МВР предупредува на зачестени фишинг напади преку лажни СМС и електронски пораки 16.1.2026г.
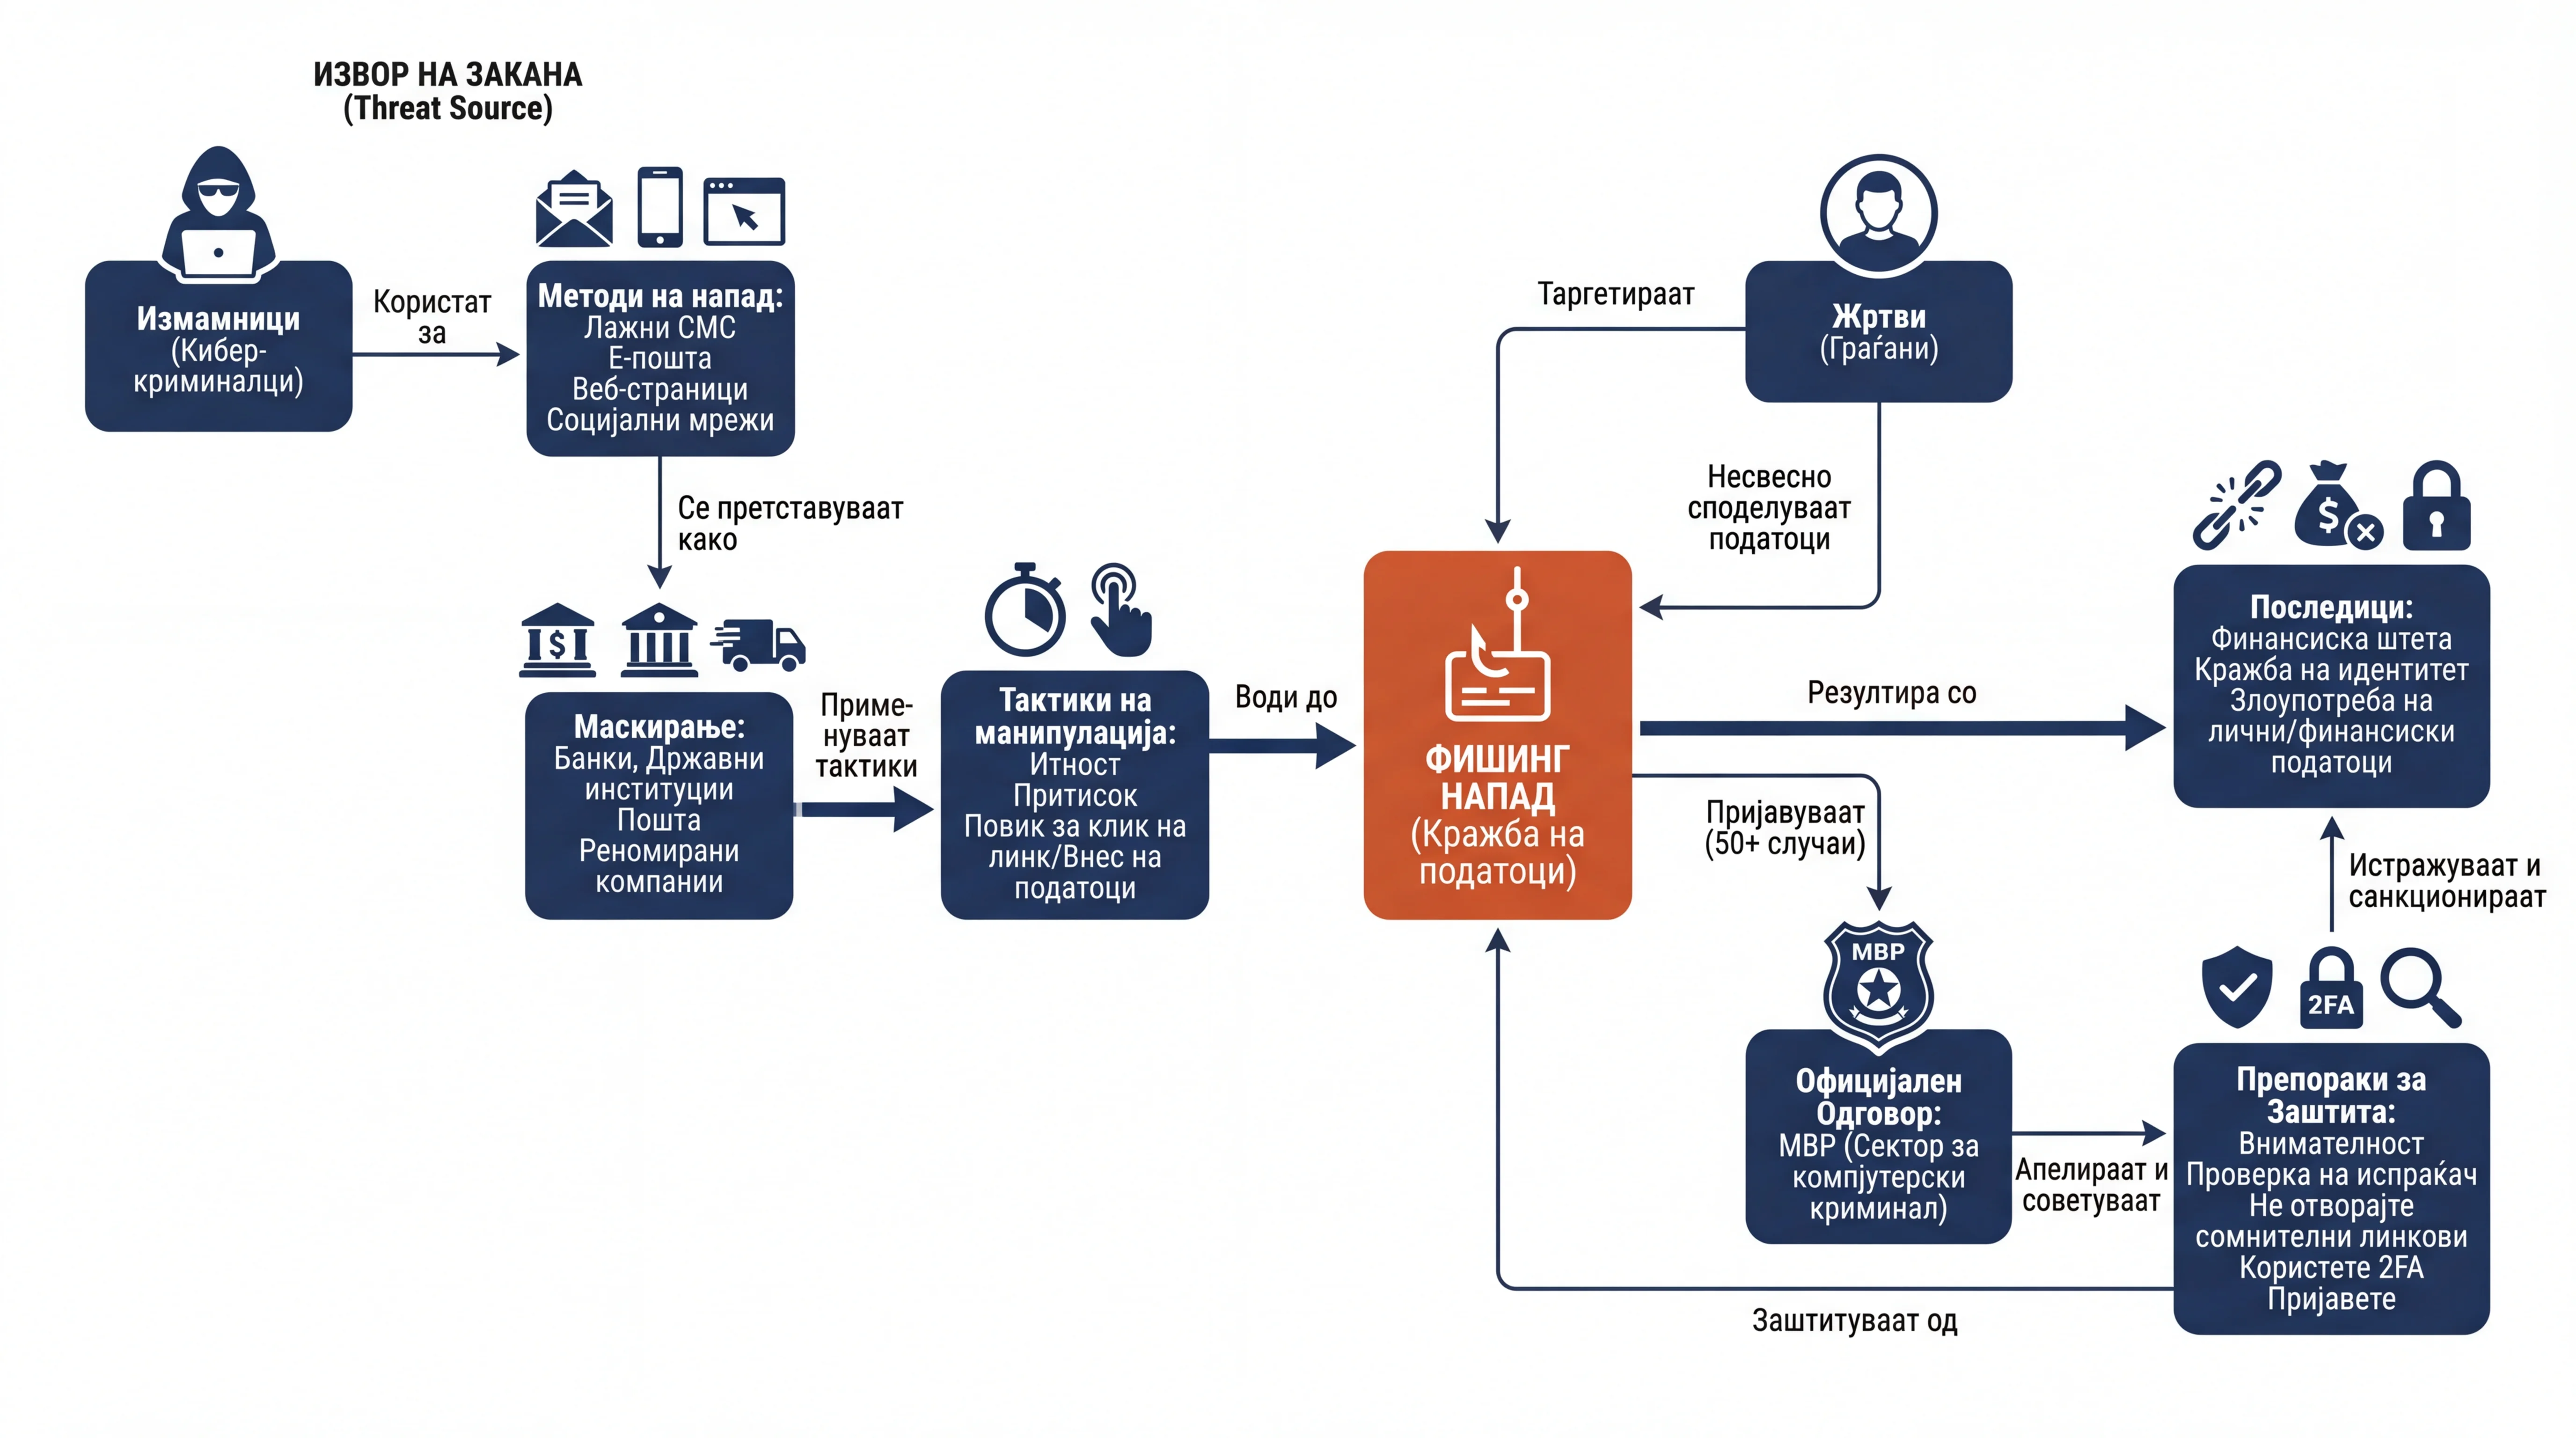
Министерството за внатрешни работи алармира за значително зголемување на фишинг нападите насочени кон македонските граѓани. Измамниците користат лажни СМС пораки, социјални мрежи и електронска пошта, претставувајќи се како банки, поштенски служби или државни институции за да изнудат лични и финансиски податоци. Најчестата форма на измама вклучува известувања за наводно пристигнати поштенски пратки со малициозни линкови. Секторот за компјутерски криминал веќе евидентирал над 50 официјални пријави во текот на изминатата година и активно работи на откривање на сторителите. Надлежните апелираат на максимална внимателност и примена на безбедносни мерки, како што е двофакторската автентикација, со цел да се спречат понатамошни финансиски штети и кражби на идентитет.
Инфографика
Анализа на тврдења
| Тврдење | Клучни разлики | Македонија Денес | МКД.МК | Gpress.mk | Trn.mk | NetPress | TV21.mk | Фактор Портал | Локално | skopjeinfo.mk | 4NEWS.mk |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи | Разлики во каналите: некои изоставуваат социјални мрежи. | Да: МВР алармира за зголемување на нападите преку овие канали. | Делумно: Се споменуваат СМС и пораки од доверливи извори како измами. | Да: МВР информира за зачестени напади преку овие канали. | Делумно: МВР бележи зголемување преку СМС и мејл, социјални мрежи не се спомнати | Да: МВР алармира за појава на напади преку овие канали. | Да: МВР информира за забележана појава на вакви напади. | Делумно: Се споменуваат СМС пораки и интернет измами во соопштението. | Да: МВР информира за појава на напади преку овие канали. | Да: МВР информира за појава на напади преку СМС, е-пошта и мрежи. | Да: МВР информира за забележана појава на вакви напади. |
| Измамниците се претставуваат како банки, државни институции и поштенски служби | Целосен консензус; Локално не ги споменува поштите. | Да: Пораките се маскирани како известувања од овие субјекти. | Да: Текстот наведува банки, државни институции и пошта како извори. | Да: Се наведуваат банки, државни институции и пошта како извори. | Да: Се претставуваат како банки, институции и доставни служби | Да: Пораките изгледаат како да се од банки, институции и пошта. | Да: Се наведуваат банки, државни институции и пошта како извори. | Да: Текстот наведува банки, државни институции и пошта како извори. | Да: Пораките изгледаат како да се од банки и државни институции. | Да: Пораките изгледаат како да се од банки, институции и пошта. | Да: Се наведуваат банки, државни институции и пошта како извори. |
| Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта | Речиси сите потврдуваат, Trn.mk не ги издвојува како најчести. | Да: Ова е издвоено како најчест облик на измама во текстот. | Да: МВР појаснува дека најчести се пораките за пратки од пошта. | Да: Статијата потврдува дека овие пораки се најчести. | Делумно: Се спомнуваат доставни служби, но не дека се најчест облик | Да: Наведено е дека најчести се СМС пораките за пратки од пошта. | Да: Текстот потврдува дека овие СМС пораки се најчести. | Да: Насловот и текстот потврдуваат дека овие се најчести. | Да: Текстот потврдува дека најчести се пораките за пратки од пошта. | Да: Најчести се лажните СМС пораки за пристигнати пратки од пошта. | Да: Статијата потврдува дека овие пораки се најчести. |
| Целта на нападите е кражба на лични податоци и финансиски средства | Целосен консензус; Trn.mk дополнително нагласува злоупотреба. | Да: Крајната цел е прибирање лични и финансиски податоци. | Да: Целта е обезбедување лични или финансиски податоци. | Да: Целта е обезбедување лични или финансиски податоци. | Да: Се прибираат лични и финансиски податоци за злоупотреба | Да: Целта е обезбедување лични или финансиски податоци. | Да: Целта е обезбедување лични или финансиски податоци. | Да: Наведено е дека целта е прибирање лични и финансиски податоци. | Да: Целта е обезбедување лични или финансиски податоци. | Да: Целта е да се обезбедат лични или финансиски податоци. | Да: Целта е обезбедување лични или финансиски податоци. |
| До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година | Речиси сите потврдуваат, Trn.mk е нејасен за периодот. | Да: Секторот информира за над 50 примени пријави лани. | Да: Наведено е дека пристигнале над 50 пријави изминатава година. | Да: Наведено е дека пристигнале над 50 пријави изминатава година. | Делумно: Евидентирани се над 50 пријави, но не е прецизиран периодот | Да: Текстот потврдува над 50 пријави до Секторот изминатава година. | Да: Наведено е дека има над 50 пријави изминатава година. | Да: Текстот експлицитно ја наведува оваа бројка на пријави. | Да: Наведено е дека има над 50 пријави изминатава година. | Да: Изминатава година пристигнати се над 50 пријави до Секторот. | Да: Текстот експлицитно ја наведува оваа бројка на пријави. |
| МВР апелира граѓаните да не отвораат сомнителни линкови и пораки | Целосен консензус без разлики во ставовите или деталите. | Да: Надлежните упатуваат апел да не се отвораат сомнителни линкови. | Да: МВР директно апелира да не се отвораат сомнителни линкови. | Да: Директен апел од МВР наведен во текстот. | Да: Апелираат да не се отвораат сомнителни линкови | Да: МВР директно апелира да не се отвораат сомнителни линкови. | Да: Директен апел од МВР наведен во текстот. | Да: МВР директно апелира да не се отвораат сомнителни линкови. | Да: МВР директно апелира да не се отвораат сомнителни линкови. | Да: МВР апелира да не се отвораат сомнителни линкови и пораки. | Да: Директен апел од МВР до граѓаните во текстот. |
| Ниту една државна институција не бара лични податоци преку СМС или мејл | Trn.mk потврдува директно, другите само пренесуваат совети. | Делумно: Се советува никогаш да не се споделуваат податоци со нив. | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. | Да: МВР нагласува дека институциите не бараат податоци на тој начин | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. | Делумно: Апелираат да не се споделуваат податоци преку неовластени канали. | Делумно: Се советува да не се споделуваат податоци преку неовластени канали. |
| Се препорачува користење на двофакторска автентикација (2FA) за заштита | Речиси сите потврдуваат преку МВР, Trn.mk воопшто не споменува. | Да: Се советува 2FA за поголема заштита на сметките. | Да: МВР потенцира користење на 2FA за дополнителна заштита. | Да: МВР препорачува 2FA за дополнителна заштита. | Не е споменато | Да: МВР препорачува користење на 2FA за дополнителна заштита. | Да: МВР препорачува користење на 2FA за дополнителна заштита. | Да: МВР препорачува 2FA за дополнителна заштита на сметките. | Да: МВР препорачува користење на 2FA за дополнителна заштита. | Да: Се препорачува 2FA за дополнителна заштита на сметките. | Да: МВР препорачува 2FA за дополнителна заштита. |
| Официјалните институции користат исклучиво службени интернет домени | Речиси сите потврдуваат, само Trn.mk воопшто не го споменува. | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. | Не е споменато | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. | Да: Наведено е дека официјалните институции користат службени домени. |
| Истрагите за откривање на сторителите на кибер-измамите се во тек | Повеќето потврдуваат истраги, Trn и Локално воопшто не споменуваат. | Да: Текстот потврдува дека истрагите за сторителите се во тек. | Да: Секторот продолжува со активни истраги за откривање на сторителите. | Да: Секторот продолжува со активни истраги и мерки. | Не е споменато | Да: Секторот продолжува со активни истраги за откривање на сторителите. | Да: Секторот за компјутерски криминал продолжува со активни истраги. | Да: Секторот за компјутерски криминал продолжува со активни истраги. | Не е споменато | Да: Секторот продолжува со активни истраги за откривање на сторителите. | Да: Секторот за компјутерски криминал продолжува со активни истраги. |
| Царинската управа спречила обид за меѓународен криминал со заплена на оружје | Само TV21 го истакнува случајот, другите медиуми го премолчуваат. | Не е споменато | Не е споменато | Не е споменато | Не е споменато | Не е споменато | Да: Ова е наведено во воведниот дел од содржината на статијата. | Не е споменато | Не е споменато | Не е споменато | Не е споменато |
| Пораките често создаваат лажно чувство на итност и доверба кај жртвите | Trn и МакДенес потврдуваат итност, другите само доверлив извор. | Да: Се споменува создавање лажно чувство на доверба. | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Да: Пораките се формулирани да создаваат чувство на итност | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори. | Делумно: Наведено е дека пораките изгледаат како да се од доверливи извори. |
claims
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Целта на нападите е кражба на лични податоци и финансиски средства
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Официјалните институции користат исклучиво службени интернет домени
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
key differences
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Речиси сите потврдуваат, Trn.mk е нејасен за периодот.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Целосен консензус; Локално не ги споменува поштите.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Повеќето потврдуваат истраги, Trn и Локално воопшто не споменуваат.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Целосен консензус без разлики во ставовите или деталите.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Речиси сите потврдуваат, Trn.mk не ги издвојува како најчести.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Trn.mk потврдува директно, другите само пренесуваат совети.
- Официјалните институции користат исклучиво службени интернет домени
- Речиси сите потврдуваат, само Trn.mk воопшто не го споменува.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Trn и МакДенес потврдуваат итност, другите само доверлив извор.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Разлики во каналите: некои изоставуваат социјални мрежи.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Речиси сите потврдуваат преку МВР, Trn.mk воопшто не споменува.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Само TV21 го истакнува случајот, другите медиуми го премолчуваат.
- Целта на нападите е кражба на лични податоци и финансиски средства
- Целосен консензус; Trn.mk дополнително нагласува злоупотреба.
source analyses
- 4NEWS.mk
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Текстот експлицитно ја наведува оваа бројка на пријави.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Се наведуваат банки, државни институции и пошта како извори.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот за компјутерски криминал продолжува со активни истраги.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: Директен апел од МВР до граѓаните во текстот.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Статијата потврдува дека овие пораки се најчести.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека пораките изгледаат како да се од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР информира за забележана појава на вакви напади.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР препорачува 2FA за дополнителна заштита.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е обезбедување лични или финансиски податоци.
- Gpress.mk
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Наведено е дека пристигнале над 50 пријави изминатава година.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Се наведуваат банки, државни институции и пошта како извори.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот продолжува со активни истраги и мерки.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: Директен апел од МВР наведен во текстот.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Статијата потврдува дека овие пораки се најчести.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР информира за зачестени напади преку овие канали.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР препорачува 2FA за дополнителна заштита.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е обезбедување лични или финансиски податоци.
- NetPress
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Текстот потврдува над 50 пријави до Секторот изминатава година.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Пораките изгледаат како да се од банки, институции и пошта.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот продолжува со активни истраги за откривање на сторителите.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: МВР директно апелира да не се отвораат сомнителни линкови.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Наведено е дека најчести се СМС пораките за пратки од пошта.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР алармира за појава на напади преку овие канали.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР препорачува користење на 2FA за дополнителна заштита.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е обезбедување лични или финансиски податоци.
- TV21.mk
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Наведено е дека има над 50 пријави изминатава година.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Се наведуваат банки, државни институции и пошта како извори.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот за компјутерски криминал продолжува со активни истраги.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: Директен апел од МВР наведен во текстот.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Текстот потврдува дека овие СМС пораки се најчести.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР информира за забележана појава на вакви напади.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР препорачува користење на 2FA за дополнителна заштита.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Да: Ова е наведено во воведниот дел од содржината на статијата.
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е обезбедување лични или финансиски податоци.
- Trn.mk
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Делумно: Евидентирани се над 50 пријави, но не е прецизиран периодот
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Се претставуваат како банки, институции и доставни служби
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Не е споменато
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: Апелираат да не се отвораат сомнителни линкови
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Делумно: Се спомнуваат доставни служби, но не дека се најчест облик
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Да: МВР нагласува дека институциите не бараат податоци на тој начин
- Официјалните институции користат исклучиво службени интернет домени
- Не е споменато
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Да: Пораките се формулирани да создаваат чувство на итност
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Делумно: МВР бележи зголемување преку СМС и мејл, социјални мрежи не се спомнати
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Не е споменато
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Се прибираат лични и финансиски податоци за злоупотреба
- skopjeinfo.mk
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Изминатава година пристигнати се над 50 пријави до Секторот.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Пораките изгледаат како да се од банки, институции и пошта.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот продолжува со активни истраги за откривање на сторителите.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: МВР апелира да не се отвораат сомнителни линкови и пораки.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Најчести се лажните СМС пораки за пристигнати пратки од пошта.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Апелираат да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР информира за појава на напади преку СМС, е-пошта и мрежи.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: Се препорачува 2FA за дополнителна заштита на сметките.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е да се обезбедат лични или финансиски податоци.
- Локално
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Наведено е дека има над 50 пријави изминатава година.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Пораките изгледаат како да се од банки и државни институции.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Не е споменато
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: МВР директно апелира да не се отвораат сомнителни линкови.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Текстот потврдува дека најчести се пораките за пратки од пошта.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР информира за појава на напади преку овие канали.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР препорачува користење на 2FA за дополнителна заштита.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е обезбедување лични или финансиски податоци.
- МКД.МК
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Наведено е дека пристигнале над 50 пријави изминатава година.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Текстот наведува банки, државни институции и пошта како извори.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот продолжува со активни истраги за откривање на сторителите.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: МВР директно апелира да не се отвораат сомнителни линкови.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: МВР појаснува дека најчести се пораките за пратки од пошта.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Делумно: Се споменуваат СМС и пораки од доверливи извори како измами.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР потенцира користење на 2FA за дополнителна заштита.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Целта е обезбедување лични или финансиски податоци.
- Македонија Денес
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Секторот информира за над 50 примени пријави лани.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Пораките се маскирани како известувања од овие субјекти.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Текстот потврдува дека истрагите за сторителите се во тек.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: Надлежните упатуваат апел да не се отвораат сомнителни линкови.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Ова е издвоено како најчест облик на измама во текстот.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува никогаш да не се споделуваат податоци со нив.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Да: Се споменува создавање лажно чувство на доверба.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Да: МВР алармира за зголемување на нападите преку овие канали.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: Се советува 2FA за поголема заштита на сметките.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Крајната цел е прибирање лични и финансиски податоци.
- Фактор Портал
- До Секторот за компјутерски криминал се пристигнати над 50 пријави за изминатата година
- Да: Текстот експлицитно ја наведува оваа бројка на пријави.
- Измамниците се претставуваат како банки, државни институции и поштенски служби
- Да: Текстот наведува банки, државни институции и пошта како извори.
- Истрагите за откривање на сторителите на кибер-измамите се во тек
- Да: Секторот за компјутерски криминал продолжува со активни истраги.
- МВР апелира граѓаните да не отвораат сомнителни линкови и пораки
- Да: МВР директно апелира да не се отвораат сомнителни линкови.
- Најчест облик на измама се лажни пораки за наводно пристигнати пратки од пошта
- Да: Насловот и текстот потврдуваат дека овие се најчести.
- Ниту една државна институција не бара лични податоци преку СМС или мејл
- Делумно: Се советува да не се споделуваат податоци преку неовластени канали.
- Официјалните институции користат исклучиво службени интернет домени
- Да: Наведено е дека официјалните институции користат службени домени.
- Пораките често создаваат лажно чувство на итност и доверба кај жртвите
- Делумно: Наведено е дека изгледаат како да доаѓаат од доверливи извори.
- Регистрирано е зголемување на фишинг напади преку СМС, е-пошта и социјални мрежи
- Делумно: Се споменуваат СМС пораки и интернет измами во соопштението.
- Се препорачува користење на двофакторска автентикација (2FA) за заштита
- Да: МВР препорачува 2FA за дополнителна заштита на сметките.
- Царинската управа спречила обид за меѓународен криминал со заплена на оружје
- Не е споменато
- Целта на нападите е кражба на лични податоци и финансиски средства
- Да: Наведено е дека целта е прибирање лични и финансиски податоци.
Анализа на сентимент
| Ентитет | Клучни разлики | Македонија Денес | МКД.МК | Gpress.mk | Trn.mk | NetPress | TV21.mk | Фактор Портал | Локално | skopjeinfo.mk | 4NEWS.mk |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Министерство за внатрешни работи (МВР) | Нема разлики; сите го пренесуваат како сув информативен извор. | Неутрално: Информативен извор на предупредувања и апели. | Неутрално: МВР е извор на информации и апели без мета-вреднување. | Неутрално: Информативен извор кој апелира и информира. | Неутрално: Информативен извор кој предупредува и апелира до јавноста. | Неутрално: Информативно пренесено соопштение и апел до јавноста. | Неутрално: Информативен извор на предупредувања и апели. | Неутрално: Информативно пренесени апели и соопштенија од институцијата. | Неутрално: Информира и апелира до јавноста како официјален извор. | Неутрално: Информативен извор кој издава апели и предупредувања. | Неутрално: Информира и апелира до јавноста како официјален извор. |
| Сектор за компјутерски криминал | Еднообразно неутрално известување без разлики во пристапот. | Неутрално: Известува за бројот на пријави и тековни истраги. | Неутрално: Информативно споменат како надлежен за истраги и пријави. | Неутрално: Споменат како надлежен за истраги и пријави. | Неутрално: Споменат како оддел каде се евидентирани пријавите. | Неутрално: Споменат како орган кој прима пријави и води истраги. | Неутрално: Споменат како надлежен за пријави и истраги. | Неутрално: Споменат како орган што прима пријави и води истраги. | Неутрално: Информативно споменат како примател на пријави. | Неутрално: Споменат како орган кој прима пријави и води истраги. | Неутрално: Споменат како орган што прима пријави и води истраги. |
| Пошта | Единствен наратив: институцијата е жртва на злоупотребен идентитет. | Неутрално: Спомената како параван за лажни пораки за пратки. | Неутрално: Спомената како злоупотребен идентитет во лажни пораки. | Неутрално: Спомената како злоупотребен идентитет во измамите. | Не е споменато | Неутрално: Спомената како злоупотребен идентитет во лажни пораки. | Неутрално: Спомената како злоупотребен идентитет во измамите. | Неутрално: Спомената само како контекст за лажните СМС пораки. | Неутрално: Спомената како злоупотребен идентитет во лажни пораки. | Неутрално: Спомената како злоупотребен идентитет во лажни пораки. | Неутрално: Спомената како злоупотребен идентитет во лажни пораки. |
| Царинска управа | Само TV21 известува неутрално за спречен криминал, другите молчат. | Не е споменато | Не е споменато | Не е споменато | Не е споменато | Не е споменато | Неутрално: Спомената во поднасловот за спречен криминал. | Не е споменато | Не е споменато | Не е споменато | Не е споменато |
| Банки | Единствен став: жртви на измама и злоупотребен идентитет. | Неутрално: Споменати како институции чиј идентитет се злоупотребува. | Неутрално: Споменати како доверлив извор или цел на заштита. | Неутрално: Споменати како доверлив извор имитиран од измамници. | Неутрално: Споменати како субјекти чие име се злоупотребува. | Неутрално: Споменати како доверлив извор злоупотребен од измамници. | Неутрално: Споменати како пример за доверлив извор на пораки. | Неутрално: Споменати како пример за имитиран извор на пораки. | Неутрално: Споменати како доверлив извор или цел на имитација. | Неутрално: Споменати како доверлив извор чиј идентитет се имитира. | Неутрално: Споменати како доверлив извор чиј идентитет се имитира. |
| Државни институции | Единствен став: жртви на имитација без меѓусебни разлики. | Неутрално: Споменати како субјекти чиј идентитет се имитира. | Неутрално: Споменати како имитирани извори од страна на измамници. | Неутрално: Споменати како имитирани извори во нападите. | Неутрално: Споменати како субјекти чие име се злоупотребува. | Неутрално: Споменати како имитиран извор во фишинг нападите. | Неутрално: Споменати како имитирани субјекти од измамниците. | Неутрално: Споменати како пример за имитиран извор на пораки. | Неутрално: Споменати како пример за имитирани доверливи извори. | Неутрално: Споменати како пример за имитирани доверливи извори. | Неутрално: Споменати како доверливи извори чиј идентитет се имитира. |
| Граѓани на Република Македонија | Единствен наратив: пасивни жртви и цел на безбедносни апели. | Неутрално: Прикажани како цел на напади и повикани на внимателност. | Неутрално: Целна група на апелите за заштита и претпазливост. | Неутрално: Целна група на апелите за претпазливост. | Неутрално: Споменати како цел на измамите и приматели на апелот. | Неутрално: Целна група на апелот за внимателност и заштита. | Неутрално: Целна група на апелите за внимателност. | Неутрално: Целна група на апелите за заштита и претпазливост. | Неутрално: Целна група на апелот за заштита и претпазливост. | Неутрално: Целна група на апелот за внимателност и заштита. | Неутрално: Целна група на предупредувањето и потенцијални жртви. |
| Доставни служби | Жртви на злоупотреба и контекст за лажни пратки. | Неутрално: Споменати во контекст на маскирани известувања. | Не е споменато | Не е споменато | Неутрално: Споменати како субјекти чие име се злоупотребува. | Неутрално: Индиректно споменати преку контекстот на пратки. | Не е споменато | Неутрално: Индиректно споменати преку контекстот за пратки. | Неутрално: Индиректно споменати преку контекстот на пратки. | Не е споменато | Не е споменато |
| Реномирани компании | Единствен став: злоупотребен идентитет за градење лажна доверба. | Неутрално: Споменати како имитирани субјекти за градење доверба. | Неутрално: Споменати како имитирани извори во измамите. | Неутрално: Споменати како имитирани субјекти во пораките. | Неутрално: Споменати како субјекти чие име се злоупотребува. | Неутрално: Споменати како имитиран извор во измамите. | Неутрално: Споменати како имитирани субјекти во нападите. | Неутрално: Споменати како пример за имитиран извор на пораки. | Неутрално: Споменати како имитирани субјекти во нападите. | Неутрално: Споменати како имитирани извори во фишинг нападите. | Неутрално: Споменати како доверливи извори чиј идентитет се имитира. |
| Сторители на кибер-измами | Единствен фокус е на видот на нападот: фишинг наспроти кражба. | Негативно: Опишани како извршители на кражби и злоупотреби. | Негативно: Опишани како измамници кои крадат податоци и злоупотребуваат. | Негативно: Опишани како извршители на напади и злоупотреби. | Негативно: Опишани како измамници кои вршат злоупотреби и притисок. | Негативно: Опишани како измамници кои вршат злоупотреби. | Негативно: Опишани како измамници кои вршат злоупотреби. | Негативно: Опишани како измамници кои вршат злоупотреби. | Негативно: Опишани како измамници кои вршат фишинг напади. | Негативно: Опишани како измамници кои вршат злоупотреби. | Негативно: Опишани како измамници кои вршат злоупотреби. |
| Корисници на социјални мрежи | Единствен фокус е ранливоста на граѓаните како жртви на измами. | Неутрално: Споменати како потенцијални жртви на фишинг пораки. | Не е споменато | Неутрално: Споменати како потенцијални жртви на измами. | Не е споменато | Неутрално: Споменати како потенцијални жртви на фишинг пораки. | Неутрално: Споменати како потенцијални жртви на напади. | Не е споменато | Неутрално: Споменати како потенцијални жртви на пораки. | Неутрално: Споменати како потенцијални жртви на напади преку мрежите. | Неутрално: Споменати како потенцијални цели на фишинг напади. |
entities
- Министерство за внатрешни работи (МВР)
- Сектор за компјутерски криминал
- Пошта
- Царинска управа
- Банки
- Државни институции
- Граѓани на Република Македонија
- Доставни служби
- Реномирани компании
- Сторители на кибер-измами
- Корисници на социјални мрежи
key differences
- Банки
- Единствен став: жртви на измама и злоупотребен идентитет.
- Граѓани на Република Македонија
- Единствен наратив: пасивни жртви и цел на безбедносни апели.
- Доставни служби
- Жртви на злоупотреба и контекст за лажни пратки.
- Државни институции
- Единствен став: жртви на имитација без меѓусебни разлики.
- Корисници на социјални мрежи
- Единствен фокус е ранливоста на граѓаните како жртви на измами.
- Министерство за внатрешни работи (МВР)
- Нема разлики; сите го пренесуваат како сув информативен извор.
- Пошта
- Единствен наратив: институцијата е жртва на злоупотребен идентитет.
- Реномирани компании
- Единствен став: злоупотребен идентитет за градење лажна доверба.
- Сектор за компјутерски криминал
- Еднообразно неутрално известување без разлики во пристапот.
- Сторители на кибер-измами
- Единствен фокус е на видот на нападот: фишинг наспроти кражба.
- Царинска управа
- Само TV21 известува неутрално за спречен криминал, другите молчат.
source analyses
- 4NEWS.mk
- Банки
- Неутрално: Споменати како доверлив извор чиј идентитет се имитира.
- Граѓани на Република Македонија
- Неутрално: Целна група на предупредувањето и потенцијални жртви.
- Доставни служби
- Не е споменато
- Државни институции
- Неутрално: Споменати како доверливи извори чиј идентитет се имитира.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални цели на фишинг напади.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информира и апелира до јавноста како официјален извор.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во лажни пораки.
- Реномирани компании
- Неутрално: Споменати како доверливи извори чиј идентитет се имитира.
- Сектор за компјутерски криминал
- Неутрално: Споменат како орган што прима пријави и води истраги.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат злоупотреби.
- Царинска управа
- Не е споменато
- Gpress.mk
- Банки
- Неутрално: Споменати како доверлив извор имитиран од измамници.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелите за претпазливост.
- Доставни служби
- Не е споменато
- Државни институции
- Неутрално: Споменати како имитирани извори во нападите.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални жртви на измами.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативен извор кој апелира и информира.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во измамите.
- Реномирани компании
- Неутрално: Споменати како имитирани субјекти во пораките.
- Сектор за компјутерски криминал
- Неутрално: Споменат како надлежен за истраги и пријави.
- Сторители на кибер-измами
- Негативно: Опишани како извршители на напади и злоупотреби.
- Царинска управа
- Не е споменато
- NetPress
- Банки
- Неутрално: Споменати како доверлив извор злоупотребен од измамници.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелот за внимателност и заштита.
- Доставни служби
- Неутрално: Индиректно споменати преку контекстот на пратки.
- Државни институции
- Неутрално: Споменати како имитиран извор во фишинг нападите.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални жртви на фишинг пораки.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативно пренесено соопштение и апел до јавноста.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во лажни пораки.
- Реномирани компании
- Неутрално: Споменати како имитиран извор во измамите.
- Сектор за компјутерски криминал
- Неутрално: Споменат како орган кој прима пријави и води истраги.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат злоупотреби.
- Царинска управа
- Не е споменато
- TV21.mk
- Банки
- Неутрално: Споменати како пример за доверлив извор на пораки.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелите за внимателност.
- Доставни служби
- Не е споменато
- Државни институции
- Неутрално: Споменати како имитирани субјекти од измамниците.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални жртви на напади.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативен извор на предупредувања и апели.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во измамите.
- Реномирани компании
- Неутрално: Споменати како имитирани субјекти во нападите.
- Сектор за компјутерски криминал
- Неутрално: Споменат како надлежен за пријави и истраги.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат злоупотреби.
- Царинска управа
- Неутрално: Спомената во поднасловот за спречен криминал.
- Trn.mk
- Банки
- Неутрално: Споменати како субјекти чие име се злоупотребува.
- Граѓани на Република Македонија
- Неутрално: Споменати како цел на измамите и приматели на апелот.
- Доставни служби
- Неутрално: Споменати како субјекти чие име се злоупотребува.
- Државни институции
- Неутрално: Споменати како субјекти чие име се злоупотребува.
- Корисници на социјални мрежи
- Не е споменато
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативен извор кој предупредува и апелира до јавноста.
- Пошта
- Не е споменато
- Реномирани компании
- Неутрално: Споменати како субјекти чие име се злоупотребува.
- Сектор за компјутерски криминал
- Неутрално: Споменат како оддел каде се евидентирани пријавите.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат злоупотреби и притисок.
- Царинска управа
- Не е споменато
- skopjeinfo.mk
- Банки
- Неутрално: Споменати како доверлив извор чиј идентитет се имитира.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелот за внимателност и заштита.
- Доставни служби
- Не е споменато
- Државни институции
- Неутрално: Споменати како пример за имитирани доверливи извори.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални жртви на напади преку мрежите.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативен извор кој издава апели и предупредувања.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во лажни пораки.
- Реномирани компании
- Неутрално: Споменати како имитирани извори во фишинг нападите.
- Сектор за компјутерски криминал
- Неутрално: Споменат како орган кој прима пријави и води истраги.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат злоупотреби.
- Царинска управа
- Не е споменато
- Локално
- Банки
- Неутрално: Споменати како доверлив извор или цел на имитација.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелот за заштита и претпазливост.
- Доставни служби
- Неутрално: Индиректно споменати преку контекстот на пратки.
- Државни институции
- Неутрално: Споменати како пример за имитирани доверливи извори.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални жртви на пораки.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информира и апелира до јавноста како официјален извор.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во лажни пораки.
- Реномирани компании
- Неутрално: Споменати како имитирани субјекти во нападите.
- Сектор за компјутерски криминал
- Неутрално: Информативно споменат како примател на пријави.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат фишинг напади.
- Царинска управа
- Не е споменато
- МКД.МК
- Банки
- Неутрално: Споменати како доверлив извор или цел на заштита.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелите за заштита и претпазливост.
- Доставни служби
- Не е споменато
- Државни институции
- Неутрално: Споменати како имитирани извори од страна на измамници.
- Корисници на социјални мрежи
- Не е споменато
- Министерство за внатрешни работи (МВР)
- Неутрално: МВР е извор на информации и апели без мета-вреднување.
- Пошта
- Неутрално: Спомената како злоупотребен идентитет во лажни пораки.
- Реномирани компании
- Неутрално: Споменати како имитирани извори во измамите.
- Сектор за компјутерски криминал
- Неутрално: Информативно споменат како надлежен за истраги и пријави.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои крадат податоци и злоупотребуваат.
- Царинска управа
- Не е споменато
- Македонија Денес
- Банки
- Неутрално: Споменати како институции чиј идентитет се злоупотребува.
- Граѓани на Република Македонија
- Неутрално: Прикажани како цел на напади и повикани на внимателност.
- Доставни служби
- Неутрално: Споменати во контекст на маскирани известувања.
- Државни институции
- Неутрално: Споменати како субјекти чиј идентитет се имитира.
- Корисници на социјални мрежи
- Неутрално: Споменати како потенцијални жртви на фишинг пораки.
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативен извор на предупредувања и апели.
- Пошта
- Неутрално: Спомената како параван за лажни пораки за пратки.
- Реномирани компании
- Неутрално: Споменати како имитирани субјекти за градење доверба.
- Сектор за компјутерски криминал
- Неутрално: Известува за бројот на пријави и тековни истраги.
- Сторители на кибер-измами
- Негативно: Опишани како извршители на кражби и злоупотреби.
- Царинска управа
- Не е споменато
- Фактор Портал
- Банки
- Неутрално: Споменати како пример за имитиран извор на пораки.
- Граѓани на Република Македонија
- Неутрално: Целна група на апелите за заштита и претпазливост.
- Доставни служби
- Неутрално: Индиректно споменати преку контекстот за пратки.
- Државни институции
- Неутрално: Споменати како пример за имитиран извор на пораки.
- Корисници на социјални мрежи
- Не е споменато
- Министерство за внатрешни работи (МВР)
- Неутрално: Информативно пренесени апели и соопштенија од институцијата.
- Пошта
- Неутрално: Спомената само како контекст за лажните СМС пораки.
- Реномирани компании
- Неутрално: Споменати како пример за имитиран извор на пораки.
- Сектор за компјутерски криминал
- Неутрално: Споменат како орган што прима пријави и води истраги.
- Сторители на кибер-измами
- Негативно: Опишани како измамници кои вршат злоупотреби.
- Царинска управа
- Не е споменато
Извори
- articles
- article order
- 10
- body
- Од Министерство за внатрешни работи алармираат дека во изминатиот период е регистрирано зголемување на фишинг напади, при што граѓаните се таргетираат преку лажни СМС пораки, електронска пошта, веб-страници и пораки на социјалните мрежи. Според МВР, пораките најчесто се маскирани како известувања од банки, државни институции, поштенски служби или реномирани компании, со цел да се создаде лажно чувство на доверба. Крајната цел е измама на корисниците и прибирање на нивните лични или финансиски податоци. Како најчест облик на измама се издвојуваат лажните СМС пораки за наводно пристигнати пратки од пошта, во кои примателите се повикуваат да кликнат на линк и да внесат лични податоци. Со посетување на овие лажни веб-страници, корисниците несвесно ги изложуваат своите податоци на злоупотреба, што може да резултира со финансиска штета или кражба на идентитет. Од Секторот за компјутерски криминал информираат дека во текот на изминатата година се примени над 50 пријави поврзани со ваков тип на измами, а истрагите за откривање на сторителите се во тек. Надлежните институции упатуваат апел до граѓаните да бидат исклучително внимателни при користење на интернет и дигитални услуги. Се препорачува да не се отвораат сомнителни линкови и пораки, никогаш да не се споделуваат податоци од банкарски картички, лозинки или лични идентификатори, како и секогаш да се проверува адресата на испраќачот - официјалните институции користат службени домени. Дополнително, се советува користење на двофакторска автентикација (2FA) за поголема заштита на корисничките сметки и итно пријавување на сомнителни пораки кај надлежните институции или во банките. Од МВР порачуваат дека активностите за откривање и санкционирање на кибер-измамите продолжуваат, а граѓаните се клучниот фактор во спречувањето на вакви злоупотреби преку внимателно и одговорно однесување во дигиталниот простор.
- language
- mkd
- published at
- 2026-01-16T16:17:54
- source
- Македонија Денес
- title
- Еден клик може да ве чини пари: МВР со сериозно предупредување
- url
- https://makedonijadenes.mk/eden-klik-mozhe-da-ve-chini-pari-mvr-so-seriozno-predupreduvane/
- article order
- 9
- body
- "Пораките обично изгледаат како да доаѓаат од доверливи извори - како банки, државни институции, реномирани компании, но, имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните смс-пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци, може да се предизвикаат дополнителни злоупотреби на истите", појаснуваат од МВР. За ваков вид измами, изминатава година до Секторот за компјутерски криминал пристигнале над 50 пријави. "Апелираме до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка", потенцираат од МВР. Истакнуваат дека Секторот за компјутерски криминал при МВР продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами.
- language
- mkd
- published at
- 2026-01-16T13:22:47
- source
- МКД.МК
- title
- МВР апелира да не се отвораат сомнителни пораки, измамниците крадат лични податоци на граѓаните - МКД.МК
- url
- https://mkd.mk/makedonija/mvr-apelira-da-ne-se-otvoraat-somnitelni-poraki-i-da-ne-se-spodeluvaat-lichni-podatoci/
- article order
- 5
- body
- Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг - напади што се изведуваат преку лажни СМС - пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. - Пораките обично изгледаат како да доаѓаат од доверливи извори - како банки, државни институции, реномирани компании, но, имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС-пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци, може да се предизвикаат дополнителни злоупотреби на истите, појаснуваат од МВР. За ваков вид измами, изминатава година до Секторот за компјутерски криминал пристигнале над 50 пријави. - Апелираме до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка, потенцираат од МВР. Истакнуваат дека Секторот за компјутерски криминал при МВР продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами.
- language
- mkd
- published at
- 2026-01-16T13:02:33
- source
- Gpress.mk
- title
- Зачестени фишинг напади-МВР апелира да не се отвораат сомнителни линкови и пораки | GPRESS.
- url
- https://gostivarpress.mk/zachesteni-fishing-napadi-mvr-apelira-da-ne-se-otvoraat-somnitelni-linkovi-i-poraki/
- article order
- 11
- body
- Апел за зголемена внимателност по над 50 пријави за интернет измами Министерство за внатрешни работи предупредува дека во изминатиот период е забележано зголемување на бројот на интернет измами преку лажни СМС пораки и електронска пошта, со кои се злоупотребуваат граѓани и се прибираат нивни лични и финансиски податоци. Од МВР информираат дека до Секторот за компјутерски криминал се евидентирани над 50 пријави поврзани со ваков тип злоупотреби. Измамниците најчесто се претставуваат како банки, државни институции, доставни служби или познати компании, а пораките се формулирани така што создаваат чувство на итност и притисок врз примателот. Во пораките граѓаните се повикуваат да кликнат на линкови и да внесат чувствителни податоци, како лозинки, броеви на платежни картички или лични информации, што потоа се користи за финансиска злоупотреба. Од Министерството нагласуваат дека ниту една државна институција или банка не бара вакви податоци преку СМС пораки или мејлови и апелираат граѓаните да бидат особено внимателни, да не отвораат сомнителни линкови и секој обид за измама да го пријават кај надлежните институции или во својата банка.
- language
- mkd
- published at
- 2026-01-16T12:59:03
- source
- Trn.mk
- title
- Министерство за внатрешни работи предупредува: со лажни СМС пораки и мејлови злоупотребуваат граѓани - Trn.mk
- url
- https://trn.mk/ministerstvo-za-vnatreshni-raboti-predupreduva-so-lazhni-sms-poraki-i-mejlovi-zloupotrebuvaat-gragjani/
- article order
- 3
- body
- Министерството за внатрешни работи алармира дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. - Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави, се посочува во нивното соопштение. Затоа од МВР апелираат до граѓаните да бидат внимателни при користењето на интернет, да не се отвораат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. - Секторот за компјутерски криминал при Министерството за внатрешни работи продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами, потенцираат од МВР.
- language
- mkd
- published at
- 2026-01-16T12:49:50
- source
- NetPress
- title
- МВР алармира да не се отвораат сомнителни линкови и да не се споделуваат лични податоци
- url
- https://netpress.com.mk/mvr-alarmira-da-ne-se-otvoraat-somnitelni-linkovi-i-da-ne-se-spodeluvaat-lichni-podatoczi/
- article order
- 4
- body
- Царинската управа спречи обид за меѓународен криминал - запленети девет пиштоли, едно лице лишено од слобода Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави. Апелираме до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. Секторот за компјутерски криминал при Министерството за внатрешни работи продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами.
- language
- mkd
- published at
- 2026-01-16T12:22:22
- source
- TV21.mk
- title
- МВР: Не отварајте сомнителни линкови и пораки и не споделувајте лични податоци
- url
- https://mk.tv21.tv/mvr-ne-otvarajte-somnitelni-linkovi-i-poraki-i-ne-spodeluvajte-lichni-podatotsi/
- article order
- 8
- body
- - Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави - се посочува во нивното соопштение. Затоа од МВР апелираат до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. - Секторот за компјутерски криминал при Министерството за внатрешни работи продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами - се потенцира на крајот од објавата.
- language
- mkd
- published at
- 2026-01-16T12:21:12
- source
- Фактор Портал
- title
- "НАЈЧЕСТИ СЕ ЛАЖНИТЕ СМС ПОРАКИ ЗА ПРИСТИГНАТА ПОШТА": МВР алармира 'не отварајте сомнителни линкови и не споделувајте лични податоци'
- url
- https://faktor.mk/najchesti-se-laznite-sms-poraki-za-pristignata-poshta-mvr-alarmira-ne-otvarajte-somnitelni-linkovi-i-ne-spodeluvajte-lichni-podatoci
- article order
- 7
- body
- Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави. -Апелираме до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка, информираат од МВР.
- language
- mkd
- published at
- 2026-01-16T12:15:29
- source
- Локално
- title
- МВР апелира до граѓаните да не отвараат сомнителни линкови и пораки и да не споделуваат лични податоци - Локално
- url
- https://lokalno.mk/mvr-apelira-do-gragjanite-da-ne-otvaraat-somnitelni-linkovi-i-poraki-i-da-ne-spodeluvaat-lichni-podatoci/
- article order
- 2
- body
- Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. - Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави, известуваат од МВР. Апелираат до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. Секторот за компјутерски криминал при Министерството за внатрешни работи продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами.
- language
- mkd
- published at
- 2026-01-16T12:14:39
- source
- skopjeinfo.mk
- title
- МВР со апел: Не отварајте сомнителни линкови и пораки и не споделувајте лични податоци
- url
- https://skopjeinfo.mk/mvr-so-apel-ne-otvarajte-somnitelni-linkovi-i-poraki-i-ne-spodeluvajte-lichni-podatoci
- article order
- 0
- body
- Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави. Апелираме до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. Секторот за компјутерски криминал при Министерството за внатрешни работи продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами.
- language
- mkd
- published at
- 2026-01-16T12:11:40
- source
- 4NEWS.mk
- title
- МВР со предупредување до граѓаните: Нова серија фишинг напади преку СМС, е-пошта и социјални мрежи - не споделувајте лични податоци!
- url
- https://4news.mk/mvr-so-predupreduvane-do-graganite-nova-serija-fishing-napadi-preku-sms-e-poshta-i-sotsijalni-mrezhi-ne-spodeluvajte-lichni-podatotsi/
- source scope
- analyzed source count
- 10
- omitted articles
- article order
- 1
- body
- Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави. Апелираме до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка.
- language
- mkd
- published at
- 2026-01-16T12:09:11
- source
- WebOhrid
- title
- Не отварајте сомнителни линкови и пораки и не споделувајте лични податоци * WebOhrid
- url
- https://www.webohrid.com/ne-otvarajte-somnitelni-linkovi-i-poraki-i-ne-spodeluvajte-licni-podatoci/
- article order
- 6
- body
- Од МВР апелираат до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. Министерството за внатрешни работи ја информира јавноста дека изминатиов период е забележана појава на фишинг напади кои се изведуваат преку лажни СМС пораки, електронски пораки, веб-страници и пораки на социјалните мрежи. -Пораките обично изгледаат како да доаѓаат од доверливи извори, како банки, државни институции, реномирани компании, но имаат за цел да ги измамат корисниците и да ги обезбедат нивните лични или финансиски податоци. Најчести се лажните СМС пораки за пристигнати пратки од пошта, а главната цел е да се приберат личните податоци на примателот или да се натера да посети лажна веб-страница преку која со оставање на неговите лични податоци може да се предизвикаат дополнителни злоупотреби на истите. За ваков вид на измами изминатава година до Секторот за компјутерски криминал има пристигнато над 50 пријави, информира МВР. Од МВР апелираат до граѓаните да бидат внимателни при користењето на интернет, да не се отвараат сомнителни линкови и пораки, никогаш да не споделуваат лични податоци, како што се броеви на банкарски картички, лозинки или лични идентификатори преку неовластени канали, да ја проверат адресата на испраќачот - официјалните институции и компании користат службени домени, да користат двофакторска автентикација (2FA) за дополнителна заштита на нивните сметки и да пријават сомнителни пораки кај надлежните институции или во надлежната банка. Секторот за компјутерски криминал при Министерството за внатрешни работи продолжува со активни истраги и преземање мерки за откривање и санкционирање на сторителите на ваков вид измами.
- language
- mkd
- published at
- 2026-01-16T11:33:17
- source
- Курир
- title
- МВР со важна порака до сите граѓани: Голем број измами, еве што НЕ треба да правите
- url
- https://kurir.mk/vesti/makedonija/mvr-so-vazhna-poraka-do-site-gragjani-golem-broj-izmami-eve-shto-ne-treba-da-pravite/
- omitted source count
- 2
- total source count
- 12