SI-CERT uvedel nov naslov za prijavo phishing prevar phishing@cert.si 1.10.2026
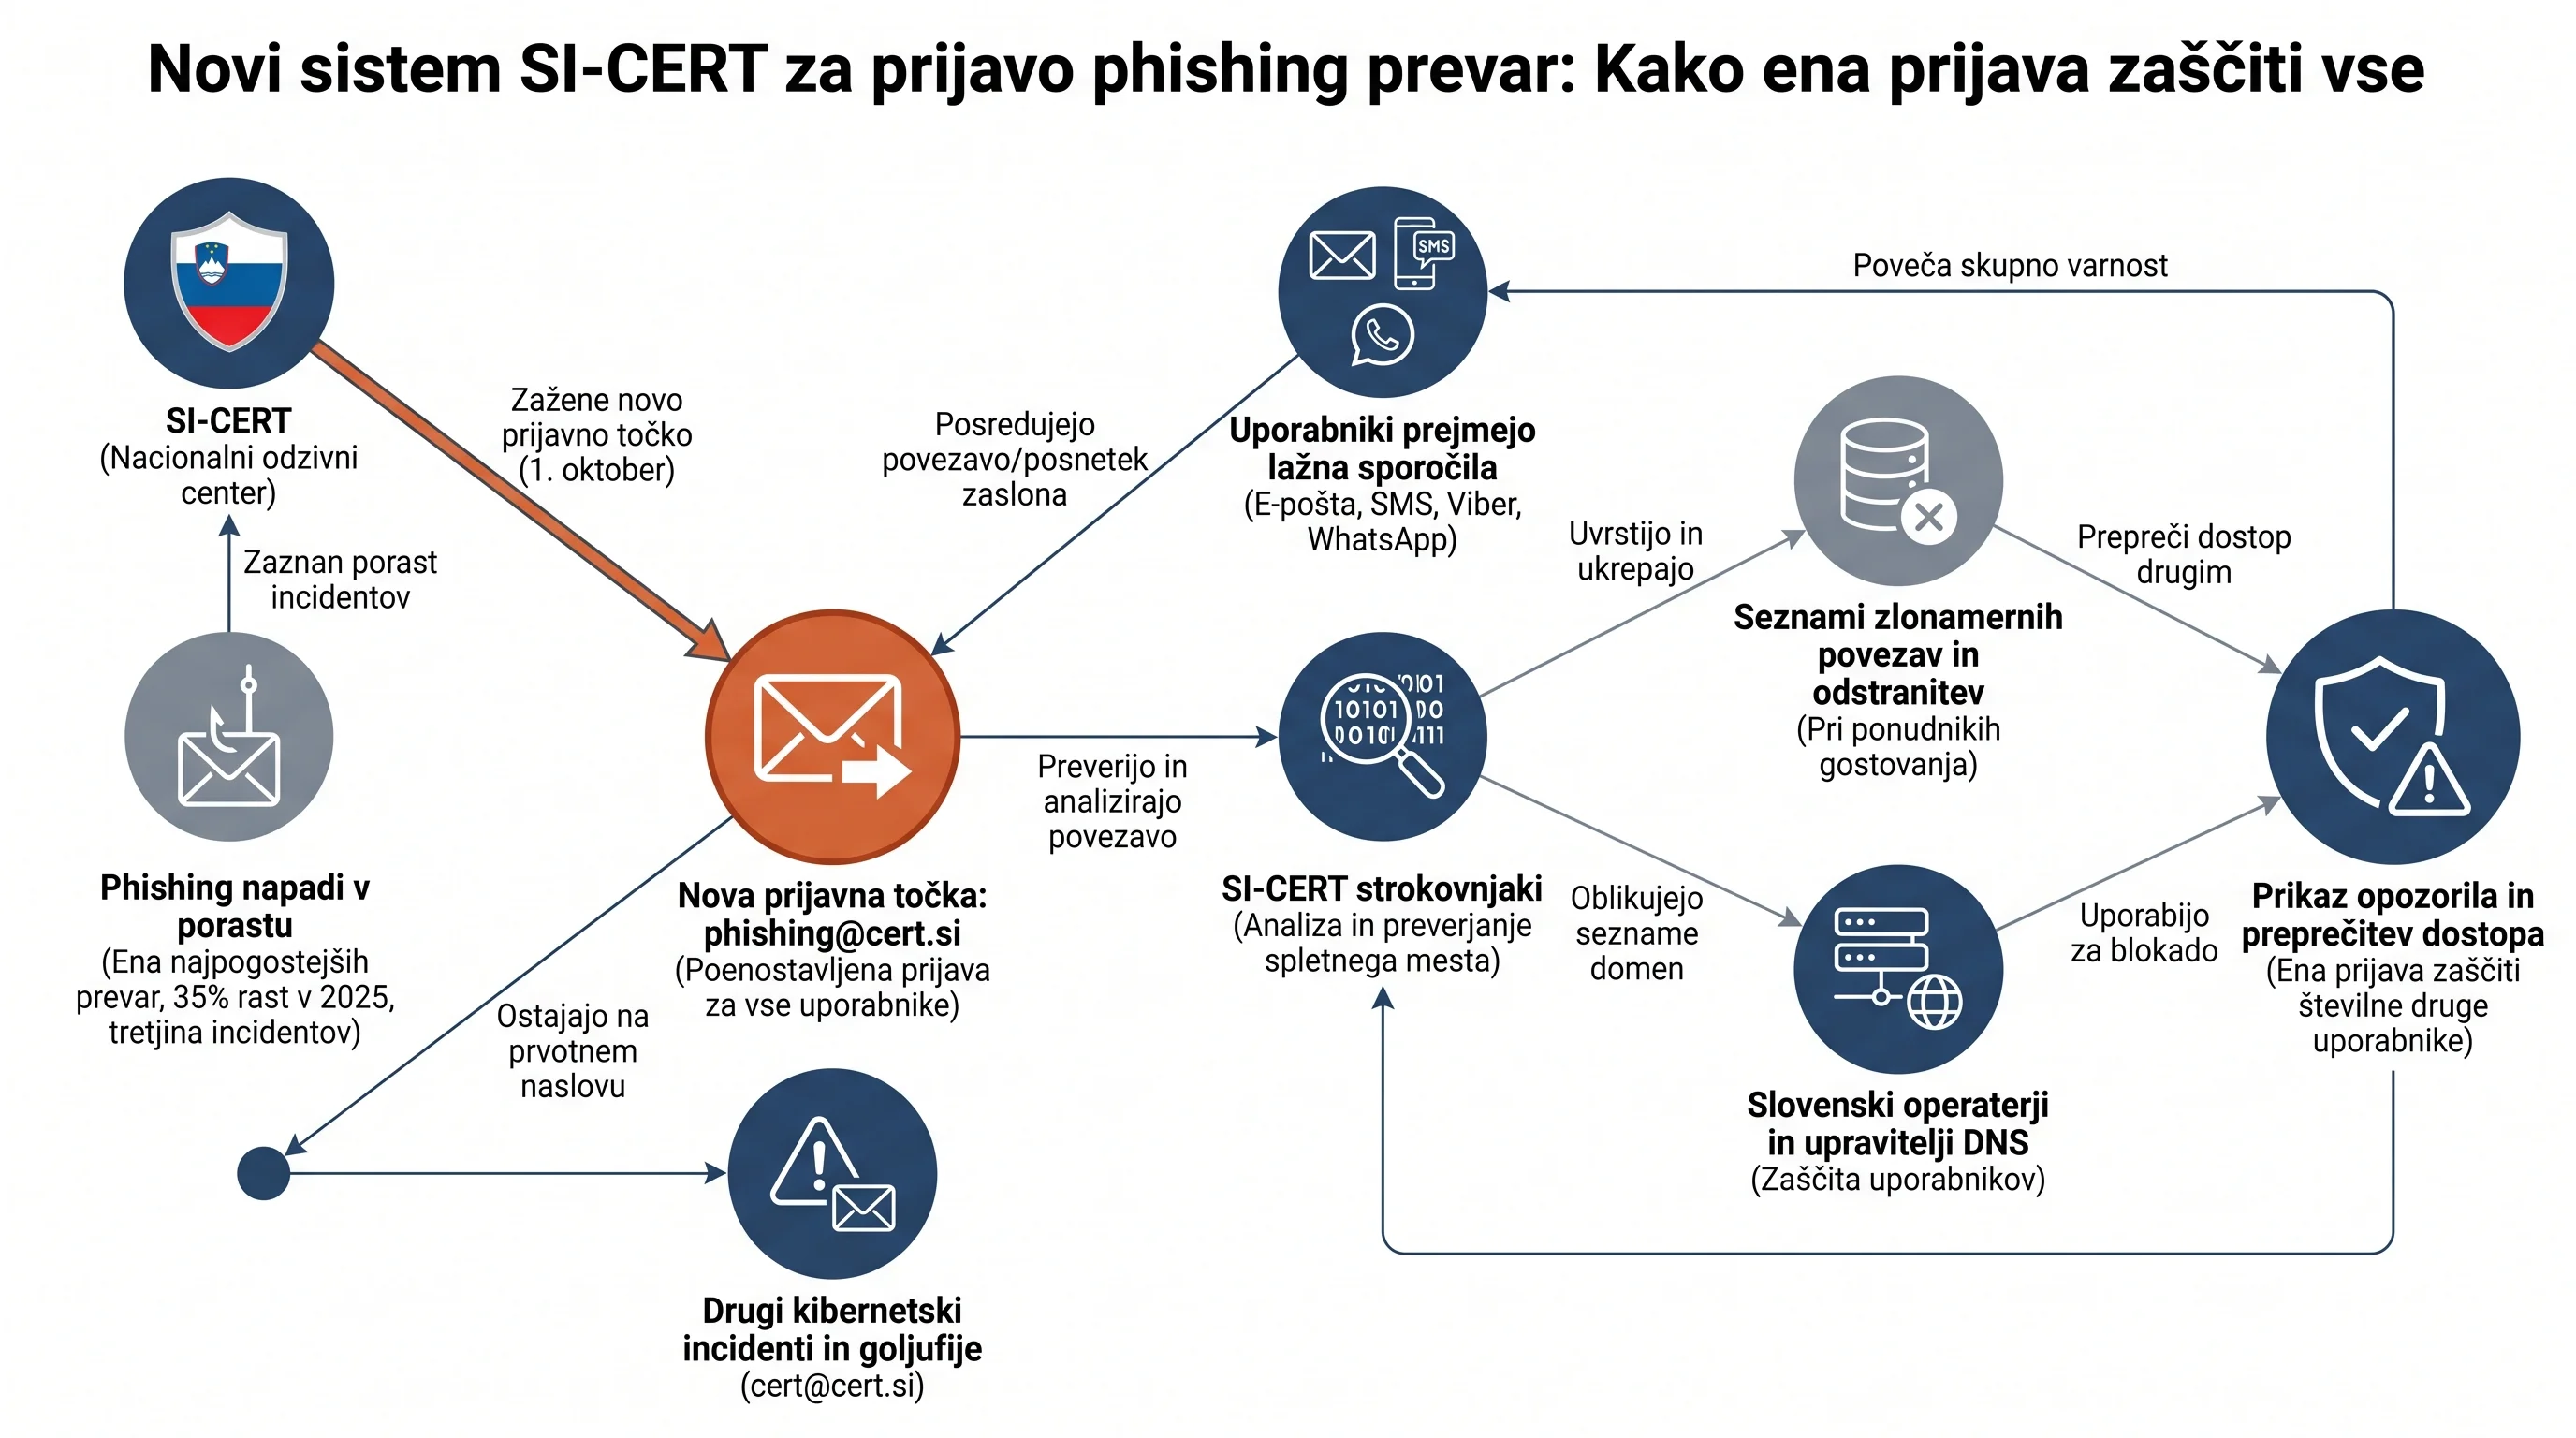
Nacionalni odzivni center za kibernetsko varnost SI-CERT je 1. oktobra 2025 zagnal novo, poenostavljeno prijavno točko za phishing (ribarjenje) na elektronskem naslovu phishing@cert.si. Namenjena je lažji prijavi lažnih sporočil, ki jih goljufi pošiljajo prek elektronske pošte, SMS ali aplikacij za sporočanje (Viber, WhatsApp), z namenom kraje osebnih podatkov, gesel ali bančnih informacij. Uporabniki lahko posredujejo celotno povezavo ali zaslonski posnetek brez dodatne obrazložitve. SI-CERT je v letu 2025 zabeležil 35-odstotno rast kibernetskih incidentov, phishing pa predstavlja tretjino vseh obravnavanih primerov. Škoda v podjetjih je narasla z 2,3 milijona evrov (2024) na 5,7 milijona evrov (2025). Ob uvedbi novega naslova poteka tudi ozaveščevalna kampanja na družbenih omrežjih. Prijavljene phishing strani strokovnjaki analizirajo, uvrstijo na sezname zlonamernih povezav in si prizadevajo za njihovo odstranitev pri ponudnikih gostovanja, s čimer zaščitijo druge uporabnike.
Infografika
Analiza trditev
| Trditev | Ključne razlike | STA | RTV Slovenija | Finance.si | Večer | SiOL |
|---|---|---|---|---|---|---|
| Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu. | STA in RTV potrjujeta delno, Večer in SiOL v celoti, Finance.si ne omenjajo. | Delno: Članek je objavljen 1. oktobra, kar sovpada z začetkom meseca. | Delno: Članek omenja oktobrsko kampanjo, ne navaja pa naziva meseca. | Ni omenjeno | Da: Članek potrjuje navedbo o mesecu kibervarnosti in kampanji. | Da: Članek potrjuje kampanjo v okviru evropskega meseca. |
| SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024. | STA ne omenja, RTV, Večer in SiOL potrjujejo, Finance brez časovnice. | Ni omenjeno | Da: Članek potrjuje upravljanje seznamov od jeseni 2024. | Delno: Omenja sezname, a ne navaja časovnice od jeseni 2024. | Da: Članek potrjuje upravljanje seznamov od jeseni 2024. | Da: Članek potrjuje upravljanje seznamov od jeseni 2024. |
| Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki. | Večina podpira, STA ne omenja. | Ni omenjeno | Da: Članek poudarja, da ena prijava pomaga zaščititi druge. | Delno: Članek poziva k prijavi z namenom pomoči drugim. | Da: Članek navaja, da ena prijava pomaga zaščititi druge. | Da: Članek izpostavlja, da prijava prepreči škodo drugim. |
| Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji. | STA ne omenja, ostali potrjujejo; Finance poudarja podjetja. | Ni omenjeno | Da: Članek potrjuje, da napadi naraščajo in so med najpogostejšimi. | Delno: Članek omenja naraščanje prevar, usmerjenih na podjetja. | Da: Članek potrjuje, da napadi naraščajo in so med najpogostejšimi. | Da: Članek navaja, da je phishing ena najpogostejših oblik prevar. |
| SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej. | Večer in SiOL potrjujeta, STA in Finance ne omenjata, RTV delno. | Ni omenjeno | Delno: Članek omenja 35-odstotni porast lani, ne navaja pa eksplicitno leta 2025. | Ni omenjeno | Da: Članek potrjuje 35-odstotno rast incidentov v letu 2025. | Da: Članek navaja 35-odstotni porast incidentov v letu 2025. |
| Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti. | STA in Finance.si trditve ne omenjata; RTV in Večer jo podpirata; SiOL jo le implicira. | Ni omenjeno | Da: Članek navaja to izjavo SI-CERT. | Ni omenjeno | Da: Članek navaja, da uporabniki pogosto prepoznajo prevaro, a ne vedo, kam z njo. | Delno: Članek implicira potrebo po prijavi, a ne trdi eksplicitno o nevednosti. |
| SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si. | Vsi viri trditev potrjujejo brez razlik. | Da: Članek potrjuje zagon nove prijavne točke za phishing. | Da: Članek potrjuje vzpostavitev novega naslova phishing@cert.si. | Da: Članek potrjuje odprtje novega naslova phishing@cert.si. | Da: SI-CERT je vzpostavil namensko točko na naslovu phishing@cert.si. | Da: Članek potrjuje vzpostavitev naslova phishing@cert.si. |
| Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT. | Večina virov trditev podpira, a brez konteksta. | Ni omenjeno | Da: Članek navaja, da ribarjenje predstavlja tretjino vseh incidentov. | Da: Članek navaja, da phishing pomeni tretjino obravnavanih incidentov. | Da: Članek navaja, da phishing predstavlja tretjino vseh incidentov. | Da: Članek navaja, da phishing predstavlja približno tretjino incidentov. |
| Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp. | STA ne omenja, ostali potrjujejo oba načina prijave. | Ni omenjeno | Da: Članek potrjuje te načine prijave. | Da: Članek navaja te načine prijave. | Da: Članek opisuje oba načina prijave za navedene kanale. | Da: Članek potrjuje te načine prijave za različne kanale. |
| Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov. | Večina virov trditev podpira, a STA jo izpušča. | Ni omenjeno | Da: Članek potrjuje uporabo seznamov za zaščito uporabnikov. | Da: Članek potrjuje oblikovanje seznamov za operaterje in DNS. | Da: Članek potrjuje uporabo seznamov za zaščito uporabnikov. | Da: Članek potrjuje uporabo teh seznamov za zaščito uporabnikov. |
| Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije. | RTV, Večer in SiOL potrjujejo, STA in Finance ne omenjajo. | Ni omenjeno | Da: Članek navaja te primere kot najpogostejše. | Ni omenjeno | Da: Članek navaja te subjekte kot najpogostejše krinke goljufov. | Da: Članek navaja te primere kot pogoste zlorabe zaupanja. |
| Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga. | Trije viri podpirajo trditev, dva je ne omenjata. | Ni omenjeno | Da: Članek izrecno navaja, da prijavi ni treba dodajati obrazložitve. | Ni omenjeno | Da: Članek izrecno navaja, da prijavi ni treba dodajati obrazložitve. | Da: Članek navaja, da posebnega pojasnila ni treba dodajati. |
| Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov. | Finance.si edini potrjuje podatke; ostali viri jih ne omenjajo. | Ni omenjeno | Ni omenjeno | Delno: Članek navaja te zneske za leti 2024 in 2025 (lani). | Ni omenjeno | Ni omenjeno |
claims
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
key differences
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Večina podpira, STA ne omenja.
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- RTV, Večer in SiOL potrjujejo, STA in Finance ne omenjajo.
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Večina virov trditev podpira, a STA jo izpušča.
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- STA in RTV potrjujeta delno, Večer in SiOL v celoti, Finance.si ne omenjajo.
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- STA ne omenja, ostali potrjujejo; Finance poudarja podjetja.
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Večina virov trditev podpira, a brez konteksta.
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Trije viri podpirajo trditev, dva je ne omenjata.
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Večer in SiOL potrjujeta, STA in Finance ne omenjata, RTV delno.
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Vsi viri trditev potrjujejo brez razlik.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- STA ne omenja, RTV, Večer in SiOL potrjujejo, Finance brez časovnice.
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- STA ne omenja, ostali potrjujejo oba načina prijave.
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- STA in Finance.si trditve ne omenjata; RTV in Večer jo podpirata; SiOL jo le implicira.
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
- Finance.si edini potrjuje podatke; ostali viri jih ne omenjajo.
source analyses
- Finance.si
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Delno: Članek poziva k prijavi z namenom pomoči drugim.
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- Ni omenjeno
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Da: Članek potrjuje oblikovanje seznamov za operaterje in DNS.
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- Ni omenjeno
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- Delno: Članek omenja naraščanje prevar, usmerjenih na podjetja.
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Da: Članek navaja, da phishing pomeni tretjino obravnavanih incidentov.
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Ni omenjeno
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Ni omenjeno
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Da: Članek potrjuje odprtje novega naslova phishing@cert.si.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- Delno: Omenja sezname, a ne navaja časovnice od jeseni 2024.
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- Da: Članek navaja te načine prijave.
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- Ni omenjeno
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
- Delno: Članek navaja te zneske za leti 2024 in 2025 (lani).
- RTV Slovenija
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Da: Članek poudarja, da ena prijava pomaga zaščititi druge.
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- Da: Članek navaja te primere kot najpogostejše.
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Da: Članek potrjuje uporabo seznamov za zaščito uporabnikov.
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- Delno: Članek omenja oktobrsko kampanjo, ne navaja pa naziva meseca.
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- Da: Članek potrjuje, da napadi naraščajo in so med najpogostejšimi.
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Da: Članek navaja, da ribarjenje predstavlja tretjino vseh incidentov.
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Da: Članek izrecno navaja, da prijavi ni treba dodajati obrazložitve.
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Delno: Članek omenja 35-odstotni porast lani, ne navaja pa eksplicitno leta 2025.
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Da: Članek potrjuje vzpostavitev novega naslova phishing@cert.si.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- Da: Članek potrjuje upravljanje seznamov od jeseni 2024.
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- Da: Članek potrjuje te načine prijave.
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- Da: Članek navaja to izjavo SI-CERT.
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
- Ni omenjeno
- STA
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Ni omenjeno
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- Ni omenjeno
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Ni omenjeno
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- Delno: Članek je objavljen 1. oktobra, kar sovpada z začetkom meseca.
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- Ni omenjeno
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Ni omenjeno
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Ni omenjeno
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Ni omenjeno
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Da: Članek potrjuje zagon nove prijavne točke za phishing.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- Ni omenjeno
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- Ni omenjeno
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- Ni omenjeno
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
- Ni omenjeno
- SiOL
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Da: Članek izpostavlja, da prijava prepreči škodo drugim.
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- Da: Članek navaja te primere kot pogoste zlorabe zaupanja.
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Da: Članek potrjuje uporabo teh seznamov za zaščito uporabnikov.
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- Da: Članek potrjuje kampanjo v okviru evropskega meseca.
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- Da: Članek navaja, da je phishing ena najpogostejših oblik prevar.
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Da: Članek navaja, da phishing predstavlja približno tretjino incidentov.
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Da: Članek navaja, da posebnega pojasnila ni treba dodajati.
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Da: Članek navaja 35-odstotni porast incidentov v letu 2025.
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Da: Članek potrjuje vzpostavitev naslova phishing@cert.si.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- Da: Članek potrjuje upravljanje seznamov od jeseni 2024.
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- Da: Članek potrjuje te načine prijave za različne kanale.
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- Delno: Članek implicira potrebo po prijavi, a ne trdi eksplicitno o nevednosti.
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
- Ni omenjeno
- Večer
- Ena sama prijava phishinga lahko prepreči, da bi na isto prevaro naleteli drugi uporabniki.
- Da: Članek navaja, da ena prijava pomaga zaščititi druge.
- Goljufi se pri phishingu najpogosteje izdajajo za banke, dostavne službe, spletne trgovine in državne institucije.
- Da: Članek navaja te subjekte kot najpogostejše krinke goljufov.
- Na podlagi prijav SI-CERT oblikuje sezname nevarnih domen, ki jih lahko slovenski operaterji in upravitelji DNS uporabijo za zaščito uporabnikov.
- Da: Članek potrjuje uporabo seznamov za zaščito uporabnikov.
- Oktober je evropski mesec kibervarnosti, ki ga v Sloveniji zaznamuje kampanja programa Varni na internetu.
- Da: Članek potrjuje navedbo o mesecu kibervarnosti in kampanji.
- Phishing napadi vztrajno naraščajo in so ena najpogostejših spletnih prevar v Sloveniji.
- Da: Članek potrjuje, da napadi naraščajo in so med najpogostejšimi.
- Phishing predstavlja tretjino vseh kibernetskih incidentov, ki jih obravnava SI-CERT.
- Da: Članek navaja, da phishing predstavlja tretjino vseh incidentov.
- Prijava phishinga ne zahteva obrazložitve, saj se razume, da gre za prijavo phishinga.
- Da: Članek izrecno navaja, da prijavi ni treba dodajati obrazložitve.
- SI-CERT je leta 2025 zabeležil 35-odstotni porast kibernetskih incidentov v primerjavi z letom prej.
- Da: Članek potrjuje 35-odstotno rast incidentov v letu 2025.
- SI-CERT je zagnal novo prijavno točko za phishing prevare na naslovu phishing@cert.si.
- Da: SI-CERT je vzpostavil namensko točko na naslovu phishing@cert.si.
- SI-CERT preverjene phishing strani uvršča na sezname zlonamernih povezav, ki jih upravlja od jeseni 2024.
- Da: Članek potrjuje upravljanje seznamov od jeseni 2024.
- Uporabniki lahko phishing sporočila prijavijo s posredovanjem elektronske pošte ali posnetka zaslona SMS/sporočil iz aplikacij, kot sta Viber in WhatsApp.
- Da: Članek opisuje oba načina prijave za navedene kanale.
- Uporabniki pogosto prepoznajo lažno sporočilo, vendar ne vedo, kam ga prijaviti.
- Da: Članek navaja, da uporabniki pogosto prepoznajo prevaro, a ne vedo, kam z njo.
- Škoda zaradi prevar, usmerjenih na podjetja, je leta 2024 znašala 2,3 milijona evrov, leta 2025 pa 5,7 milijona evrov.
- Ni omenjeno
Analiza sentimenta
| Entiteta | Ključne razlike | STA | RTV Slovenija | Finance.si | Večer | SiOL |
|---|---|---|---|---|---|---|
| SI-CERT | Večinoma pozitivno, Finance.si nevtralno. | Pozitivno: avtor opisuje zagon nove prijavne točke kot ukrep, kar implicira odobravanje | Pozitivno: predstavljen kot proaktiven in koristen, saj uvaja novo prijavno točko in poudarja pomen prijav. | Nevtralno: informativno poročanje o novem naslovu in dejavnostih centra. | Pozitivno: avtor opisuje SI-CERT kot strokovnjake, ki ukrepajo in ščitijo uporabnike. | Pozitivno: avtor opisuje SI-CERT kot strokoven in proaktiven, pohvali njihovo novo storitev |
| Nacionalni odzivni center za kibernetsko varnost | Večina virov hvali, Finance le nevtralno opisuje. | Pozitivno: avtor ga predstavi kot aktivnega in odzivnega, kar je pohvalno | Pozitivno: opisan kot strokoven in učinkovit, saj preverja spletna mesta in oblikuje sezname zlonamernih povezav. | Nevtralno: opisano kot organ, ki sprejema prijave in analizira sporočila. | Pozitivno: omenjen kot strokovna institucija, ki preverja in ukrepa proti nevarnim stranem. | Pozitivno: članek ga predstavi kot zaščitnika, ki omogoča preprosto prijavo phishinga |
| banke | STA in Finance ne omenjata; RTV in Večer negativno, SiOL nevtralno. | Ni omenjeno | Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč. | Ni omenjeno | Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za prevare. | Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja |
| dostavne službe | STA in Finance ne omenjata; RTV in Večer negativno, SiOL nevtralno. | Ni omenjeno | Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč. | Ni omenjeno | Negativno: omenjene kot subjekti, ki jih goljufi posnemajo. | Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja |
| spletne trgovine | STA in Finance ne omenjata; RTV in Večer negativno; SiOL nevtralno. | Ni omenjeno | Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč. | Ni omenjeno | Negativno: omenjene kot subjekti, ki jih goljufi posnemajo. | Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja |
| državne institucije | STA in Finance ne omenjata; RTV in Večer negativno, SiOL nevtralno. | Ni omenjeno | Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč. | Ni omenjeno | Negativno: omenjene kot subjekti, ki jih goljufi posnemajo. | Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja |
| Slovenija | Vsi viri so nevtralni, brez razlik v sentimentu ali poudarkih. | Nevtralno: omenjena le kot lokacija (Ljubljana) brez vrednotenja | Nevtralno: omenjena kot geografski okvir, kjer se pojavljajo prevare, brez vrednotenja. | Nevtralno: omenjena le kot geografski okvir delovanja centra. | Nevtralno: omenjena kot država, kjer poteka kampanja. | Nevtralno: omenjena kot geografski okvir brez vrednotenja |
| Viber | Viri enotno nevtralni; STA izpušča, drugi omenjajo kot kanal. | Ni omenjeno | Nevtralno: omenjen kot kanal prejemanja sporočil, brez vrednotenja. | Nevtralno: naveden kot primer aplikacije, iz katere se posredujejo sporočila. | Nevtralno: omenjen kot kanal za prejemanje phishing sporočil. | Nevtralno: omenjen kot kanal za phishing brez vrednotenja |
| Vsi viri so nevtralni; razlika je le v kontekstu (kanal, aplikacija, phishing). | Ni omenjeno | Nevtralno: omenjen kot kanal prejemanja sporočil, brez vrednotenja. | Nevtralno: naveden kot primer aplikacije, iz katere se posredujejo sporočila. | Nevtralno: omenjen kot kanal za prejemanje phishing sporočil. | Nevtralno: omenjen kot kanal za phishing brez vrednotenja | |
| ponudniki gostovanja | Vsi viri poročajo nevtralno, brez bistvenih razlik. | Ni omenjeno | Nevtralno: omenjeni kot subjekti, pri katerih SI-CERT poskuša odstraniti spletne strani, brez vrednotenja. | Nevtralno: omenjeni kot subjekti, pri katerih SI-CERT poskuša doseči odstranitev strani. | Nevtralno: omenjeni kot tisti, pri katerih si prizadevajo za odstranitev strani. | Nevtralno: omenjeni kot partnerji pri odstranitvi brez vrednotenja |
| slovenski operaterji | Vsi viri so nevtralni, brez razlik v sentimentu ali poudarkih. | Ni omenjeno | Nevtralno: omenjeni kot uporabniki seznamov zlonamernih povezav, brez vrednotenja. | Nevtralno: omenjeni kot uporabniki seznamov nevarnih domen. | Nevtralno: omenjeni kot uporabniki seznamov za zaščito uporabnikov. | Nevtralno: omenjeni kot uporabniki seznamov brez vrednotenja |
| upravitelji DNS strežnikov | Vsi viri nevtralni; nobenih razlik v prikazu. | Ni omenjeno | Nevtralno: omenjeni kot uporabniki seznamov zlonamernih povezav, brez vrednotenja. | Nevtralno: omenjeni kot uporabniki seznamov za zaščito uporabnikov. | Nevtralno: omenjeni kot uporabniki seznamov za zaščito uporabnikov. | Nevtralno: omenjeni kot uporabniki seznamov brez vrednotenja |
| Varni na internetu | Večina virov ne omenja; le Večer in SiOL jo nevtralno navajata. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjen kot program kampanje, brez vrednotenja. | Nevtralno: omenjen kot del kampanje brez vrednotenja |
| Evropska unija | Viri enotno nevtralni, brez vrednotenja ali razlik. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjen mesec kibervarnosti, brez vrednotenja. | Nevtralno: omenjen le kot okvir meseca kibernetske varnosti |
entities
- SI-CERT
- Nacionalni odzivni center za kibernetsko varnost
- banke
- dostavne službe
- spletne trgovine
- državne institucije
- Slovenija
- Viber
- ponudniki gostovanja
- slovenski operaterji
- upravitelji DNS strežnikov
- Varni na internetu
- Evropska unija
key differences
- Evropska unija
- Viri enotno nevtralni, brez vrednotenja ali razlik.
- Nacionalni odzivni center za kibernetsko varnost
- Večina virov hvali, Finance le nevtralno opisuje.
- SI-CERT
- Večinoma pozitivno, Finance.si nevtralno.
- Slovenija
- Vsi viri so nevtralni, brez razlik v sentimentu ali poudarkih.
- Varni na internetu
- Večina virov ne omenja; le Večer in SiOL jo nevtralno navajata.
- Viber
- Viri enotno nevtralni; STA izpušča, drugi omenjajo kot kanal.
- Vsi viri so nevtralni; razlika je le v kontekstu (kanal, aplikacija, phishing).
- banke
- STA in Finance ne omenjata; RTV in Večer negativno, SiOL nevtralno.
- dostavne službe
- STA in Finance ne omenjata; RTV in Večer negativno, SiOL nevtralno.
- državne institucije
- STA in Finance ne omenjata; RTV in Večer negativno, SiOL nevtralno.
- ponudniki gostovanja
- Vsi viri poročajo nevtralno, brez bistvenih razlik.
- slovenski operaterji
- Vsi viri so nevtralni, brez razlik v sentimentu ali poudarkih.
- spletne trgovine
- STA in Finance ne omenjata; RTV in Večer negativno; SiOL nevtralno.
- upravitelji DNS strežnikov
- Vsi viri nevtralni; nobenih razlik v prikazu.
source analyses
- Finance.si
- Evropska unija
- Ni omenjeno
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: opisano kot organ, ki sprejema prijave in analizira sporočila.
- SI-CERT
- Nevtralno: informativno poročanje o novem naslovu in dejavnostih centra.
- Slovenija
- Nevtralno: omenjena le kot geografski okvir delovanja centra.
- Varni na internetu
- Ni omenjeno
- Viber
- Nevtralno: naveden kot primer aplikacije, iz katere se posredujejo sporočila.
- Nevtralno: naveden kot primer aplikacije, iz katere se posredujejo sporočila.
- banke
- Ni omenjeno
- dostavne službe
- Ni omenjeno
- državne institucije
- Ni omenjeno
- ponudniki gostovanja
- Nevtralno: omenjeni kot subjekti, pri katerih SI-CERT poskuša doseči odstranitev strani.
- slovenski operaterji
- Nevtralno: omenjeni kot uporabniki seznamov nevarnih domen.
- spletne trgovine
- Ni omenjeno
- upravitelji DNS strežnikov
- Nevtralno: omenjeni kot uporabniki seznamov za zaščito uporabnikov.
- RTV Slovenija
- Evropska unija
- Ni omenjeno
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: opisan kot strokoven in učinkovit, saj preverja spletna mesta in oblikuje sezname zlonamernih povezav.
- SI-CERT
- Pozitivno: predstavljen kot proaktiven in koristen, saj uvaja novo prijavno točko in poudarja pomen prijav.
- Slovenija
- Nevtralno: omenjena kot geografski okvir, kjer se pojavljajo prevare, brez vrednotenja.
- Varni na internetu
- Ni omenjeno
- Viber
- Nevtralno: omenjen kot kanal prejemanja sporočil, brez vrednotenja.
- Nevtralno: omenjen kot kanal prejemanja sporočil, brez vrednotenja.
- banke
- Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč.
- dostavne službe
- Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč.
- državne institucije
- Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč.
- ponudniki gostovanja
- Nevtralno: omenjeni kot subjekti, pri katerih SI-CERT poskuša odstraniti spletne strani, brez vrednotenja.
- slovenski operaterji
- Nevtralno: omenjeni kot uporabniki seznamov zlonamernih povezav, brez vrednotenja.
- spletne trgovine
- Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za lažno predstavljanje, kar jih postavlja v negativno luč.
- upravitelji DNS strežnikov
- Nevtralno: omenjeni kot uporabniki seznamov zlonamernih povezav, brez vrednotenja.
- STA
- Evropska unija
- Ni omenjeno
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: avtor ga predstavi kot aktivnega in odzivnega, kar je pohvalno
- SI-CERT
- Pozitivno: avtor opisuje zagon nove prijavne točke kot ukrep, kar implicira odobravanje
- Slovenija
- Nevtralno: omenjena le kot lokacija (Ljubljana) brez vrednotenja
- Varni na internetu
- Ni omenjeno
- Viber
- Ni omenjeno
- Ni omenjeno
- banke
- Ni omenjeno
- dostavne službe
- Ni omenjeno
- državne institucije
- Ni omenjeno
- ponudniki gostovanja
- Ni omenjeno
- slovenski operaterji
- Ni omenjeno
- spletne trgovine
- Ni omenjeno
- upravitelji DNS strežnikov
- Ni omenjeno
- SiOL
- Evropska unija
- Nevtralno: omenjen le kot okvir meseca kibernetske varnosti
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: članek ga predstavi kot zaščitnika, ki omogoča preprosto prijavo phishinga
- SI-CERT
- Pozitivno: avtor opisuje SI-CERT kot strokoven in proaktiven, pohvali njihovo novo storitev
- Slovenija
- Nevtralno: omenjena kot geografski okvir brez vrednotenja
- Varni na internetu
- Nevtralno: omenjen kot del kampanje brez vrednotenja
- Viber
- Nevtralno: omenjen kot kanal za phishing brez vrednotenja
- Nevtralno: omenjen kot kanal za phishing brez vrednotenja
- banke
- Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja
- dostavne službe
- Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja
- državne institucije
- Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja
- ponudniki gostovanja
- Nevtralno: omenjeni kot partnerji pri odstranitvi brez vrednotenja
- slovenski operaterji
- Nevtralno: omenjeni kot uporabniki seznamov brez vrednotenja
- spletne trgovine
- Nevtralno: omenjene kot tarča zlorabe zaupanja brez vrednotenja
- upravitelji DNS strežnikov
- Nevtralno: omenjeni kot uporabniki seznamov brez vrednotenja
- Večer
- Evropska unija
- Nevtralno: omenjen mesec kibervarnosti, brez vrednotenja.
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: omenjen kot strokovna institucija, ki preverja in ukrepa proti nevarnim stranem.
- SI-CERT
- Pozitivno: avtor opisuje SI-CERT kot strokovnjake, ki ukrepajo in ščitijo uporabnike.
- Slovenija
- Nevtralno: omenjena kot država, kjer poteka kampanja.
- Varni na internetu
- Nevtralno: omenjen kot program kampanje, brez vrednotenja.
- Viber
- Nevtralno: omenjen kot kanal za prejemanje phishing sporočil.
- Nevtralno: omenjen kot kanal za prejemanje phishing sporočil.
- banke
- Negativno: opisane kot tarče, ki jih goljufi izkoriščajo za prevare.
- dostavne službe
- Negativno: omenjene kot subjekti, ki jih goljufi posnemajo.
- državne institucije
- Negativno: omenjene kot subjekti, ki jih goljufi posnemajo.
- ponudniki gostovanja
- Nevtralno: omenjeni kot tisti, pri katerih si prizadevajo za odstranitev strani.
- slovenski operaterji
- Nevtralno: omenjeni kot uporabniki seznamov za zaščito uporabnikov.
- spletne trgovine
- Negativno: omenjene kot subjekti, ki jih goljufi posnemajo.
- upravitelji DNS strežnikov
- Nevtralno: omenjeni kot uporabniki seznamov za zaščito uporabnikov.
Scenariji
- scenarios
- description
- V nekaj mesecih se število prijav na phishing@cert.si močno poveča, kar SI-CERT omogoči hitrejše odkrivanje in blokiranje lažnih strani. Slovenski operaterji DNS in brskalniki te sezname uporabijo za zaščito uporabnikov, kar zmanjša število uspešnih prevar.
- plausibility
- realistic
- time horizon
- mid
- title
- Večja prijavljenost vodi v hitrejše blokade
- valence
- positive
- description
- Zaradi kampanje 'Varni na internetu' in medijske izpostavljenosti na naslov phishing@cert.si pride na tisoče prijav, tudi napačnih ali nepopolnih. To začasno poveča delovno obremenitev strokovnjakov SI-CERT, ki morajo vzpostaviti postopke za filtriranje in prioritizacijo, kar lahko upočasni obravnavo najbolj kritičnih primerov.
- plausibility
- realistic
- time horizon
- short
- title
- Povečano število prijav preobremeni center
- valence
- neutral
- description
- Kibernetski kriminalci začnejo pošiljati lažna sporočila, ki se predstavljajo kot SI-CERT in uporabnike pozivajo, naj 'prijavijo' phishing na ponarejeni naslov ali prek povezave, ki vodi do lažne prijavne strani. To spodkoplje zaupanje v novo storitev in poveča tveganje za manj izkušene uporabnike, ki nasedejo tej nadgradnji prevare.
- plausibility
- realistic
- time horizon
- short
- title
- Goljufi izkoristijo novi naslov za lažno prijavljanje
- valence
- negative
- description
- Na podlagi zbranih prijav SI-CERT v sodelovanju z akademskimi partnerji in podjetji, kot so banke in dostavne službe, vzpostavi javno dostopno bazo znanih phishing domen. Ta baza omogoči manjšim slovenskim podjetjem in posameznikom, da sami preverijo sumljive povezave, kar razširi zaščito izven neposrednih uporabnikov prijavnega naslova.
- plausibility
- plausible
- time horizon
- long
- title
- Vzpostavitev javne baze phishing domen
- valence
- positive
- description
- Kampanja in novi naslov povečata splošno ozaveščenost o phishingu, vendar nekateri uporabniki začnejo samozavestno prepoznavati lažna sporočila in postanejo manj previdni pri klikanju. To vodi v nov val prevar, kjer goljufi uporabijo bolj sofisticirane tehnike (npr. glasovno lažno predstavljanje), ker se uporabniki preveč zanesejo na prijavljanje po dejstvu.
- plausibility
- plausible
- time horizon
- mid
- title
- Povečanje ozaveščenosti, a tudi samozadovoljstva
- valence
- neutral
- description
- Konkurenčna podjetja ali posamezniki z zlobnimi nameni začnejo pošiljati lažne prijave na phishing@cert.si, da bi škodovali ugledu zakonitih spletnih strani. SI-CERT mora vzpostaviti mehanizme za preverjanje pristnosti prijav in preprečiti, da bi nedolžne domene končale na seznamih zlonamernih povezav, kar bi lahko povzročilo pravne spore.
- plausibility
- plausible
- time horizon
- mid
- title
- Zloraba sistema za lažne prijave podjetij
- valence
- negative
- description
- Na podlagi ogromne količine zbranih prijav SI-CERT v sodelovanju s fakultetami in podjetji razvije model umetne inteligence, ki v realnem času prepoznava nove phishing strani in jih samodejno doda na sezname blokad. To bistveno skrajša čas od prve prijave do zaščite uporabnikov in postavi Slovenijo kot zgled v regiji.
- plausibility
- speculative
- time horizon
- long
- title
- Razvoj umetne inteligence za samodejno blokiranje
- valence
- positive
- description
- Slovenski SI-CERT začne izmenjevati podatke o phishing domenah s sorodnimi centri v EU in drugod, kar omogoči hitrejšo odstranitev lažnih strani pri tujih ponudnikih gostovanja. To poveča globalno zaščito, vendar zahteva usklajevanje z različnimi pravnimi okviri in lahko pride do zamud pri izmenjavi informacij.
- plausibility
- speculative
- time horizon
- long
- title
- Čezmejno sodelovanje in usklajevanje s tujimi centri
- valence
- neutral
- description
- Zaradi večje ozaveščenosti in boljšega poročanja goljufi preidejo na bolj organizirano obliko napadov, kjer na črnem trgu kupujejo storitve 'phishing as a service', ki vključujejo orodja za izogibanje prijavam in dinamično menjavo domen. To pomeni, da kljub prizadevanjem SI-CERT število uspešnih napadov na manj previdne uporabnike ostaja visoko, saj se napadi hitro prilagajajo.
- plausibility
- speculative
- time horizon
- long
- title
- Pojav specializiranih 'phishing as a service' ponudnikov
- valence
- negative
Viri
- articles
- article order
- 4
- body
- Ljubljana, 01. oktobra (STA) Nacionalni odzivni center za kibernetsko varnost SI-CERT je zagnal novo prijavno točko za tako imenovane phishing prevare oziroma ribarjenje, pri katerih skušajo goljufi z lažnim predstavljanjem za drugo osebo pridobiti osebne podatke uporabnikov. Te v centru ...
- language
- slv
- published at
- 2026-10-01T08:29:44
- source
- STA
- title
- Pristojni pozivajo k prijavi spletnih kraj osebnih podatkov
- url
- https://www.sta.si/3605036/
- article order
- 0
- body
- Nacionalni odzivni center za kibernetsko varnost SI-CERT je zagnal novo prijavno točko za tako imenovane phishing prevare oziroma ribarjenje, pri katerih skušajo goljufi z lažnim predstavljanjem za drugo osebo pridobiti osebne podatke uporabnikov. T. i. Phising oz. ribarjenje je ena najpogostejših spletnih prevar v Sloveniji. SI-CERT je lani zaznal 35-odstotni porast kibernetskih incidentov, pri čemer napadi z ribarjenjem vztrajno naraščajo in predstavljajo tretjino vseh obravnavanih incidentov. Da bi olajšali postopek prijav goljufij, s čimer bi zagotovili večjo varnost za vse, je odslej spletnim uporabnikom na voljo poenostavljena možnost prijave phishing povezav, ki jih prejmejo prek elektronske pošte, SMS ali zasebnih sporočil, kot sta Viber in WhatsApp. Goljufi se po navedbah nacionalnega centra za kibernetsko varnost v ovkiru teh goljufi najpogosteje izdajajo za banke, dostavne službe, spletne trgovine, državne institucije in druga zaupanja vredna podjetja. Uporabnika želijo prepričati, da klikne povezavo in na lažni spletni strani vnese svoje podatke. Najpogosteje so to podatki za dostop do elektronske pošte, podatki kreditnih kartic in podatki za prijavo v spletno banko. Primeri poskusov phisinga: Če uporabnik prejme elektronsko sporočilo, namenjeno kraji podatkov, naj ga posreduje na naslov phishing@cert.si, poziva SI-CERT. Če prejme lažno sporočilo sms ali zasebno sporočilo, lahko naredi posnetek zaslona in ga pošlje na isti naslov. Prijavi ni treba dodajati obrazložitve, saj se razume, da gre za prijavo phishinga, drugim oblikam incidentov in spletnih goljufij pa je še vedno namenjen naslov cert@cert.si, so pojasnili. Pri prijavi ribarjenja je po njihovih navedbah bistvenega pomena vidnost celotne povezave do spletne strani. Prav povezava strokovnjakom na SI-CERT namreč omogoča, da spletno mesto, namenjeno kraji podatkov, preverijo in ukrepajo. Nevarna spletna mesta na centru za kibernetsko varnost uvrstijo na sezname zlonamernih povezav, ki ga upravljajo od jeseni 2024, in si prizadevajo tudi za odstranitev takšnih spletnih strani pri njihovih ponudnikih gostovanja. Na podlagi vseh prejetih prijav SI-CERT tudi oblikuje seznam domen in spletnih naslovov, kjer se te strani nahajajo, te sezname pa lahko slovenski operaterji in upravitelji strežnikov DNS uporabijo za zaščito svojih uporabnikov. Uporabnikom, ki niso prepoznali phishing sporočila in so odprli lažno povezavo, se tako prikaže opozorilo, da je spletna stran škodljiva ali pa da ne obstaja več. To pomeni, da lahko ena sama prijava pomaga preprečiti, da bi na isto prevaro naleteli tudi drugi uporabniki, so poudarili v SI-CERT. "Uporabniki pogosto prepoznajo, da je sporočilo lažno, vendar ne vedo, kam ga prijaviti. Z novim naslovom želimo to čim bolj poenostaviti. Prijava ne pomaga samo posamezniku, ki jo pošlje, ampak predvsem pomaga zaščititi številne druge uporabnike, ki phishing napada niso prepoznali," so pojasnili. Da bi z novo možnostjo prijave seznanili čim več uporabnikov, bo oktobra potekala tudi ozaveščevalna kampanja na družbenih omrežjih. Z video oglasi bodo na SI-CERT uporabnike spodbujali, da sumljiva phishing sporočila ne le prepoznajo in izbrišejo, temveč jih prej tudi posredujejo na naslov phishing@cert.si.
- language
- slv
- published at
- 2026-10-01T08:50:04
- source
- RTV Slovenija
- title
- SI-CERT prijave spletnih phising prevar odslej zbira na novi prijavni točki
- url
- https://www.rtvslo.si/znanost-in-tehnologija/si-cert-prijave-spletnih-phising-prevar-odslej-zbira-na-novi-prijavni-tocki/795458
- article order
- 5
- body
- Nacionalni odzivni center za kibernetsko varnost SI-CERT je odprl nov naslov za prijavo phishinga: phishing@cert.si. Uporabniki lahko nanj posredujejo lažna elektronska sporočila, povezave do prevarantskih strani ali zaslonske posnetke sporočil SMS ter sporočil iz aplikacij, kot sta WhatsApp in Viber. Kaj se zgodi po prijavi? SI-CERT sporočila analizira in preveri povezave. Potrjene phishing strani nato posreduje na sezname, na podlagi katerih brskalniki opozarjajo uporabnike na nevarnost. Pri ponudnikih gostovanja poskuša doseči tudi njihovo odstranitev. Iz tovrstnih prijav nastajajo še seznami nevarnih domen in spletnih naslovov. Operaterji in upravljavci strežnikov DNS jih lahko uporabijo za zaščito svojih uporabnikov. Organizacije lahko preverjene podatke vključijo tudi v lastna varnostna orodja. Podjetja naj obvestijo zaposlene Phishing je namenjen kraji gesel, osebnih in finančnih podatkov. Po podatkih SI-CERT ta oblika pomeni tretjino obravnavanih incidentov. Narašča zlasti število prevar, usmerjenih na podjetja; leta 2024 so pri njih evidentirali za 2,3 milijona evrov škode, lani pa že za 5,7 milijona evrov. Zato odzivni center podjetja poziva, naj zaposlene seznanijo z novim naslovom. Novi naslov je namenjen izključno phishingu. Za druge incidente in spletne goljufije ostaja na voljo cert@cert.si.
- language
- slv
- published at
- 2026-10-01T09:30:40
- source
- Finance.si
- title
- Sumljivo sporočilo v nabiralniku? Prijavite ga in pomagajte drugim!
- url
- https://www.finance.si/kibernetska-varnost/sumljivo-sporocilo-v-nabiralniku-prijavite-ga-in-pomagajte-drugim/a/9051704
- article order
- 2
- body
- Spremljajte zgodbe, ki so pomembne. Izberite Večer kot svoj prednostni vir v Googlu. Oktober je evropski mesec kibervarnosti. V Sloveniji ga tudi letos zaznamuje kampanja programa Varni na internetu, ki deluje pod okriljem Nacionalnega odzivnega centra za kibernetsko varnost SI-CERT. Ker je phishing oziroma ribarjenje ena najpogostejših spletnih prevar v Sloveniji, spodbuja letošnja kampanja uporabnike k preprostemu dejanju: če prepoznajo phishing, naj ga posredujejo na naslov [email protected]. Na tem naslovu je SI-CERT namreč vzpostavil namensko točko za prijavo strani, namenjenih kraji podatkov, ki je zaživela danes. "Uporabniki lahko od 1. oktobra uporabijo poenostavljeno možnost prijave povezav do phishing spletnih strani, ki jih prejmejo prek elektronske pošte, SMS ali zasebnih sporočil, kot sta Viber in WhatsApp, ter tako pomagajo zaščititi druge uporabnike," so zapisali pri SI-CERT, kjer so v letu 2025 zabeležili 35-odstotno rast kibernetskih incidentov. Prav phishing napadi vztrajno naraščajo in predstavljajo kar tretjino vseh obravnavanih incidentov. Goljufi se izdajajo za banke, dostavne službe, spletne trgovine, državne institucije in druga zaupanja vredna podjetja. Uporabnika želijo prepričati, da klikne povezavo in na lažni spletni strani vnese svoje podatke. Najpogosteje so to podatki za dostop do elektronske pošte, podatki kreditnih kartic in dostopni podatki za spletno banko, pojasnjujejo strokovnjaki za kibernetsko varnost. "Če uporabnik prejme elektronsko sporočilo, namenjeno kraji podatkov, ga lahko preprosto posreduje na elektronski naslov [email protected]. Če prejme lažno SMS ali zasebno sporočilo, lahko naredi posnetek zaslona in sliko pošlje na isti naslov," pozivajo in dodajajo, da prijavi ni potrebno dodajati obrazložitve, saj se razume, da gre za prijavo phishinga. Drugim oblikam incidentov in spletnih goljufij je namreč še vedno namenjen naslov [email protected]. Pri prijavi phishinga je ključno, da je vidna celotna povezava do spletne strani. Prav povezava strokovnjakom na Nacionalnem odzivnem centru za kibernetsko varnost omogoča, da spletno mesto, namenjeno kraji podatkov, preverijo in ukrepajo. Nevarna spletna mesta uvrstijo na sezname zlonamernih povezav, ki ga upravljajo od jeseni 2024, in si prizadevajo tudi za odstranitev takšnih spletnih strani pri njihovih ponudnikih gostovanja. Na podlagi vseh prejetih prijav SI-CERT oblikuje tudi seznam domen in spletnih naslovov, kjer se te strani nahajajo, te sezname pa lahko slovenski operaterji in upravitelji DNS strežnikov uporabijo za zaščito svojih uporabnikov. Uporabnikom, ki niso prepoznali phishing sporočila in so odprli lažno povezavo, se tako prikaže opozorilo, da je spletna stran škodljiva ali pa da ne obstaja več. Ena sama prijava lahko tako pomaga preprečiti, da bi na isto prevaro naleteli tudi drugi uporabniki. Na SI-CERT poudarjajo, da uporabniki pogosto prepoznajo, da je sporočilo lažno, vendar ne vedo, kam ga prijaviti. Z novim naslovom želijo to čim bolj poenostaviti. Dodatna pojasnila in navodila so zbrali na spletni strani Varni na internetu.
- language
- slv
- published at
- 2026-10-01T09:34:18
- source
- Večer
- title
- Ste že nasedli spletnim goljufom? Odslej lahko posredujete phishing sporočilo in pomagate zaščititi druge uporabnike
- url
- https://vecer.com/slovenija/phishing-kibervarnost-prijava-kibernetska-varnost-10428930
- article order
- 3
- body
- Nova poteza nacionalnega odzivnega centra za kibernetsko varnost SI-CERT: sporočila phishing lahko slovenski uporabniki od zdaj prijavijo na posebnem elektronskem naslovu. Dovolj je posredovati povezavo do lažne spletne strani in strokovnjaki bodo preverili, kaj se skriva za njo. Zagotovo ste že kdaj prejeli sporočilo, ki je bilo videti, kot da prihaja iz vaše banke, dostavne službe, spletne trgovine ali državnega organa, vendar ste zaradi nečesa podvomili, ali je sporočilo verodostojno. To je bil skoraj zagotovo phishing. Nič več samo po elektronski pošti Takšna sporočila niso več omejena na elektronsko pošto. Goljufi jih pošiljajo tudi kot SMS-sporočila ter prek aplikacij za neposredno sporočanje, kot sta Viber in WhatsApp. Od prvega oktobra je prijava takšnih prevar v Sloveniji veliko preprostejša. Nacionalni odzivni center za kibernetsko varnost SI-CERT je vzpostavil poseben elektronski naslov (phishing@cert.si), kamor lahko uporabniki posredujejo povezave do spletnih strani, namenjenih kraji podatkov. In zakaj bi to storili, če ste prevaro že prepoznali, pravilno ukrepali in se zaščitili tako, da je niste kliknili? Ker lahko prijava prepreči, da bi na isto stran pozneje naletel nekdo drug. Phishing je vse pogostejši Phishing je ena najpogostejših oblik spletnih prevar. Napadalci uporabnika običajno poskušajo prepričati, da mora zaradi domnevne težave čim prej nekaj storiti. Plačilo naj ne bi uspelo, paket naj bi čakal na prevzem, bančni račun naj bi bil ogrožen, uporabnik pa naj bi moral potrditi svoje podatke. Ko klikne povezavo, se odpre spletna stran, ki je lahko zelo podobna pravi. Namen strani je uporabnika prepričati, da vnese uporabniško ime, geslo, podatke plačilne kartice ali druge občutljive podatke. Goljufi bodo zlorabili kogarkoli SI-CERT je leta 2025 zabeležil 35 odstotkov več kibernetskih incidentov kot leto prej, phishing pa je predstavljal približno tretjino vseh obravnavanih incidentov. To pomeni, da pri phishingu ne gre več za obrobno težavo, s katero se srečajo le posebej neprevidni uporabniki. Lažna sporočila so del vsakdanjega spletnega okolja in pogosto ciljajo na ljudi, ki sicer zelo dobro poznajo osnovna pravila varne uporabe interneta. Eden od razlogov, zakaj je phishing učinkovit, je izkoriščanje zaupanja v znane blagovne znamke in institucije, kot so banke, dostavne službe, spletne trgovine, državne ustanove ali druge organizacije, ki jih uporabnik pozna. Toda povezava lahko vodi na spletno stran, ki nima nobene zveze z organizacijo, navedeno v sporočilu. Če uporabnik tam vnese svoje podatke, jih v resnici posreduje napadalcu. Ključna je spletna povezava Če prejmete elektronsko sporočilo s povezavo phishing, ga lahko posredujete na omenjeni prijavni naslov, če pa je phishing prišel kot SMS ali zasebno sporočilo v eni od aplikacij za hipno sporočanje, lahko naredite posnetek zaslona in ga pošljete na isti naslov. Pri tem je pomembna ena podrobnost: na posnetku oziroma v posredovanem sporočilu mora biti vidna celotna povezava do spletne strani, kajti prav ta podatek je ključen za preverjanje in nadaljnje ukrepanje. Posebnega pojasnila ob prijavi ni treba dodajati, SI-CERT bo iz posredovanja na namenski naslov razumel, da gre za prijavo phishinga. Za druge vrste kibernetskih incidentov in spletnih goljufij je še naprej pravi naslov cert@cert.si. Kaj se zgodi, ko SI-CERT prejme prijavo? Strokovnjaki SI-CERT lahko prijavljeno spletno stran preverijo in ugotovijo, ali gre za stran, namenjeno kraji podatkov. Če je nevarna, jo lahko uvrstijo na sezname zlonamernih povezav in si prizadevajo za njeno odstranitev pri ponudniku gostovanja. SI-CERT takšne sezname upravlja že od jeseni 2024. Podatke o nevarnih domenah in spletnih naslovih lahko uporabijo tudi slovenski operaterji in upravljavci DNS-strežnikov pri zaščiti svojih uporabnikov. To je pomembno predvsem zato, ker uporabnik, ki bo na isto stran phishing naletel pozneje, morda ne bo več našel obrazca za vnos podatkov. Namesto tega se mu lahko prikaže opozorilo, da je spletna stran nevarna, ali pa stran ni več dosegljiva. Oktober je mesec kibervarnosti, letošnja tema pa je zelo konkretna Oktober je evropski mesec kibernetske varnosti. V Sloveniji ob tej priložnosti poteka kampanja programa Varni na internetu, ki deluje pod okriljem SI-CERT. Letošnja kampanja se osredotoča na precej konkretno dejanje: uporabnik naj phishing ne le prepozna in izbriše, temveč ga tudi prijavi. V oktobru bo zato na družbenih omrežjih potekala ozaveščevalna kampanja, v kateri bodo uporabnike z videoposnetki opozarjali na novo možnost prijave.
- language
- slv
- published at
- 2026-10-01T08:39:45
- source
- SiOL
- title
- Ste dobili sumljivo sporočilo? Nikar ga takoj ne izbrišite, saj lahko pomagate zaščititi tudi druge.
- url
- https://siol.net/novice/digisvet/ste-dobili-sumljivo-sporocilo-nikar-ga-takoj-ne-izbrisite-saj-lahko-pomagate-zascititi-tudi-druge-702873
- source scope
- analyzed source count
- 5
- omitted articles
- omitted source count
- 0
- total source count
- 5