Kritični ranljivosti PHP: Slovenija razglasila visoko kibernetsko ogroženost 21.10.2026
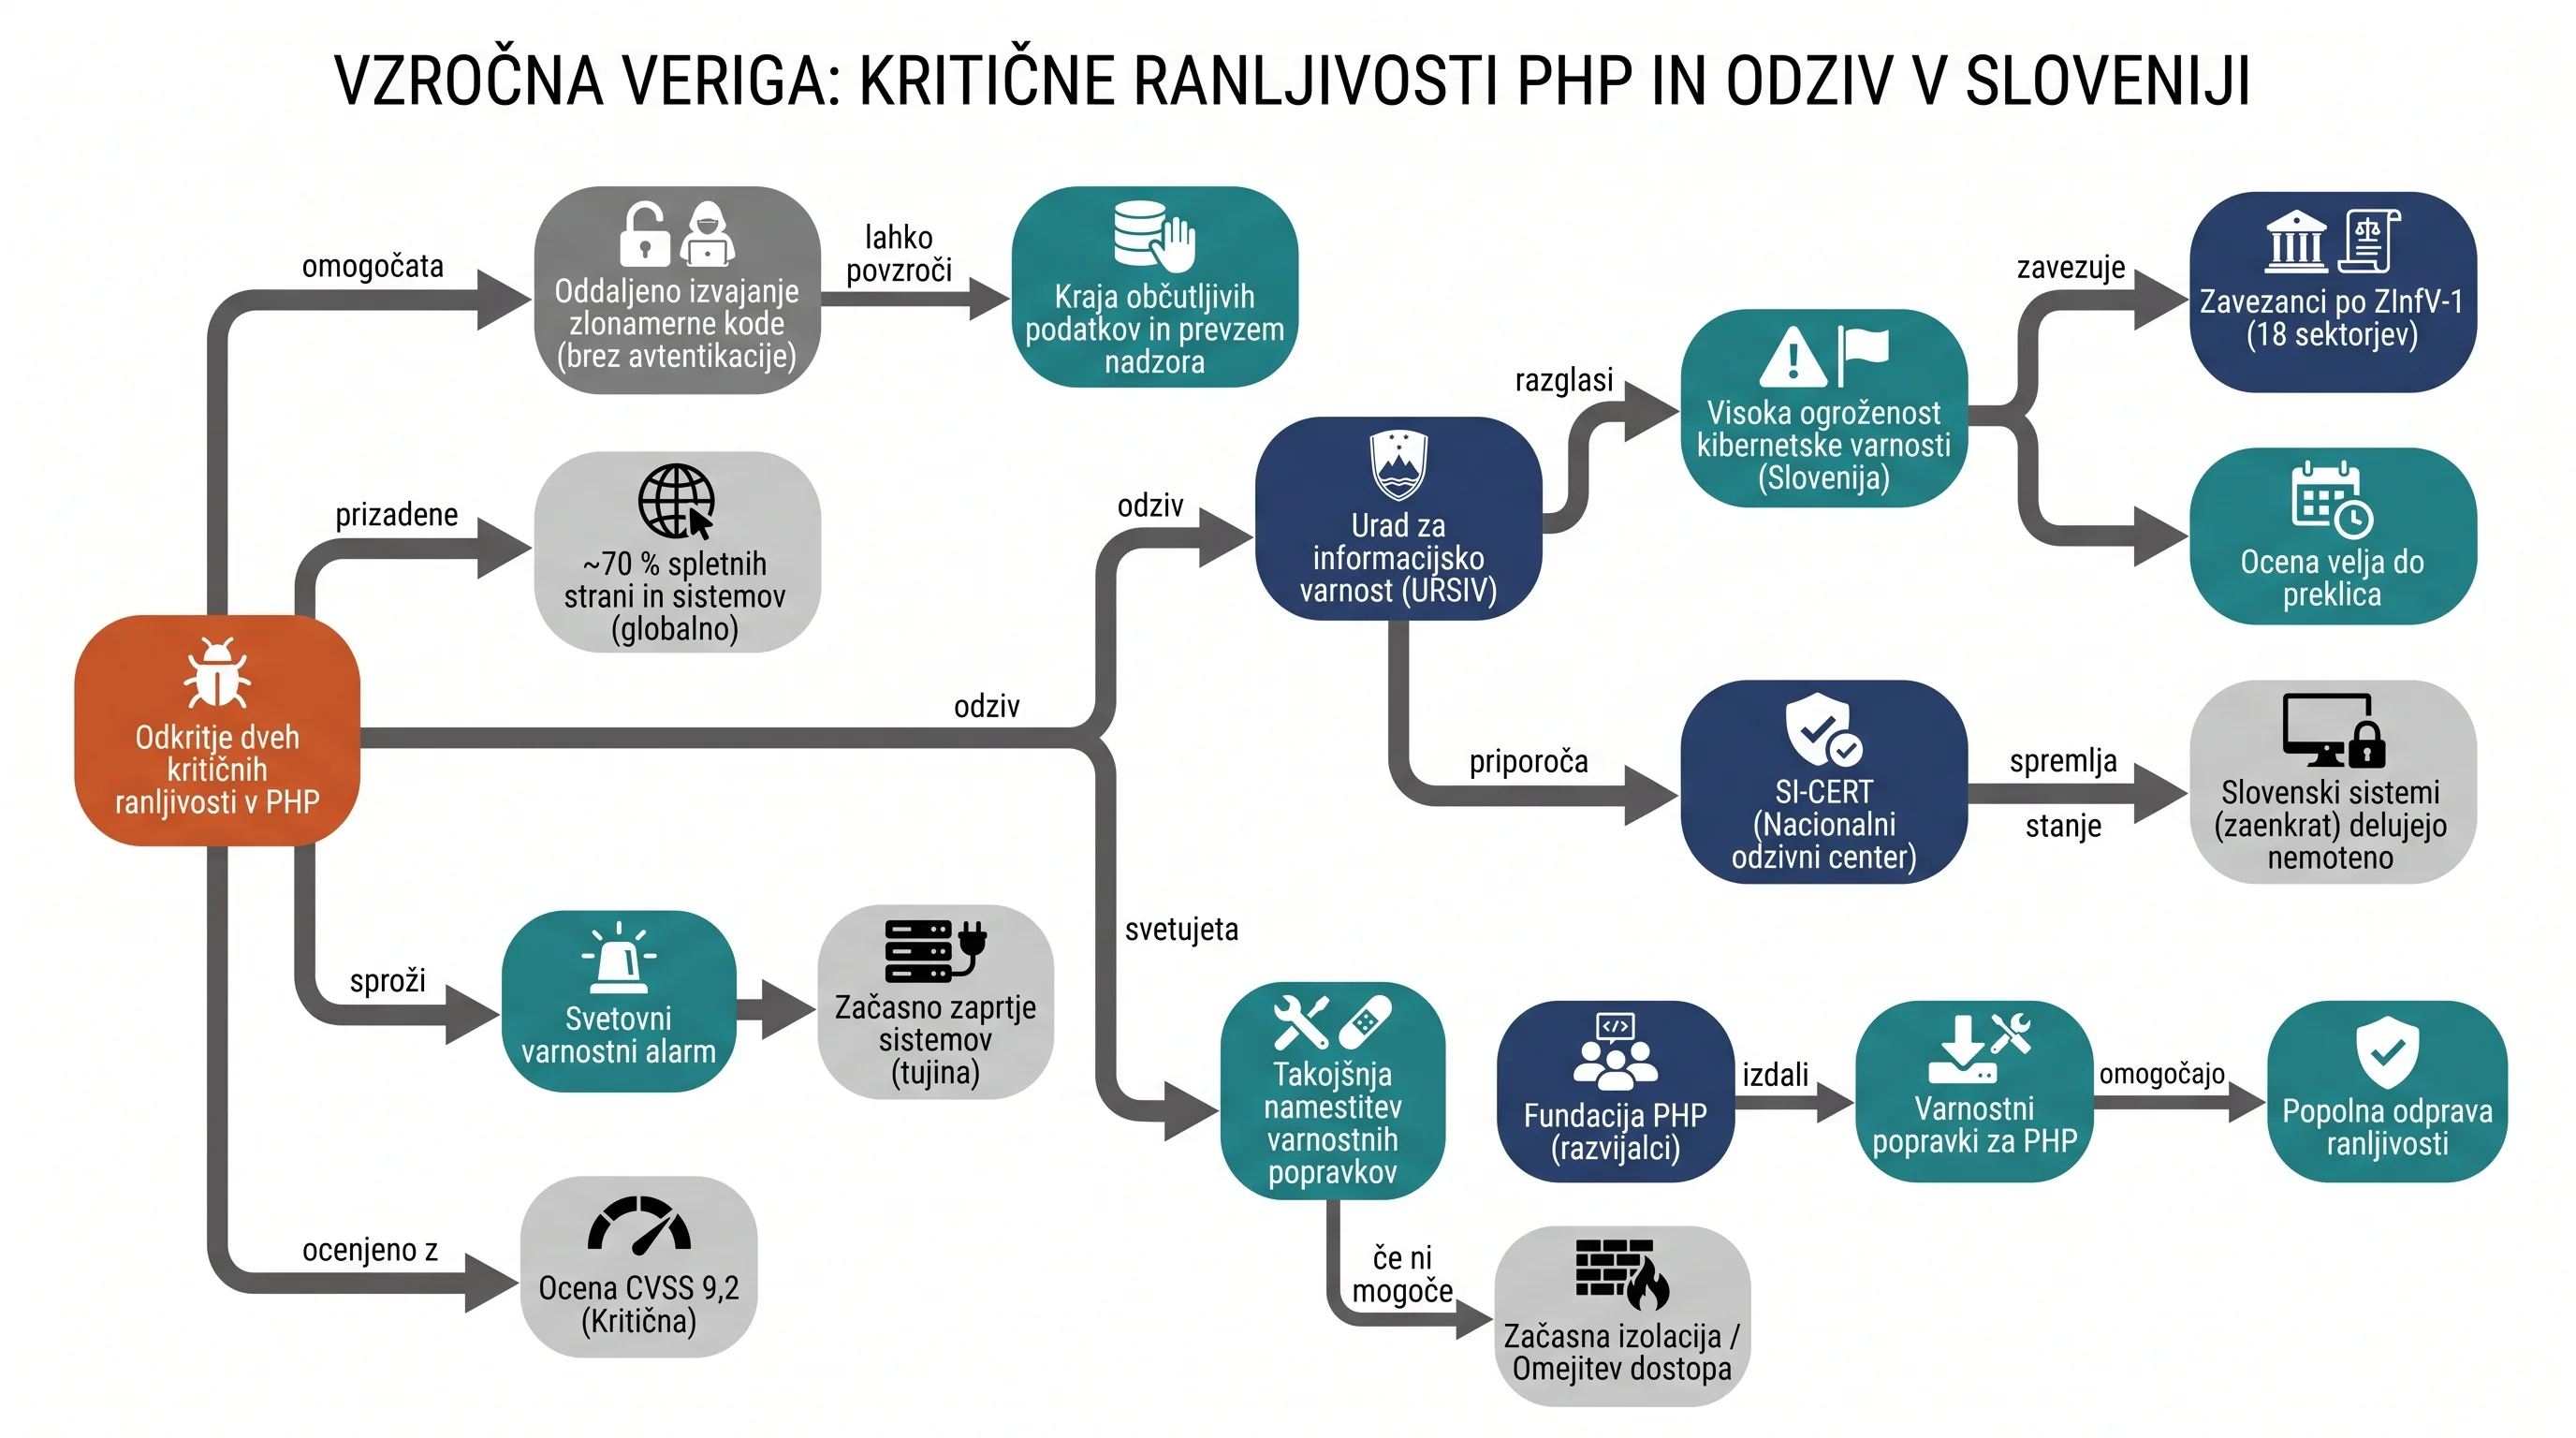
22. oktobra 2026 so po svetu izbruhnili varnostni alarmi zaradi odkritja dveh kritičnih ranljivosti v programskem jeziku PHP, ki ga uporablja približno 70 odstotkov spletnih strežnikov. Ranljivosti, ocenjeni z 9,2 od 10 na lestvici CVSS, omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, kar bi lahko napadalcem omogočilo prevzem nadzora nad strežniki in krajo občutljivih podatkov. Ranljivosti sta avgusta 2026 neodvisno odkrili podjetji Wiz in Calif (slednje s financiranjem OpenAI) s pomočjo umetne inteligence, informacije pa so ostale zaupne do 21. oktobra, ko so podrobnosti ušle na splet, kar je sprožilo preventivno zapiranje spletnih strani po vsem svetu. Slovenski Urad za informacijsko varnost (URSIV) je v odzivu na dogodek ocenil kibernetsko ogroženost v Sloveniji kot visoko, kar velja za zavezance po zakonu o informacijski varnosti (18 sektorjev) in vse druge organizacije, ki uporabljajo PHP. Fundacija PHP je 21. oktobra predčasno izdala varnostne popravke za podprte različice (8.2.35, 8.3.36, 8.4.27, 8.5.12), URSIV in SI-CERT pa priporočata takojšnjo namestitev popravkov kot edini celovit ukrep. V Sloveniji po navedbah SI-CERT za zdaj ni zaznanih napadov, sistemi delujejo nemoteno, čeprav so bile nekatere tuje vladne in javne storitve (Francija, Nizozemska, Belgija, Finska) začasno umaknjene iz omrežja. Podjetje Cloudflare je poročalo o milijonih poskusov izkoriščanja ranljivosti po svetu.
Infografika
Analiza trditev
| Trditev | Ključne razlike | STA | RTV Slovenija | 24ur | Delo | Nova24TV | N1 | Finance.si | Dnevnik | Večer | Tednik Demokracija |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo. | Viri se razhajajo: STA ne omenja, drugi podpirajo, a delni viri dodajo začasne ukrepe kot alternativo. | Ni omenjeno | Da: Članek to navaja kot poudarek urada. | Delno: Priporočajo popravke, za ostale primere pa začasne zaščitne ukrepe. | Delno: Članek priporoča popravke in navaja začasne ukrepe za zmanjšanje. | Da: URSIV navaja, da popravki v celoti odpravijo ranljivosti. | Delno: Članek priporoča popravke, kot alternativo pa začasen izklop sistemov. | Da: Članek navaja, da je posodobitev nujna, drugi ukrepi le zmanjšajo. | Delno: Članek priporoča posodobitve, začasno izklopitev pa kot način zmanjšanja tveganja. | Delno: Članek svetuje popravke ali izolacijo sistemov kot alternativo. | Da: Članek navaja, da so popravki edini način za popolno odpravo. |
| V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije. | Večina potrjuje, nekateri (24ur, Dnevnik, Večer) manj podrobno. | Ni omenjeno | Da: Članek potrjuje dve kritični ranljivosti z enakim opisom. | Delno: Članek omenja ranljivosti v PHP, ki omogočajo oddaljeno izvajanje kode. | Da: Članek potrjuje dve kritični ranljivosti in možnost izvajanja kode. | Da: Članek potrjuje odkritje dveh kritičnih ranljivosti v PHP. | Da: Članek potrjuje dve kritični ranljivosti in možnost dostopa brez avtentikacije. | Da: Članek potrjuje dve kritični ranljivosti z oddaljenim izvajanjem kode. | Delno: Članek omenja resne ranljivosti in prevzem nadzora brez avtentikacije, a ne navede števila dve. | Delno: Članek omenja ranljivosti in oddaljeno izvajanje kode, a ne navaja števila dve. | Da: Članek potrjuje dve kritični ranljivosti z enakim opisom. |
| Fundacija PHP je varnostne popravke izdala 21. oktobra 2026. | Nekateri viri potrjujejo datum 21.10.2026, drugi ga zanikajo ali ne omenjajo. | Ni omenjeno | Ne: Članek ne navaja tega datuma, omenja le izdajo popravkov. | Ne: Članek navaja le, da so popravke izdali v sredo, brez datuma. | Ne: Članek ne navaja tega datuma, omenja le torek. | Da: Članek navaja, da so razvijalci popravke izdali 21. oktobra 2026. | Ne: Članek ne navaja leta 2026, datum razkritja je bil predviden za 22. oktober. | Delno: Članek navaja datum 21. oktober, a ne potrdi leta 2026 kot dejstva. | Ne: Članek navaja le, da so bili popravki objavljeni v sredo, brez datuma. | Ne: Članek navaja le, da so programerji popravek izdali v sredo. | Da: Razvijalci PHP so popravke izdali 21. oktobra 2026. |
| PHP poganja približno 70 odstotkov vseh spletnih strani. | Večina virov podpira trditev, nekateri pa jo omilijo ali ne omenjajo. | Da: Članek navaja, da PHP poganja približno 70 odstotkov spletnih strani. | Ni omenjeno | Da: Članek navaja, da na PHP temelji približno 70 odstotkov strežnikov. | Ni omenjeno | Delno: Članek navaja, da je PHP eden najbolj razširjenih jezikov. | Da: Članek navaja podatek o 70-odstotni uporabi. | Da: Članek navaja podatek SI-CERT o 70-odstotni uporabi. | Da: Članek navaja, da PHP poganja okoli 70 odstotkov svetovnega jezika (splet). | Delno: Članek navaja, da na PHP temelji približno 70 odstotkov spletnih strežnikov. | Ni omenjeno |
| Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti. | Večina virov trditve ne omenja, le 24ur in Večer jo podpirata. | Ni omenjeno | Ni omenjeno | Da: Članek navaja izjavo direktorja Cloudflare o milijonih poskusov. | Ni omenjeno | Ni omenjeno | Delno: Članek omenja "množično izkoriščanje", a ne navaja konkretne številke "milijone". | Ne: Članek navaja le poročila o prvih poskusih, ne milijonih. | Delno: Članek omenja, da bi lahko bilo prizadetih milijone strani, ne milijone poskusov. | Da: Članek navaja izjavo direktorja Cloudflare o milijonih poskusov. | Ni omenjeno |
| Organizacija Wikimedia je iz previdnosti izklopila več sistemov. | Večina virov trditev ignorira; Dnevnik jo potrjuje, Finance.si le namiguje. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Delno: Članek navaja, da je imela Wikipedia težave z dostopnostjo. | Da: Članek izrecno navaja, da je Wikimedia izklopila več sistemov. | Ni omenjeno | Ni omenjeno |
| Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje. | Le N1 potrjuje oba podatka; drugi viri ju večinoma ne omenjajo. | Ni omenjeno | Delno: Omenjeno je odkritje v času AI, a ne trditev o desetletju. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek potrjuje oba podatka. | Ni omenjeno | Delno: Odkriti z AI, prisotni več let (ne navaja natančno desetletja). | Ni omenjeno | Ni omenjeno |
| V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove. | Večina virov trditve ne omenja, le 24ur, N1 in Večer jo potrjujejo. | Ni omenjeno | Ni omenjeno | Da: Članek potrjuje, da SI-CERT nima podatkov o napadih v Sloveniji. | Ni omenjeno | Ni omenjeno | Da: Članek navaja, da v Sloveniji sistemi delujejo nemoteno. | Delno: Članek omenja, da nekateri ponudniki niso zaznali aktivnosti. | Ni omenjeno | Da: SI-CERT nima podatkov o napadih na domače ustanove. | Ni omenjeno |
| Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti. | RTV, Delo, Dnevnik potrjujejo; N1 delno; ostali molčijo. | Ni omenjeno | Da: NSA je pozvala k namestitvi popravkov ali izklopu sistemov. | Ni omenjeno | Da: NSA je pozvala k namestitvi popravkov ali izklopu sistemov. | Ni omenjeno | Delno: Članek omenja priporočilo za izklop, a ga ne pripisuje neposredno NSA. | Ni omenjeno | Da: Članek potrjuje ta nasvet agencije NSA. | Ni omenjeno | Ni omenjeno |
| Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji. | Večina virov potrjuje trditev, nekateri je ne omenjajo, eden navaja le delno. | Ni omenjeno | Da: Članek potrjuje 18 sektorjev in navedene subjekte. | Da: Članek potrjuje navedeni obseg zavezancev po zakonu. | Ni omenjeno | Delno: Članek omenja zavezance po ZInfV-1, a ne navaja števila sektorjev. | Ni omenjeno | Da: Članek potrjuje 18 sektorjev in navaja primere. | Ni omenjeno | Da: Članek potrjuje navedene podatke o zakonu. | Ni omenjeno |
| Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko. | Vsi viri razen STA potrjujejo visoko ogroženost. | Ni omenjeno | Da: Urad je razglasil visoko ogroženost kibernetske varnosti. | Da: Članek eksplicitno navaja to oceno urada. | Da: Urad je ocenil ogroženost kot visoko. | Da: URSIV je zvišal oceno ogroženosti na visoko stopnjo. | Da: Članek navaja, da je Urad za informacijsko varnost zvišal oceno na visoko. | Da: URSIV je zvišal stopnjo kibernetske ogroženosti na visoko. | Da: Članek potrjuje to oceno Urada za informacijsko varnost. | Da: Članek potrjuje to oceno urada. | Da: URSIV je zvišal oceno ogroženosti na visoko stopnjo. |
| Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij. | Večina virov podpira trditev, le STA je ne omenja. | Ni omenjeno | Da: Članek dobesedno navaja to ugotovitev urada. | Da: Članek opozarja na tveganje nepooblaščenih dostopov do infrastrukture. | Da: Članek potrjuje vpliv na sisteme zavezancev in druge organizacije. | Da: Članek navaja resno tveganje za sisteme zavezancev in drugih. | Da: Članek opozarja na resno grožnjo za sisteme in organizacije. | Da: Članek opozarja na resno ogroženost sistemov v javnem in zasebnem. | Da: Članek navaja možnost prevzema nadzora nad strežniki in krajo podatkov. | Da: Članek opozarja na tveganja za infrastrukturo in krajo podatkov. | Da: Članek navaja resne posledice za delovanje in varnost podatkov. |
| Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10. | STA, 24ur, Nova24TV, Dnevnik, Večer in Tednik Demokracija trditve ne omenjajo; RTV, Delo, N1 in Finance.si jo navajajo | Ni omenjeno | Da: Članek izrecno navaja oceno CVSS 9,2 od 10. | Ni omenjeno | Da: Članek navaja točno to oceno CVSS. | Ni omenjeno | Da: Članek navaja točno to oceno CVSS. | Da: Članek navaja oceno 9,2 od 10 po lestvici CVSS. | Ni omenjeno | Ni omenjeno | Ni omenjeno |
| Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca. | Večina virov trditve ne omenja; le N1 in Dnevnik jo navajata. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek navaja točno to izjavo podjetja Wiz. | Ni omenjeno | Da: Članek navaja to trditev podjetja Wiz. | Ni omenjeno | Ni omenjeno |
| Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej. | Samo N1 potrjuje trditev, ostali je ne omenjajo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek navaja, da vplivajo na vse različice od PHP 5 naprej. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
claims
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
key differences
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- RTV, Delo, Dnevnik potrjujejo; N1 delno; ostali molčijo.
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Nekateri viri potrjujejo datum 21.10.2026, drugi ga zanikajo ali ne omenjajo.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Viri se razhajajo: STA ne omenja, drugi podpirajo, a delni viri dodajo začasne ukrepe kot alternativo.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- STA, 24ur, Nova24TV, Dnevnik, Večer in Tednik Demokracija trditve ne omenjajo; RTV, Delo, N1 in Finance.si jo navajajo
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Večina virov trditev ignorira; Dnevnik jo potrjuje, Finance.si le namiguje.
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Večina virov podpira trditev, nekateri pa jo omilijo ali ne omenjajo.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Večina virov trditve ne omenja, le 24ur in Večer jo podpirata.
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Večina virov trditve ne omenja; le N1 in Dnevnik jo navajata.
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Večina virov podpira trditev, le STA je ne omenja.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Le N1 potrjuje oba podatka; drugi viri ju večinoma ne omenjajo.
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Samo N1 potrjuje trditev, ostali je ne omenjajo.
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Vsi viri razen STA potrjujejo visoko ogroženost.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Večina virov trditve ne omenja, le 24ur, N1 in Večer jo potrjujejo.
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Večina potrjuje, nekateri (24ur, Dnevnik, Večer) manj podrobno.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Večina virov potrjuje trditev, nekateri je ne omenjajo, eden navaja le delno.
source analyses
- 24ur
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Ni omenjeno
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ne: Članek navaja le, da so popravke izdali v sredo, brez datuma.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Delno: Priporočajo popravke, za ostale primere pa začasne zaščitne ukrepe.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Ni omenjeno
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Da: Članek navaja, da na PHP temelji približno 70 odstotkov strežnikov.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Da: Članek navaja izjavo direktorja Cloudflare o milijonih poskusov.
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek opozarja na tveganje nepooblaščenih dostopov do infrastrukture.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: Članek eksplicitno navaja to oceno urada.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Da: Članek potrjuje, da SI-CERT nima podatkov o napadih v Sloveniji.
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Delno: Članek omenja ranljivosti v PHP, ki omogočajo oddaljeno izvajanje kode.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Da: Članek potrjuje navedeni obseg zavezancev po zakonu.
- Delo
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Da: NSA je pozvala k namestitvi popravkov ali izklopu sistemov.
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ne: Članek ne navaja tega datuma, omenja le torek.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Delno: Članek priporoča popravke in navaja začasne ukrepe za zmanjšanje.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Da: Članek navaja točno to oceno CVSS.
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Ni omenjeno
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Ni omenjeno
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek potrjuje vpliv na sisteme zavezancev in druge organizacije.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: Urad je ocenil ogroženost kot visoko.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ni omenjeno
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Da: Članek potrjuje dve kritični ranljivosti in možnost izvajanja kode.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Ni omenjeno
- Dnevnik
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Da: Članek potrjuje ta nasvet agencije NSA.
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ne: Članek navaja le, da so bili popravki objavljeni v sredo, brez datuma.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Delno: Članek priporoča posodobitve, začasno izklopitev pa kot način zmanjšanja tveganja.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Ni omenjeno
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Da: Članek izrecno navaja, da je Wikimedia izklopila več sistemov.
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Da: Članek navaja, da PHP poganja okoli 70 odstotkov svetovnega jezika (splet).
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Delno: Članek omenja, da bi lahko bilo prizadetih milijone strani, ne milijone poskusov.
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Da: Članek navaja to trditev podjetja Wiz.
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek navaja možnost prevzema nadzora nad strežniki in krajo podatkov.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Delno: Odkriti z AI, prisotni več let (ne navaja natančno desetletja).
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: Članek potrjuje to oceno Urada za informacijsko varnost.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ni omenjeno
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Delno: Članek omenja resne ranljivosti in prevzem nadzora brez avtentikacije, a ne navede števila dve.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Ni omenjeno
- Finance.si
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Ni omenjeno
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Delno: Članek navaja datum 21. oktober, a ne potrdi leta 2026 kot dejstva.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Da: Članek navaja, da je posodobitev nujna, drugi ukrepi le zmanjšajo.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Da: Članek navaja oceno 9,2 od 10 po lestvici CVSS.
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Delno: Članek navaja, da je imela Wikipedia težave z dostopnostjo.
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Da: Članek navaja podatek SI-CERT o 70-odstotni uporabi.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Ne: Članek navaja le poročila o prvih poskusih, ne milijonih.
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek opozarja na resno ogroženost sistemov v javnem in zasebnem.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: URSIV je zvišal stopnjo kibernetske ogroženosti na visoko.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Delno: Članek omenja, da nekateri ponudniki niso zaznali aktivnosti.
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Da: Članek potrjuje dve kritični ranljivosti z oddaljenim izvajanjem kode.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Da: Članek potrjuje 18 sektorjev in navaja primere.
- N1
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Delno: Članek omenja priporočilo za izklop, a ga ne pripisuje neposredno NSA.
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ne: Članek ne navaja leta 2026, datum razkritja je bil predviden za 22. oktober.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Delno: Članek priporoča popravke, kot alternativo pa začasen izklop sistemov.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Da: Članek navaja točno to oceno CVSS.
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Da: Članek navaja podatek o 70-odstotni uporabi.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Delno: Članek omenja "množično izkoriščanje", a ne navaja konkretne številke "milijone".
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Da: Članek navaja točno to izjavo podjetja Wiz.
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek opozarja na resno grožnjo za sisteme in organizacije.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Da: Članek potrjuje oba podatka.
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Da: Članek navaja, da vplivajo na vse različice od PHP 5 naprej.
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: Članek navaja, da je Urad za informacijsko varnost zvišal oceno na visoko.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Da: Članek navaja, da v Sloveniji sistemi delujejo nemoteno.
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Da: Članek potrjuje dve kritični ranljivosti in možnost dostopa brez avtentikacije.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Ni omenjeno
- Nova24TV
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Ni omenjeno
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Da: Članek navaja, da so razvijalci popravke izdali 21. oktobra 2026.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Da: URSIV navaja, da popravki v celoti odpravijo ranljivosti.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Ni omenjeno
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Delno: Članek navaja, da je PHP eden najbolj razširjenih jezikov.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Ni omenjeno
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek navaja resno tveganje za sisteme zavezancev in drugih.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: URSIV je zvišal oceno ogroženosti na visoko stopnjo.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ni omenjeno
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Da: Članek potrjuje odkritje dveh kritičnih ranljivosti v PHP.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Delno: Članek omenja zavezance po ZInfV-1, a ne navaja števila sektorjev.
- RTV Slovenija
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Da: NSA je pozvala k namestitvi popravkov ali izklopu sistemov.
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ne: Članek ne navaja tega datuma, omenja le izdajo popravkov.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Da: Članek to navaja kot poudarek urada.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Da: Članek izrecno navaja oceno CVSS 9,2 od 10.
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Ni omenjeno
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Ni omenjeno
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek dobesedno navaja to ugotovitev urada.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Delno: Omenjeno je odkritje v času AI, a ne trditev o desetletju.
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: Urad je razglasil visoko ogroženost kibernetske varnosti.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ni omenjeno
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Da: Članek potrjuje dve kritični ranljivosti z enakim opisom.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Da: Članek potrjuje 18 sektorjev in navedene subjekte.
- STA
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Ni omenjeno
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ni omenjeno
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Ni omenjeno
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Ni omenjeno
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Da: Članek navaja, da PHP poganja približno 70 odstotkov spletnih strani.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Ni omenjeno
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Ni omenjeno
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Ni omenjeno
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ni omenjeno
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Ni omenjeno
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Ni omenjeno
- Tednik Demokracija
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Ni omenjeno
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Da: Razvijalci PHP so popravke izdali 21. oktobra 2026.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Da: Članek navaja, da so popravki edini način za popolno odpravo.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Ni omenjeno
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Ni omenjeno
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Ni omenjeno
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek navaja resne posledice za delovanje in varnost podatkov.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: URSIV je zvišal oceno ogroženosti na visoko stopnjo.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Ni omenjeno
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Da: Članek potrjuje dve kritični ranljivosti z enakim opisom.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Ni omenjeno
- Večer
- Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti.
- Ni omenjeno
- Fundacija PHP je varnostne popravke izdala 21. oktobra 2026.
- Ne: Članek navaja le, da so programerji popravek izdali v sredo.
- Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo.
- Delno: Članek svetuje popravke ali izolacijo sistemov kot alternativo.
- Obe ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10.
- Ni omenjeno
- Organizacija Wikimedia je iz previdnosti izklopila več sistemov.
- Ni omenjeno
- PHP poganja približno 70 odstotkov vseh spletnih strani.
- Delno: Članek navaja, da na PHP temelji približno 70 odstotkov spletnih strežnikov.
- Po vsem svetu so zaznali milijone poskusov hekerjev izkoristiti ranljivosti.
- Da: Članek navaja izjavo direktorja Cloudflare o milijonih poskusov.
- Podjetje Wiz je ranljivosti označilo za najresnejše, kar jih je doslej odkrila umetna inteligenca.
- Ni omenjeno
- Ranljivosti bi lahko resno vplivale na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij.
- Da: Članek opozarja na tveganja za infrastrukturo in krajo podatkov.
- Ranljivosti sta bili odkriti s pomočjo umetne inteligence in sta bili prisotni več kot desetletje.
- Ni omenjeno
- Ranljivosti vplivajo na vse različice PHP od PHP 5 naprej.
- Ni omenjeno
- Slovenski urad za informacijsko varnost je ocenil ogroženost kibernetske varnosti v Sloveniji kot visoko.
- Da: Članek potrjuje to oceno urada.
- V Sloveniji za zdaj ni bilo zaznanih kibernetskih napadov na domače ustanove.
- Da: SI-CERT nima podatkov o napadih na domače ustanove.
- V programskem jeziku PHP sta bili odkriti dve kritični ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije.
- Delno: Članek omenja ranljivosti in oddaljeno izvajanje kode, a ne navaja števila dve.
- Zakon o informacijski varnosti zajema 18 sektorjev, vključno z javnim sektorjem ter velikimi in srednjimi podjetji.
- Da: Članek potrjuje navedene podatke o zakonu.
Analiza sentimenta
| Entiteta | Ključne razlike | STA | RTV Slovenija | 24ur | Delo | Nova24TV | N1 | Finance.si | Dnevnik | Večer | Tednik Demokracija |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) | Nekateri viri poudarjajo proaktivnost, drugi le informativno poročajo. | Ni omenjeno | Pozitivno: priporoča ukrepe, ocenjuje ogroženost, deluje v sodelovanju z organi. | Nevtralno: informativno omenjen, podaja priporočila | Pozitivno: proaktivno opozarja in priporoča ukrepe | Pozitivno: URSIV proaktivno zviša ogroženost in poziva k popravkom | Nevtralno: informativno omenjen glede zvišanja ocene ogroženosti. | Pozitivno: proaktivno opozarja in izdaja nujne ukrepe | Nevtralno: informativno poročilo o oceni ogroženosti, brez vrednotenja. | Nevtralno: informativno poročilo o priporočilih urada. | Pozitivno: proaktivno ukrepanje z zvišanjem ocene ogroženosti in priporočili za zaščito. |
| PHP | Večinoma negativno zaradi ranljivosti; STA in Večer nevtralna. | Nevtralno: informativno opisan kot odprtokodni skriptni jezik, brez vrednotenja. | Negativno: opisane kritične ranljivosti, visoka ogroženost, široka uporaba poudarja tveganje. | Negativno: opisano kot vir ranljivosti, ki omogoča kibernetske napade | Negativno: kritične ranljivosti, visoka ogroženost, priporočena posodobitev | Negativno: opisane kritične ranljivosti, ki omogočajo oddaljeno izvajanje kode | Negativno: predstavljen kot vir kritičnih ranljivosti, ki ogrožajo splet. | Negativno: opisane kritične ranljivosti, ki ogrožajo sisteme | Negativno: opisane resne ranljivosti, ki ogrožajo splet, a brez meta-vrednotenja jezika samega. | Nevtralno: omenjen kot programski jezik z ranljivostmi, brez vrednotenja. | Negativno: opisane kritične ranljivosti, ki omogočajo oddaljeno izvajanje kode, kar predstavlja resno grožnjo. |
| Wiz | Večina virov nevtralna, N1 edini pozitiven. | Ni omenjeno | Nevtralno: poročalo o dodatnih načinih izkoriščanja, brez vrednotenja. | Ni omenjeno | Nevtralno: poročalo o dodatnih načinih izkoriščanja | Ni omenjeno | Pozitivno: označeno kot podjetje, katerega raziskovalci so sodelovali pri odkritju. | Ni omenjeno | Nevtralno: omenjeno kot podjetje, ki je sodelovalo pri odkritju, brez vrednotenja. | Ni omenjeno | Ni omenjeno |
| OpenAI | N1 pozitivno, ostali nevtralno ali brez omembe. | Ni omenjeno | Nevtralno: omenjen kot odkritelj ranljivosti, brez vrednotenja. | Ni omenjeno | Nevtralno: odkril ranljivosti, poročal o njih | Ni omenjeno | Pozitivno: njegova tehnologija je bila uporabljena pri odkritju, razkritje označeno kot pomembno. | Ni omenjeno | Nevtralno: citirano opozorilo o dvojni naravi UI, brez meta-vrednotenja. | Ni omenjeno | Ni omenjeno |
| Fundacija PHP | Finance.si edini pozitivno; ostali nevtralno ali brez omembe. | Ni omenjeno | Nevtralno: omenjena kot izdajatelj popravkov, brez vrednotenja. | Ni omenjeno | Nevtralno: napovedala izdajo varnostnih popravkov | Nevtralno: razvijalci PHP izdajo popravke, brez vrednotenja | Nevtralno: citirana glede ranljivosti in razloga za predčasno razkritje. | Pozitivno: hitro objavi varnostne popravke | Nevtralno: omenjena kot izdajatelj popravkov, brez vrednotenja. | Ni omenjeno | Nevtralno: omenjeni razvijalci PHP, ki so izdali varnostne popravke, brez vrednotenja. |
| SI-CERT | Večina virov nevtralna; Finance.si edini pozitiven. | Ni omenjeno | Ni omenjeno | Nevtralno: informativno omenjen, poroča o stanju | Ni omenjeno | Ni omenjeno | Nevtralno: naveden prek izjave Gorazda Božiča o delovanju sistemov. | Pozitivno: podaja priporočila in strokovno svetuje | Nevtralno: citirano opozorilo o pričakovanih zlorabah, brez meta-vrednotenja. | Nevtralno: citiran vodja, brez meta-vrednotenja. | Ni omenjeno |
| Zakon o informacijski varnosti (ZInfV-1) | Vsi viri poročajo nevtralno, brez izrazitih razlik. | Ni omenjeno | Nevtralno: omenjen kot pravna podlaga, brez vrednotenja. | Nevtralno: informativno omenjen, opisuje obveznosti | Nevtralno: omenjen v kontekstu ogroženosti zavezancev | Nevtralno: omenjen kot okvir za zavezance, brez vrednotenja | Ni omenjeno | Nevtralno: omenjen kot pravna podlaga za ukrepe | Ni omenjeno | Nevtralno: informativno omenjen zakon. | Nevtralno: omenjen kot pravna podlaga za ukrepe, brez vrednotenja. |
| NSA | Viri enotno nevtralni, brez kritike ali podpore. | Ni omenjeno | Nevtralno: opozorila na ranljivosti, brez vrednotenja. | Ni omenjeno | Nevtralno: opozorila na ranljivosti in pozvala k ukrepom | Ni omenjeno | Nevtralno: navedena kot vir informacij o možnih posledicah in priporočilih. | Ni omenjeno | Nevtralno: svetuje izklop sistemov, brez vrednotenja. | Ni omenjeno | Ni omenjeno |
| Gorazd Božič | Viri ga navajajo nevtralno, brez vrednotenja ali poudarkov. | Ni omenjeno | Ni omenjeno | Nevtralno: citiran, podaja izjave | Ni omenjeno | Ni omenjeno | Nevtralno: citiran kot vir informacij, brez meta-vrednotenja. | Ni omenjeno | Ni omenjeno | Nevtralno: citiran kot govorec, brez vrednotenja. | Ni omenjeno |
| Wikimedia | Večina virov entitete ne omenja; redki jo navajajo nevtralno. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjena kot uporabnica PHP (Wikipedija). | Nevtralno: omenjena kot prizadeta zaradi izklopov | Nevtralno: omenjena kot organizacija, ki je izklopila sisteme, brez vrednotenja. | Ni omenjeno | Ni omenjeno |
| Cloudflare | Večina virov ne omenja; 24ur in Večer nevtralno citirata direktorja. | Ni omenjeno | Ni omenjeno | Nevtralno: omenjen preko izjave direktorja | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjeno podjetje, citiran direktor. | Ni omenjeno |
| Matthew Prince | Večina virov ne omenja; 24ur in Večer ga nevtralno citirata. | Ni omenjeno | Ni omenjeno | Nevtralno: citiran, podaja informacije | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: citiran kot govorec, brez vrednotenja. | Ni omenjeno |
| Arnes | Samo RTV in Delo poročata nevtralno o nedosegljivosti. | Ni omenjeno | Nevtralno: obvešča o možnih nedosegljivostih, brez vrednotenja. | Ni omenjeno | Nevtralno: seznanjen z ranljivostmi, možnost nedostopnosti | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
| WordPress | Viri: nevtralno omenjen kot PHP sistem; večina ga ne omenja. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjen kot sistem, ki ga poganja PHP. | Ni omenjeno | Nevtralno: omenjen kot sistem, ki ga poganja PHP, brez vrednotenja. | Ni omenjeno | Ni omenjeno |
| Drupal | Edini vir N1 omenja ranljivosti; ostali molčijo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjen kot platforma, na katero vplivajo ranljivosti. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
| Rasmus Lerdorf | Le Dnevnik ga omenja nevtralno; ostali ga ne obravnavajo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: predstavljen kot razvijalec PHP, brez vrednotenja. | Ni omenjeno | Ni omenjeno |
entities
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- PHP
- Wiz
- OpenAI
- Fundacija PHP
- SI-CERT
- Zakon o informacijski varnosti (ZInfV-1)
- NSA
- Gorazd Božič
- Wikimedia
- Cloudflare
- Matthew Prince
- Arnes
- WordPress
- Drupal
- Rasmus Lerdorf
key differences
- Arnes
- Samo RTV in Delo poročata nevtralno o nedosegljivosti.
- Cloudflare
- Večina virov ne omenja; 24ur in Večer nevtralno citirata direktorja.
- Drupal
- Edini vir N1 omenja ranljivosti; ostali molčijo.
- Fundacija PHP
- Finance.si edini pozitivno; ostali nevtralno ali brez omembe.
- Gorazd Božič
- Viri ga navajajo nevtralno, brez vrednotenja ali poudarkov.
- Matthew Prince
- Večina virov ne omenja; 24ur in Večer ga nevtralno citirata.
- NSA
- Viri enotno nevtralni, brez kritike ali podpore.
- OpenAI
- N1 pozitivno, ostali nevtralno ali brez omembe.
- PHP
- Večinoma negativno zaradi ranljivosti; STA in Večer nevtralna.
- Rasmus Lerdorf
- Le Dnevnik ga omenja nevtralno; ostali ga ne obravnavajo.
- SI-CERT
- Večina virov nevtralna; Finance.si edini pozitiven.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nekateri viri poudarjajo proaktivnost, drugi le informativno poročajo.
- Wikimedia
- Večina virov entitete ne omenja; redki jo navajajo nevtralno.
- Wiz
- Večina virov nevtralna, N1 edini pozitiven.
- WordPress
- Viri: nevtralno omenjen kot PHP sistem; večina ga ne omenja.
- Zakon o informacijski varnosti (ZInfV-1)
- Vsi viri poročajo nevtralno, brez izrazitih razlik.
source analyses
- 24ur
- Arnes
- Ni omenjeno
- Cloudflare
- Nevtralno: omenjen preko izjave direktorja
- Drupal
- Ni omenjeno
- Fundacija PHP
- Ni omenjeno
- Gorazd Božič
- Nevtralno: citiran, podaja izjave
- Matthew Prince
- Nevtralno: citiran, podaja informacije
- NSA
- Ni omenjeno
- OpenAI
- Ni omenjeno
- PHP
- Negativno: opisano kot vir ranljivosti, ki omogoča kibernetske napade
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Nevtralno: informativno omenjen, poroča o stanju
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: informativno omenjen, podaja priporočila
- Wikimedia
- Ni omenjeno
- Wiz
- Ni omenjeno
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: informativno omenjen, opisuje obveznosti
- Delo
- Arnes
- Nevtralno: seznanjen z ranljivostmi, možnost nedostopnosti
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Nevtralno: napovedala izdajo varnostnih popravkov
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Nevtralno: opozorila na ranljivosti in pozvala k ukrepom
- OpenAI
- Nevtralno: odkril ranljivosti, poročal o njih
- PHP
- Negativno: kritične ranljivosti, visoka ogroženost, priporočena posodobitev
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Ni omenjeno
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Pozitivno: proaktivno opozarja in priporoča ukrepe
- Wikimedia
- Ni omenjeno
- Wiz
- Nevtralno: poročalo o dodatnih načinih izkoriščanja
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: omenjen v kontekstu ogroženosti zavezancev
- Dnevnik
- Arnes
- Ni omenjeno
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Nevtralno: omenjena kot izdajatelj popravkov, brez vrednotenja.
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Nevtralno: svetuje izklop sistemov, brez vrednotenja.
- OpenAI
- Nevtralno: citirano opozorilo o dvojni naravi UI, brez meta-vrednotenja.
- PHP
- Negativno: opisane resne ranljivosti, ki ogrožajo splet, a brez meta-vrednotenja jezika samega.
- Rasmus Lerdorf
- Nevtralno: predstavljen kot razvijalec PHP, brez vrednotenja.
- SI-CERT
- Nevtralno: citirano opozorilo o pričakovanih zlorabah, brez meta-vrednotenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: informativno poročilo o oceni ogroženosti, brez vrednotenja.
- Wikimedia
- Nevtralno: omenjena kot organizacija, ki je izklopila sisteme, brez vrednotenja.
- Wiz
- Nevtralno: omenjeno kot podjetje, ki je sodelovalo pri odkritju, brez vrednotenja.
- WordPress
- Nevtralno: omenjen kot sistem, ki ga poganja PHP, brez vrednotenja.
- Zakon o informacijski varnosti (ZInfV-1)
- Ni omenjeno
- Finance.si
- Arnes
- Ni omenjeno
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Pozitivno: hitro objavi varnostne popravke
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Ni omenjeno
- OpenAI
- Ni omenjeno
- PHP
- Negativno: opisane kritične ranljivosti, ki ogrožajo sisteme
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Pozitivno: podaja priporočila in strokovno svetuje
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Pozitivno: proaktivno opozarja in izdaja nujne ukrepe
- Wikimedia
- Nevtralno: omenjena kot prizadeta zaradi izklopov
- Wiz
- Ni omenjeno
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: omenjen kot pravna podlaga za ukrepe
- N1
- Arnes
- Ni omenjeno
- Cloudflare
- Ni omenjeno
- Drupal
- Nevtralno: omenjen kot platforma, na katero vplivajo ranljivosti.
- Fundacija PHP
- Nevtralno: citirana glede ranljivosti in razloga za predčasno razkritje.
- Gorazd Božič
- Nevtralno: citiran kot vir informacij, brez meta-vrednotenja.
- Matthew Prince
- Ni omenjeno
- NSA
- Nevtralno: navedena kot vir informacij o možnih posledicah in priporočilih.
- OpenAI
- Pozitivno: njegova tehnologija je bila uporabljena pri odkritju, razkritje označeno kot pomembno.
- PHP
- Negativno: predstavljen kot vir kritičnih ranljivosti, ki ogrožajo splet.
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Nevtralno: naveden prek izjave Gorazda Božiča o delovanju sistemov.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: informativno omenjen glede zvišanja ocene ogroženosti.
- Wikimedia
- Nevtralno: omenjena kot uporabnica PHP (Wikipedija).
- Wiz
- Pozitivno: označeno kot podjetje, katerega raziskovalci so sodelovali pri odkritju.
- WordPress
- Nevtralno: omenjen kot sistem, ki ga poganja PHP.
- Zakon o informacijski varnosti (ZInfV-1)
- Ni omenjeno
- Nova24TV
- Arnes
- Ni omenjeno
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Nevtralno: razvijalci PHP izdajo popravke, brez vrednotenja
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Ni omenjeno
- OpenAI
- Ni omenjeno
- PHP
- Negativno: opisane kritične ranljivosti, ki omogočajo oddaljeno izvajanje kode
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Ni omenjeno
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Pozitivno: URSIV proaktivno zviša ogroženost in poziva k popravkom
- Wikimedia
- Ni omenjeno
- Wiz
- Ni omenjeno
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: omenjen kot okvir za zavezance, brez vrednotenja
- RTV Slovenija
- Arnes
- Nevtralno: obvešča o možnih nedosegljivostih, brez vrednotenja.
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Nevtralno: omenjena kot izdajatelj popravkov, brez vrednotenja.
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Nevtralno: opozorila na ranljivosti, brez vrednotenja.
- OpenAI
- Nevtralno: omenjen kot odkritelj ranljivosti, brez vrednotenja.
- PHP
- Negativno: opisane kritične ranljivosti, visoka ogroženost, široka uporaba poudarja tveganje.
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Ni omenjeno
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Pozitivno: priporoča ukrepe, ocenjuje ogroženost, deluje v sodelovanju z organi.
- Wikimedia
- Ni omenjeno
- Wiz
- Nevtralno: poročalo o dodatnih načinih izkoriščanja, brez vrednotenja.
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: omenjen kot pravna podlaga, brez vrednotenja.
- STA
- Arnes
- Ni omenjeno
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Ni omenjeno
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Ni omenjeno
- OpenAI
- Ni omenjeno
- PHP
- Nevtralno: informativno opisan kot odprtokodni skriptni jezik, brez vrednotenja.
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Ni omenjeno
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Ni omenjeno
- Wikimedia
- Ni omenjeno
- Wiz
- Ni omenjeno
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Ni omenjeno
- Tednik Demokracija
- Arnes
- Ni omenjeno
- Cloudflare
- Ni omenjeno
- Drupal
- Ni omenjeno
- Fundacija PHP
- Nevtralno: omenjeni razvijalci PHP, ki so izdali varnostne popravke, brez vrednotenja.
- Gorazd Božič
- Ni omenjeno
- Matthew Prince
- Ni omenjeno
- NSA
- Ni omenjeno
- OpenAI
- Ni omenjeno
- PHP
- Negativno: opisane kritične ranljivosti, ki omogočajo oddaljeno izvajanje kode, kar predstavlja resno grožnjo.
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Ni omenjeno
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Pozitivno: proaktivno ukrepanje z zvišanjem ocene ogroženosti in priporočili za zaščito.
- Wikimedia
- Ni omenjeno
- Wiz
- Ni omenjeno
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: omenjen kot pravna podlaga za ukrepe, brez vrednotenja.
- Večer
- Arnes
- Ni omenjeno
- Cloudflare
- Nevtralno: omenjeno podjetje, citiran direktor.
- Drupal
- Ni omenjeno
- Fundacija PHP
- Ni omenjeno
- Gorazd Božič
- Nevtralno: citiran kot govorec, brez vrednotenja.
- Matthew Prince
- Nevtralno: citiran kot govorec, brez vrednotenja.
- NSA
- Ni omenjeno
- OpenAI
- Ni omenjeno
- PHP
- Nevtralno: omenjen kot programski jezik z ranljivostmi, brez vrednotenja.
- Rasmus Lerdorf
- Ni omenjeno
- SI-CERT
- Nevtralno: citiran vodja, brez meta-vrednotenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: informativno poročilo o priporočilih urada.
- Wikimedia
- Ni omenjeno
- Wiz
- Ni omenjeno
- WordPress
- Ni omenjeno
- Zakon o informacijski varnosti (ZInfV-1)
- Nevtralno: informativno omenjen zakon.
Scenariji
- scenarios
- description
- Organizacije in zavezanci po ZInfV-1 v Sloveniji po navodilih URSIV hitro namestijo popravke, kar prepreči kakršnekoli vdore. SI-CERT potrdi visoko raven odpornosti slovenske digitalne infrastrukture, kar okrepi zaupanje v varnostne protokole.
- plausibility
- realistic
- time horizon
- short
- title
- Hitra in uspešna sanacija kritičnih sistemov
- valence
- positive
- description
- Zaradi nujnih in hkratnih nadgradenj PHP na številnih strežnikih državne uprave pride do občasne nedosegljivosti nekaterih javnih storitev. Gorazd Božič iz SI-CERT pojasni, da so to nujne operativne motnje za zagotovitev dolgoročne varnosti.
- plausibility
- realistic
- time horizon
- mid
- title
- Začasne motnje pri posodabljanju državnih portalov
- valence
- neutral
- description
- Nekatera manjša podjetja v Sloveniji, ki niso pravočasno posodobila svojih WordPress strani, postanejo žrtve hekerskih napadov. Napadalci izkoristijo ranljivost za dostop do podatkovnih zbirk strank, kar zahteva posredovanje uradov za varstvo podatkov.
- plausibility
- realistic
- time horizon
- mid
- title
- Omejena izguba podatkov pri manjših podjetjih
- valence
- negative
- description
- Zaradi odkritja ranljivosti s pomočjo umetne inteligence se poveča financiranje fundacije PHP in varnostnih raziskovalcev. Vzpostavi se tesnejše partnerstvo med URSIV, Arnesom in mednarodnimi skupnostmi za proaktivno iskanje napak v kodi.
- plausibility
- plausible
- time horizon
- long
- title
- Okrepljeno sodelovanje pri razvoju odprtokodne varnosti
- valence
- positive
- description
- Zaradi pogostih ranljivosti v jeziku PHP se država odloči za postopno migracijo nekaterih ključnih sistemov na varnejše, a dražje tehnološke platforme. Proces zahteva znatna proračunska sredstva in dolgotrajno usposabljanje kadra.
- plausibility
- plausible
- time horizon
- long
- title
- Sprememba tehnoloških standardov v javnem sektorju
- valence
- neutral
- description
- Kljub opozorilom URSIV napadalci uspešno izkoristijo ranljivosti v starejših, neposodobljenih sistemih energetskega sektorja. Pride do resnih motenj v oskrbi, kar sproži preiskavo o ustreznosti izvajanja zakona o informacijski varnosti.
- plausibility
- plausible
- time horizon
- short
- title
- Val usklajenih napadov na kritično infrastrukturo
- valence
- negative
- description
- Uspeh pri odkritju ranljivosti z AI spodbudi razvoj sistema, ki avtomatsko zazna in v realnem času popravi kritične napake v PHP aplikacijah. To trajno zmanjša tveganje za globalno kibernetsko varnost in zmanjša obremenitev administratorjev.
- plausibility
- speculative
- time horizon
- long
- title
- Revolucija v avtomatiziranem popravljanju programske kode
- valence
- positive
- description
- Razprava o varnostni arhitekturi PHP povzroči razdor med zagovorniki hitrega razvoja in privrženci stroge varnostne kontrole. Nastanejo konkurenčne veje jezika, kar povzroči zmedo pri vzdrževanju obstoječih spletnih aplikacij.
- plausibility
- speculative
- time horizon
- mid
- title
- Razkol v skupnosti razvijalcev glede prihodnosti PHP
- valence
- neutral
- description
- Napadalci s pomočjo napredne avtomatizacije zaobidejo varnostne ukrepe na kritični točki državne infrastrukture, ki temelji na zastareli različici PHP. Pride do množične odtegnitve občutljivih osebnih podatkov državljanov, kar povzroči politično krizo.
- plausibility
- speculative
- time horizon
- short
- title
- Popolna kompromitacija večjih državnih registrov
- valence
- negative
Viri
- articles
- article order
- 28
- body
- Ljubljana, 22. oktobra (STA) - PHP je odprtokodni skriptni računalniški programski jezik, ki se uporablja za razvoj dinamičnih spletnih strani in aplikacij. Je najbolj razširjen računalniški programski jezik, ki po ocenah poganja približno 70 odstotkov vseh spletnih strani, na spletni strani ...
- language
- slv
- published at
- 2026-10-22T09:58:30
- source
- STA
- title
- Kaj je PHP? (pojmovnik)
- url
- https://www.sta.si/3613572/
- article order
- 0
- body
- Slovenski urad za informacijsko varnost priporoča čimprejšnjo posodobitev vseh prizadetih sistemov Vladne agencije in podjetja po vsem svetu so začasno zaprli svoje spletne strani, potem ko sta bili razkriti dve kritični ranljivosti v programskem jeziku PHP. V Sloveniji so razglasili visoko ogroženost kibernetske varnosti. Urad za informacijsko varnost je po odkritih ranljivostih programskem jeziku PHP ogroženost kibernetske varnosti v Sloveniji ter ogroženost varnosti omrežij in informacijskih sistemov zavezancev po zakonu o informacijski varnosti ocenil kot visoko. Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi ostali pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji. Visoka ogroženost se nanaša tudi na druge organe in organizacije, ki uporabljajo programski jezik PHP ali programsko opremo, ki PHP vsebuje oziroma je od njega odvisna. Ocena velja do preklica, so v sporočilu za javnost navedli v uradu vlade za informacijsko varnost. Odkriti ranljivosti omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, s pravicami procesa spletnega strežnika. Na podlagi objavljenih analiz in pridobljenih informacij ter v sodelovanju z drugimi pristojnimi organi in organizacijami so na uradu ugotovil, da bi ranljivosti lahko resno vplivali na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij. Kot so pojasnili, programski jezik PHP sodi med najbolj razširjene strežniške skriptne jezike za razvoj spletnih aplikacij in je podlaga številnim sistemom za upravljanje vsebin, spletnim portalom ter drugim rešitvam v javnem in zasebnem sektorju. Zato opozarjajo, da bi zaradi njegove široke uporabe odkriti ranljivosti lahko pomembno vplivali tudi na centralni državni informacijsko-komunikacijski sistem, organizacije javnega sektorja in širše. V uradu organizacijam priporoča takojšnjo namestitev ustreznih popravkov. Te so razvijalci jezika PHP danes že izdali. "Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo," poudarja urad. Priporočena čimprejšnja posodobitev Kot so v sporočilu za javnost opozorili v uradu za informacijsko varnost, sta obe kritični ranljivosti ocenjeni z oceno CVSS 9,2 od 10 in bi lahko omogočili oddaljeno izvajanje poljubne kode brez predhodne avtentikacije. Fundacija PHP (PHP Hypertext Preprocessor) je v torek že napovedala izdajo varnostnih popravkov. Urad zato uporabnikom in organizacijam priporoča, da čim prej identificirajo vse aplikacije, ki temeljijo na PHP-ju, vključno z aplikacijami, ki so dostopne prek interneta. Prav tako naj se pripravijo na namestitev varnostnih popravkov takoj, ko bodo na voljo. Če takojšnja namestitev popravkov ni mogoča, naj uporabniki in organizacije ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. "Po objavi popravkov priporočamo čimprejšnjo posodobitev vseh prizadetih sistemov, preverjanje uspešnosti namestitve ter spremljanje uradnih varnostnih obvestil in morebitnih znakov poskusov izkoriščanja ranljivosti," so zapisali. Z odkritimi ranljivostmi so bili med drugim seznanjeni tudi v Akademski in raziskovalni mreži Slovenije (Arnes). Posledično obstaja možnost, da bodo nekatere storitve Arnesa začasno nedosegljive, je ta javni zavod obvestil prek svoje spletne strani. Podrobnosti ranljivosti ušle na splet Na odkriti ranljivosti je opozorila tudi ameriška Agencija za nacionalno varnost (NSA) in prav tako organizacije pozvala, naj nemudoma namestijo popravke ali pa ranljive sisteme izklopijo iz omrežja. PHP je osnova priljubljenih platform za oblikovanje spletnih strani, zato te ranljivosti lahko vplivajo na širok spekter spletnih strani, od spletnih trgovin in novičarskih spletnih strani do vladnih storitev. Odkritje ranljivosti je prišlo v času, ko se zaradi vse močnejših modelov umetne inteligence povečuje število razkritij varnostnih ranljivosti v programski opremi. O odkritih ranljivostih sta avgusta poročala varnostno podjetje Calif in razvijalec klepetalnega robota ChatGPT, OpenAI, ki sta ju neodvisno odkrila istega dne. Podjetje Wiz, ki se ukvarja z varnostjo v oblaku in je v lasti Googla, je kasneje poročalo o dodatnih načinih izkoriščanja teh ranljivosti. O ranljivostih so takrat zasebno obvestili razvijalce PHP-ja, informacije pa so ostale zaupne, dokler ni bil pripravljen popravek. V torek, dan pred načrtovano objavo popravka, so podrobnosti o ranljivostih ušle na splet, kar je povzročilo hiter umik nekaterih spletnih strani iz omrežja. V Franciji so tako spletne strani lokalnih oblasti, vključno s spletno stranjo pariške policijske prefekture, od današnjega popoldneva nedostopne na zahtevo francoske nacionalne agencije za kibernetsko varnost. Na Nizozemskem so bile nacionalna storitev za digitalno identiteto DigiD, spletna stran predstavniškega doma in spletna stran nacionalnega centra za kibernetsko varnost preventivno umaknjene iz omrežja, poroča nizozemska javna radiotelevizija NOS. Belgijsko zunanje ministrstvo je svoje spletne strani preventivno začasno umaknilo iz omrežja, je sporočilo prek omrežja X. Belgijski center za kibernetsko varnost sicer ni zaznal nobenih napadov na belgijske spletne strani.
- language
- slv
- published at
- 2026-10-21T18:56:07
- source
- RTV Slovenija
- title
- Po odkritih ranljivostih v PHP-ju visoka ogroženost kibernetske varnosti v Sloveniji
- url
- https://www.rtvslo.si/znanost-in-tehnologija/po-odkritih-ranljivostih-v-php-ju-visoka-ogrozenost-kibernetske-varnosti-v-sloveniji/797685
- article order
- 26
- body
- Medtem ko so državne ustanove in podjetja po vsem svetu v sredo zaradi resne varnostne grožnje začasno zaprli svoje spletne strani, v Sloveniji za zdaj vsi sistemi delujejo nemoteno. V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT nimajo podatkov, da bi prišlo do napadov na domače ustanove. Do zapiranja spletnih strani je prišlo po odkritih ranljivostih v programskem jeziku PHP, na katerem temelji velik del interneta. Programerji PHP so v sredo izdali popravek, oblasti po vsem svetu pa so zavezancem naročile, naj nemudoma popravijo svoja spletna mesta ali pa ranljive sisteme umaknejo iz omrežja. Kot visoko je ogroženost kibernetske varnosti ocenil tudi slovenski urad za informacijsko varnost. Zavezancem po zakonu o informacijski varnosti je priporočil takojšnjo namestitev ustreznih popravkov. Uporabnikom in organizacijam, pri katerih to ni mogoče, pa je svetoval, naj ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. Preberi še Sledi val kibernetskih napadov? Številne spletne strani po svetu ugasnili Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi ostali pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji. V Sloveniji za zdaj vse poteka normalno, je za STA zatrdil vodja SI-CERT Gorazd Božič. Je pa dodal, da lahko med samo nadgradnjo pride do motenj nekaterih storitev na spletu. To je odvisno od tega, kako bodo upravljalci sistemov izvajali te nadgradnje, je pojasnil. Na programskem jeziku PHP po nekaterih ocenah temelji približno 70 odstotkov spletnih strežnikov, od spletnih trgovin in novičarskih portalov do državnih storitev. Zato je po Božičevih besedah dobro, da se zavedamo, da te ranljivosti obstajajo, in jih poskušamo čim hitreje odpraviti, da ne bi prišlo do kakšnih nepooblaščenih dostopov do infrastrukture. Kaj pomeni to odkritje? Odkriti ranljivosti v programskem jeziku PHP omogočata kriminalcem oddaljeno izvajanje zlonamerne kode na strežnikih. Če spletno mesto uporablja prizadeto različico PHP in ta ni bila pravočasno zaščitena, lahko napadalci prek zlonamerne kode dostopajo do osnovnih podatkovnih baz. To lahko povzroči krajo občutljivih podatkov o strankah, gesel ali kontaktnih podatkov. Danes so še vedno prizadeta številna spletna mesta po svetu, poročajo tuje tiskovne agencije. Izvršni direktor podjetja Cloudflare Matthew Prince je za britansko televizijo Sky News povedal, da so po vsem svetu zaznali "milijone" poskusov hekerjev izkoristiti to ranljivost. Za običajne uporabnike, ki brskajo po spletu na pametnih telefonih ali osebnih računalnikih, potrebe po ukrepanju ni. Ranljivosti so namreč odkrili na strežnikih v ozadju.
- language
- slv
- published at
- 2026-10-22T09:51:10
- source
- 24ur
- title
- Slovenski sistemi delujejo nemoteno: kibernetskih napadov še niso zaznali
- url
- https://www.24ur.com/novice/znanost-in-tehnologija/slovenski-sistemi-delujejo-nemoteno-kibernetskih-napadov-doslej-niso-zaznali.html
- article order
- 4
- body
- V programskem jeziku PHP so odkrili kritične ranljivosti, priporočajo čimprejšnjo posodobitev prizadetih sistemov. Vladne agencije in podjetja po vsem svetu so začasno zaprla svoje spletne strani, potem ko sta bili razkriti dve kritični ranljivosti v programskem jeziku PHP, poroča francoska tiskovna agencija AFP. Vladni urad za informacijsko varnost priporoča čimprejšnjo posodobitev vseh prizadetih sistemov. Kot so v sporočilu za javnost opozorili v uradu vlade za informacijsko varnost, sta obe kritični ranljivosti ocenjeni z oceno CVSS 9,2 od 10 in bi lahko omogočili oddaljeno izvajanje poljubne kode brez predhodne avtentikacije. Fundacija PHP (PHP Hypertext Preprocessor) je v torek že napovedala izdajo varnostnih popravkov. Organizacije naj čim prej ukrepajo Urad zato uporabnikom in organizacijam priporoča, naj čim prej identificirajo vse aplikacije, ki temeljijo na PHP, vključno z aplikacijami, ki so dostopne prek interneta. Prav tako naj se pripravijo na namestitev varnostnih popravkov takoj, ko bodo na voljo. Če takojšnja namestitev popravkov ni mogoča, naj uporabniki in organizacije ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. "Po objavi popravkov priporočamo čimprejšnjo posodobitev vseh prizadetih sistemov, preverjanje uspešnosti namestitve ter spremljanje uradnih varnostnih obvestil in morebitnih znakov poskusov izkoriščanja ranljivosti," so zapisali. Urad opozarja: ocena velja do preklica Z odkritimi ranljivostmi so bili med drugim seznanjeni tudi v Akademski in raziskovalni mreži Slovenije (Arnes). Posledično obstaja možnost, da bodo nekatere storitve Arnesa začasno nedosegljive, so uporabnike obvestili prek svoje spletne strani. Na odkriti ranljivosti je danes opozorila tudi ameriška Agencija za nacionalno varnost (NSA) in prav tako organizacije pozvala, naj takoj namestijo popravke ali pa ranljive sisteme izklopijo iz omrežja. Urad za informacijsko varnost je po odkritih ranljivostih v programskem jeziku PHP ogroženost kibernetske varnosti v Sloveniji ter ogroženost varnosti omrežij in informacijskih sistemov zavezancev po zakonu o informacijski varnosti ocenil kot visoko. Visoka ogroženost se nanaša tudi na druge organe in organizacije, ki uporabljajo programski jezik PHP ali programsko opremo, ki PHP vsebuje oziroma je od njega odvisna. Ocena velja do preklica, so v sporočilu za javnost navedli v uradu vlade za informacijsko varnost. PHP je osnova priljubljenih platform za oblikovanje spletnih strani, zato te ranljivosti lahko vplivajo na širok spekter spletnih strani, od spletnih trgovin in novičarskih spletnih strani do vladnih storitev, poroča AFP. Vse večje število varnostnih razkritij v programski opremi O odkritih ranljivostih sta avgusta poročala varnostno podjetje Calif in razvijalec klepetalnega robota ChatGPT, OpenAI, ki sta ju odkrila istega dne. Podjetje Wiz, ki se ukvarja z varnostjo v oblaku in je v lasti Googla, je kasneje poročalo o dodatnih načinih izkoriščanja teh ranljivosti. O ranljivostih so takrat zasebno obvestili razvijalce PHP, informacije pa so ostale zaupne, dokler ni bil pripravljen popravek. V torek, dan pred načrtovano objavo popravka, so podrobnosti o ranljivostih ušle na splet, kar je povzročilo hiter umik nekaterih spletnih strani iz omrežja. V Franciji so tako spletne strani lokalnih oblasti, vključno s spletno stranjo pariške policijske prefekture, od današnjega popoldneva nedostopne na zahtevo francoske nacionalne agencije za kibernetsko varnost, poroča AFP. Na Nizozemskem so bile nacionalna storitev za digitalno identiteto DigiD, spletna stran predstavniškega doma in spletna stran nacionalnega centra za kibernetsko varnost preventivno umaknjena iz omrežja, poroča nizozemska javna radiotelevizija NOS. Belgijsko zunanje ministrstvo je svoje spletne strani preventivno začasno umaknilo iz omrežja, je sporočilo prek omrežja X. Belgijski center za kibernetsko varnost sicer ni zabeležil nobenih napadov na belgijske spletne strani, še navaja AFP.
- language
- slv
- published at
- 2026-10-21T18:50:06
- source
- Delo
- title
- Visoka ogrožnost kiberetske varnosti v Sloveniji
- url
- https://www.delo.si/novice/znanoteh/zaradi-kriticne-ranljivosti-zaprli-vec-spletnih-strani
- article order
- 24
- body
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je zaradi odkritja dveh kritičnih ranljivosti v programskem jeziku PHP zvišal oceno kibernetske ogroženosti v Sloveniji na visoko stopnjo ogroženosti. Ranljivosti lahko napadalcem omogočita oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, kar pomeni resno tveganje za spletne sisteme in varnost podatkov. Višja ocena ogroženosti velja za zavezance po Zakonu o informacijski varnosti (ZInfV-1) in tudi za druge organizacije, ki uporabljajo PHP oziroma programsko opremo, ki temelji na tem jeziku. Kot pojasnjujejo na URSIV, je odločitev posledica nenadne spremembe varnostnih razmer zaradi odkritja ranljivosti z oznakama CVE-2026-109618 in CVE-2026-109619. Napadalci bi lahko z njuno zlorabo prevzeli nadzor nad ranljivimi spletnimi sistemi, kar bi lahko povzročilo resne motnje v delovanju organizacij in ogrozilo njihove podatke. PHP je eden najbolj razširjenih strežniških programskih jezikov za razvoj spletnih aplikacij. Uporablja se pri številnih spletnih portalih, sistemih za upravljanje vsebin in drugih informacijskih rešitvah v javnem in zasebnem sektorju. Zaradi njegove razširjenosti bi lahko posledice ranljivosti občutile tudi organizacije, ki upravljajo informacijske sisteme državne uprave in druge ključne sisteme. URSIV poziva k takojšnji namestitvi popravkov Razvijalci PHP so 21. oktobra 2026 izdali varnostne popravke za podprte različice programske opreme. URSIV vsem organizacijam, ki uporabljajo PHP, priporoča, da jih namestijo takoj, ko je to mogoče. Po navedbah urada je namestitev popravkov trenutno edini ukrep, ki ranljivosti v celoti odpravi. Organizacije morajo zato čim prej preveriti, ali so njihovi sistemi izpostavljeni, in zagotoviti posodobitev programske opreme. Če popravki še niso na voljo za posamezno rešitev, naj pri njenem proizvajalcu preverijo, kdaj bodo izdani, do takrat pa uvedejo začasne zaščitne ukrepe za zmanjšanje tveganja. Za zavezance po Zakonu o informacijski varnosti velja tudi obveznost, da nemudoma začnejo izvajati dodatne varnostne ukrepe in z njimi nadaljujejo do preklica. URSIV napoveduje, da bo izdal pisno odredbo z nujnimi ukrepi ter še naprej spremljal razvoj dogodkov v Sloveniji in tujini. Zaradi široke uporabe PHP je pravočasno ukrepanje pomembno za vse organizacije, ki ta jezik uporabljajo neposredno ali prek programske opreme, ki temelji na njem.
- language
- slv
- published at
- 2026-10-22T10:49:05
- source
- Nova24TV
- title
- Visoka kibernetska ogroženost v Sloveniji: URSIV zahteva dodatne varnostne ukrepe
- url
- https://nova24tv.si/visoka-kibernetska-ogrozenost-v-sloveniji-ursiv-zahteva-dodatne-varnostne-ukrepe/
- article order
- 16
- body
- Odkritje dveh kritičnih varnostnih ranljivosti v programskem jeziku PHP, ki ga uporablja približno 70 odstotkov spletnih strani, je sprožilo svetovni varnostni alarm. Ranljivosti, ki sta bili več kot desetletje neopaženi in so ju raziskovalci odkrili s pomočjo umetne inteligence, bi lahko napadalcem omogočili dostop do občutljivih podatkov uporabnikov. Kaj se je zgodilo, kako resna je grožnja in kako se lahko zaščitimo? Odkritje dveh kritičnih varnostnih ranljivosti, ki sta se več kot desetletje skrivali v tehnologiji, na kateri temelji velik del interneta, je pretreslo splet. Ranljivosti v programskem jeziku PHP so raziskovalci odkrili šele s pomočjo umetne inteligence, odkritje pa je povzročilo svetovni varnostni alarm, številne spletne strani so bile začasno nedostopne, vlade in agencije za kibernetsko varnost pa so pozvale k takojšnji namestitvi varnostnih popravkov. V podjetju za kibernetsko varnost Wiz, katerega raziskovalci so sodelovali pri odkritju, so ranljivosti označili za najresnejše, kar jih je doslej odkrila umetna inteligenca. Podjetje OpenAI, katerega tehnologija je bila uporabljena pri odkrivanju, pa je razkritje označilo za "eno najpomembnejših varnostnih težav v zadnjem času". Urad za informacijsko varnost je medtem zvišal oceno ogroženosti kibernetske varnosti v Sloveniji na visoko. Omenjene ranljivosti bi lahko vplivale na vse različice PHP od PHP 5 naprej, so sporočili. Obe kritični ranljivosti sta ocenjeni z oceno CVSS 9,2 od 10. Kaj je PHP? Večina ljudi za PHP verjetno še ni slišala, čeprav se s to tehnologijo skoraj zagotovo srečuje vsak dan in po besedah podjetja Wiz predstavlja "hrbtenico spleta". PHP, krajše za PHP: Hypertext Preprocessor, je odprtokodni programski jezik, ki je že več kot 30 let pomemben del delovanja svetovnega spleta. Po ocenah strokovnjakov PHP uporablja približno 70 odstotkov spletnih strani. Med drugim poganja številne spletne trgovine, Wikipedijo in WordPress, priljubljen sistem za upravljanje spletnih vsebin, na katerem temeljijo številna spletna mesta in blogi. Po poročanju Guardiana ga uporablja tudi Facebook. Ranljivosti v PHP vplivajo tudi na Drupal, platformo za upravljanje spletnih vsebin, ki jo po poročanju medijev uporabljajo številne vlade po svetu. V Avstraliji denimo 391 vladnih spletnih strani uporablja sistem GovCMS, ki temelji na Drupalu. Strokovnjaki opozarjajo, da bi bile lahko posebej ogrožene slabo vzdrževane spletne strani, zlasti tiste v lasti manjših organizacij, ki imajo omejena sredstva za zagotavljanje kibernetske varnosti, piše BBC. Ker tehnične podrobnosti ranljivosti postajajo javno dostopne, je v prihodnjih tednih pričakovati več poskusov njihovega izkoriščanja, je za BBC opozoril raziskovalec kibernetske varnosti Salil Kanhere z Univerze Novega Južnega Walesa (UNSW) v Sydneyju. Kako deluje PHP? Preprosto povedano, gre za programski jezik, ki deluje na spletnem strežniku. Ko uporabnik obišče spletno stran, strežnik izvede ustrezno kodo PHP, ki lahko denimo pridobi podatke iz podatkovne zbirke, obdela prijavo uporabnika ali pripravi vsebino strani. Strežnik nato rezultat, običajno v obliki HTML, pošlje uporabnikovemu brskalniku, ki ga prikaže na zaslonu. PHP tako omogoča delovanje številnih spletnih mest, tudi tistih, katerih vsebina se prilagaja posameznemu uporabniku ali njegovim dejavnostim. Za kakšni ranljivosti gre? Po navedbah fundacije PHP, neprofitne organizacije, ki skrbi za vzdrževanje programske kode PHP, se omenjeni kritični ranljivosti "nahajata v delih PHP, ki jih uporablja skoraj vsaka zahteva: pri upravljanju pomnilnika in obravnavanju napak". Ranljivosti, ki ju je podjetje za kibernetsko varnost Hadrian poimenovalo PHP2Shell, napadalcem omogočata, da s posebej oblikovano zahtevo povzročijo poškodbo podatkov v pomnilniku spletnega strežnika in jo nato izkoristijo za napad. Po navedbah ameriške Agencije za nacionalno varnost (NSA) bi to lahko napadalcem omogočilo neposreden dostop do datotečnega sistema ali podatkovne zbirke strežnika brez predhodne avtentikacije. Tako bi lahko pridobili tudi občutljive podatke uporabnikov, kot so gesla, podatki o kreditnih karticah in kontaktni podatki, piše portal The Journal. Kako so odkrili ranljivosti? V preteklosti so raziskovalci in strokovnjaki za kibernetsko varnost sami preizkušali sisteme, iskali ranljivosti in jih po odkritju odpravljali. Včasih so varnostne popravke pripravili šele po napadu na določen sistem, ko so ugotovili, katero ranljivost so napadalci izkoristili, piše Guardian. Umetna inteligenca pa je ta postopek zdaj močno pospešila, saj je z njeno pomočjo pregledovati sisteme in odkrivati morebitne pomanjkljivosti, ki bi jih človek lahko spregledal, in to v bistveno krajšem času. Prav s pomočjo naprednih modelov umetne inteligence, med drugim tistih, ki sta jih razvila ameriška tehnološka velikana OpenAI in Google, so raziskovalci podjetja Wiz in drugih skupin odkrili ranljivosti v PHP. Informacije o ranljivostih naj bi ostale zaupne do 22. oktobra, da bi upravljavci spletnih strani imeli dovolj časa za njihovo odpravo. Toda po navedbah fundacije PHP so ugotovili, da so se informacije o obeh ranljivostih v torek začele širiti po spletnih forumih in družbenih omrežjih, zato so se odločili za predčasno razkritje. OpenAI je ranljivosti označil za "ene najpomembnejših v zadnjem času" in dodal, da odkritje "pomeni začetek novega obdobja, v katerem lahko umetna inteligenca odkriva varnostne napake z vplivom na internet v svetovnem merilu" Neodvisno od podjetja Wiz je ranljivosti odkrilo tudi varnostno podjetje Calif v okviru varnostnega pregleda programske kode PHP, ki ga je financiral OpenAI. "Težava pri orodjih, kot je umetna inteligenca, je v tem, da lahko ljudje v trenutku, ko postanejo vse informacije javno dostopne, te izjemno hitro uporabijo kot orožje," je za AFP povedal Steve Kerrison, višji predavatelj kibernetske varnosti na singapurskem kampusu Univerze Jamesa Cooka. "Zato se vsi tako nujno odzivajo na to težavo." Kako resna je težava? Zelo, piše britanski Guardian. Kot opozarja fundacija PHP, sta ranljivosti prisotni v delih programske kode, ki se uporabljajo pri skoraj vsaki zahtevi. "Prav njuna osrednja vloga v PHP je razlog, da sta obe ranljivosti tako resni, hkrati pa ju je izjemno težko odpraviti, ne da bi pri tem porušili združljivost, poslabšali zmogljivost ali zahtevali spremembe v obsežnem ekosistemu razširitev drugih razvijalcev," so pojasnili pri fundaciji. Glede na izjemno razširjenost PHP gre za težavo, ki bi lahko prizadela ogromno število spletnih strani, zato je njena čimprejšnja odprava ključnega pomena. Tveganje je še toliko večje, ker so informacije o ranljivostih zdaj javno dostopne. Podjetje za kibernetsko varnost Hadrian je namreč že sporočilo, da zaznava "množično izkoriščanje ranljivosti". Koliko časa bo trajalo odpravljanje težav? Varnostni popravki so že na voljo, številne spletne strani pa so bile v sredo začasno nedostopne zaradi posodabljanja sistemov. Varnostna podjetja priporočajo takojšnjo namestitev popravkov, kjer to ni mogoče, pa začasen izklop sistemov. Kot piše Guardian, bo uspešnost odpravljanja ranljivosti odvisna predvsem od tega, ali se bodo podjetja in vlade zavedali potrebe po posodobitvah in kako hitro jih bodo izvedli. "Neposredni izziv ni zgolj namestitev popravka, temveč odkrivanje in upravljanje vseh mest, kjer se izvaja PHP," je za guardian opozoril Don Smith iz podjetja Sophos. Profesor Sigi Goode z Avstralske nacionalne univerze pa je opozoril, da večjo skrb kot začasno nedostopne spletne strani vzbujajo tiste, ki delujejo nemoteno, saj so lahko tarče napadalcev. Kaj lahko posamezniki storijo za svojo zaščito? Strokovnjaki upravljavcem spletnih strani svetujejo čimprejšnjo posodobitev PHP na različico z ustreznimi varnostnimi popravki. Ameriška Agencija za nacionalno varnost (NSA) je pozvala k povečani previdnosti v prihodnjih tednih in skrbnemu spremljanju posodobitev, ki jih izdajajo ponudniki programske opreme. "Dosledno nameščanje varnostnih popravkov za te sisteme je ključnega pomena," so poudarili. Odgovornost za odpravo ranljivosti je predvsem na upravljavcih spletnih strani, vendar strokovnjaki previdnost svetujejo tudi uporabnikom. Kot je za BBC pojasnil Kanhere, naj bodo pozorni na morebitna varnostna priporočila spletnih storitev, ki jih uporabljajo, vključno s pozivi k spremembi gesel. Ob tem je opozoril še na nevarnost lažnih sporočil, namenjenih kraji osebnih podatkov oziroma tako imenovanega phishinga. Goljufi bi namreč lahko veliko medijsko pozornost, namenjeno ranljivostim, izkoristili za nove poskuse spletnih prevar. So bile težave tudi v Sloveniji? Medtem ko so državne ustanove in podjetja po vsem svetu v sredo zaradi resne varnostne grožnje začasno zaprli svoje spletne strani, pa v Sloveniji za zdaj vsi sistemi delujejo nemoteno, je za STA zatrdil vodja SI-CERT Gorazd Božič. Dodal je sicer, da lahko med samo nadgradnjo pride do motenj nekaterih storitev na spletu. To je odvisno od tega, kako bodo upravljalci sistemov izvajali te nadgradnje, je pojasnil.
- language
- slv
- published at
- 2026-10-22T10:18:43
- source
- N1
- title
- Dve kritični ranljivosti pretresli svetovni splet: kaj se je zgodilo in kako nevarni sta?
- url
- https://n1info.si/magazin/digitalno/dve-kriticni-ranljivosti-pretresli-svetovni-splet-kaj-se-je-zgodilo-in-kako-nevarni-sta/
- article order
- 17
- body
- Na strokovni konferenci v Laškem je podjetje predstavilo vlogo rešitve OpenXDR pri izboljšanju vidljivosti in odziva na varnostne incidente. Slovenija je zaradi dveh kritičnih varnostnih ranljivosti v programskem jeziku PHP zvišala stopnjo kibernetske ogroženosti na visoko. Urad vlade za informacijsko varnost (URSIV) je v sredo, 21. oktobra, opozoril, da bi lahko ranljivosti resno ogrozili delovanje informacijskih sistemov v javnem in zasebnem sektorju. Ocena velja do preklica. Ranljivosti z oznakama CVE-2026-109618 in CVE-2026-109619 omogočata oddaljeno izvajanje zlonamerne kode brez predhodne prijave v sistem. To pomeni, da bi lahko napadalec ob uspešnem izkoriščanju prevzel nadzor nad ranljivim spletnim strežnikom oziroma izvajal ukaze s pravicami strežniškega procesa. PHP je eden najbolj razširjenih strežniških programskih jezikov in je osnova številnih spletnih strani, spletnih trgovin, portalov ter poslovnih aplikacij. Po podatkih, ki jih navaja slovenski nacionalni odzivni center SI-CERT, se uporablja na približno 70 odstotkih spletnih strani. Zaradi takšne razširjenosti lahko že posamezna resna ranljivost prizadene veliko število organizacij. Popravki že na voljo, zgolj omejevanje dostopa ni dovolj Fundacija PHP je varnostne popravke objavila včeraj, dan prej, kot je bilo prvotno predvideno. Kritični napaki odpravljajo različice PHP 8.2.35, 8.3.36, 8.4.27 in 8.5.12. Starejše različice, ki jih razvijalci PHP ne podpirajo več, potrebujejo ustrezne popravke svojih ponudnikov ali nadgradnjo na podprto različico. Razvijalci PHP opozarjajo, da popolne alternativne zaščite pred ranljivostma ni. Posodobitev programske opreme je zato nujna, drugi ukrepi pa lahko tveganje zgolj začasno zmanjšajo. SI-CERT organizacijam priporoča, naj preverijo vse spletne aplikacije, ki uporabljajo PHP, ter čim prej namestijo varnostne popravke. Posebno pozornost naj namenijo tudi rešitvam, pri katerih je PHP vgrajen v programsko opremo drugih proizvajalcev. Kadar posodobitev še ni mogoča, svetujejo omejitev dostopa do ranljivih aplikacij oziroma njihovo začasno izolacijo od javnih omrežij. Obe ranljivosti sta ocenjeni z 9,2 točke od desetih po lestvici CVSS, kar ju uvršča med kritične varnostne pomanjkljivosti. Zavezancem po ZInfV-1 dodatni varnostni ukrepi URSIV je izdal tudi pisno odredbo z nujnimi ukrepi za zavezance po zakonu o informacijski varnosti (ZInfV-1). Ti morajo zaradi zvišane ocene ogroženosti nemudoma začeti izvajati dodatne varnostne ukrepe in jih ohraniti do preklica. ZInfV-1 obsega 18 sektorjev, med drugim energetiko, promet, zdravstvo, bančništvo, digitalno infrastrukturo in javno upravo. Opozorilo pa ni namenjeno zgolj zakonskim zavezancem, temveč vsem organizacijam, katerih sistemi uporabljajo prizadete različice PHP. Zaradi ranljivosti nekatere spletne storitve po svetu začasno izklopili Zaradi resnosti odkritih pomanjkljivosti so nekatere organizacije v tujini sprejele tudi skrajne preventivne ukrepe. Na Finskem so začasno onemogočili nekatere javne spletne storitve, podobno so ravnali posamezni nizozemski državni organi. Težave z dostopnostjo nekaterih strani je imela tudi spletna enciklopedija Wikipedia. URSIV je ob objavi ocene sporočil, da so posamezni varnostni ponudniki že poročali o prvih poskusih izkoriščanja ranljivosti, drugi pa takšnih aktivnosti še niso zaznali. Projekt PHP takrat aktivnega izkoriščanja še ni potrdil, prav tako niso bile neodvisno potrjene navedbe o domnevnem uhajanju kode za napade. Ne glede na to strokovnjaki SI-CERT zaradi razširjenosti PHP pričakujejo množično pregledovanje spletnih strežnikov in poskuse izkoriščanja ranljivosti. Organizacije zato pozivajo k čimprejšnji namestitvi popravkov.
- language
- slv
- published at
- 2026-10-22T05:50:58
- source
- Finance.si
- title
- Slovenija zaradi ranljivosti, ki ogrožata velik del spleta, razglasila visoko kibernetsko ogroženost
- url
- https://www.finance.si/kibernetska-varnost/slovenija-zaradi-ranljivosti-ki-ogrozata-velik-del-spleta-razglasila-visoko-kibernetsko-ogrozenost/a/9052493
- article order
- 18
- body
- Odkritje resnih varnostnih ranljivosti je včeraj pretreslo splet. Številne spletne strani so začasno rpenehale delati, varnostne agencije pa so pozvale k takojšnji namestitvi popravkov. Za vsem pa tiči PHP, ki poganja okoli 70 odstotkov svetovnega jezika. Ranljivosti v programskem jeziku PHP, ki se uporablja za izdelavo spletnih strani in spletnih aplikacij, bi napadalcem lahko omogočile prevzem nadzora nad strežniki brez preverjanja pristnosti ter krajo občutljivih podatkov. Varnostna podjetja odkritje opisujejo kot eno najresnejših doslej, pri čemer opozarjajo, da bi lahko bilo prizadetih na milijone spletnih strani. "Najresnejše" ranljivosti, ki jih je doslej odkrila umetna inteligenca, so po oceni podjetja Wiz, katerega raziskovalci so sodelovali pri odkritju, razkrile obseg težave. Ranljivosti so bile v programski opremi prisotne več let. Kaj je PHP? PHP je sicer programski jezik, namenjen zlasti izdelavi spletnih strani in aplikacij. Nastal je leta 1994, razvil pa ga je dansko-kanadski programer Rasmus Lerdorf. Deluje na spletnem strežniku, torej računalniku, ki uporabnikom prek interneta posreduje spletne strani. Ko obiskovalec odpre stran, strežnik izvede ustrezno kodo PHP, na primer pridobi podatke iz podatkovne zbirke, obdela prijavo uporabnika ali pripravi vsebino strani, nato pa brskalniku pošlje rezultat, običajno v obliki HTML, ki ga ta prikaže. PHP je zato pomemben del delovanja številnih spletnih mest, tudi takšnih, katerih vsebina se spreminja glede na uporabnika ali njegove dejavnosti. PHP med drugim poganja spletne trgovine, spletno enciklopedijo Wikipedijo in sistem WordPress, na katerem temeljijo številne spletne strani. Opozorilo o ranljivostih je povzročilo motnje v različnih državah. Organizacija Wikimedia, ki upravlja Wikipedijo, je iz previdnosti izklopila več sistemov. Svoje spletne strani so začasno umaknili tudi nekateri evropski državni organi, mestni svet Edinburgha, BBC in nizozemska agencija za kibernetsko varnost. Podobno so ravnale tudi nekateri zdravstveni zavodi. Slovenski Urad za informacijsko varnost je po odkritju ranljivosti ogroženost kibernetske varnosti v Sloveniji ocenil kot visoko. Strokovnjaki opozarjajo, da so posebej izpostavljene slabše vzdrževane spletne strani manjših organizacij, ki imajo manj sredstev za informacijsko varnost. Slovenski SI-CERT je opozoril, da je v prihodnjih tednih mogoče pričakovati več poskusov zlorab, saj so tehnične podrobnosti ranljivosti že prišle v javnost. Pozivi k takojšnjemu ukrepanju Razvijalci PHP so v sredo objavili varnostne popravke, s katerimi naj bi odpravili odkrite pomanjkljivosti. "Vsem uporabnikom PHP toplo priporočamo, da nemudoma posodobijo programsko opremo," so sporočili. Ameriška agencija za nacionalno varnost (NSA) je organizacijam svetovala, naj sisteme začasno izklopijo, če ranljivosti ne morejo takoj odpraviti, saj bi napadalcem lahko omogočile neposreden dostop do podatkovnih zbirk. Britanski nacionalni center za kibernetsko varnost je poleg posodobitev priporočil tudi preverjanje, ali so napadalci v sisteme namestili skrita orodja za poznejši dostop. Podobna opozorila so izdale pristojne ustanove v Evropski uniji in Avstraliji. Japonska premierka Sanae Takaichi je uporabnike javno dostopnih spletnih strani pozvala, naj preverijo, ali uporabljajo PHP, in čim prej ukrepajo. Če takojšnja namestitev popravka ni mogoča, je začasna prekinitev delovanja spletne strani po njenih besedah učinkovit način zmanjšanja tveganja. Umetna inteligenca kot obramba in tveganje Raziskovalci so ranljivosti odkrili z naprednimi orodji umetne inteligence, ki lahko analizirajo programsko kodo in prepoznajo napake hitreje kot ljudje ali starejši sistemi. "Osnovne napake niso bile nove; spremenila se je naša sposobnost, da jih odkrijemo," je poudaril Kanhere. OpenAI je opozoril, da primer kaže dvojno naravo umetne inteligence: pomaga odkrivati varnostne pomanjkljivosti, hkrati pa lahko napadalcem olajša in pospeši razvoj orodij za zlorabe. Podjetje je objavilo tudi program za preverjanje varnosti PHP. Ryan Ko iz raziskovalnega centra za kibernetsko varnost Univerze v Queenslandu je opozoril, da je bila številna starejša programska oprema zasnovana predvsem za zagotavljanje funkcionalnosti, ne pa varnosti. Upravljavci spletnih strani morajo namestiti najnovejše popravke in v prihodnjih tednih pozorno spremljati varnostna obvestila. Uporabnikom pa strokovnjaki svetujejo, naj upoštevajo priporočila prizadetih storitev, denimo morebitne zahteve po spremembi gesel, ter bodo pozorni na lažna sporočila, ki bi lahko izkoristila zaskrbljenost zaradi ranljivosti.
- language
- slv
- published at
- 2026-10-22T05:56:13
- source
- Dnevnik
- title
- Kaj je PHP in zakaj je zaradi njega včeraj mrknil del spleta?
- url
- https://www.dnevnik.si/nedeljski/prosti-cas/znanost-in-tehnologija/kaj-je-php-in-zakaj-je-zaradi-njega-vceraj-mrknil-del-spleta-2835700/
- article order
- 25
- body
- Spremljajte zgodbe, ki so pomembne. Izberite Večer kot svoj prednostni vir v Googlu. V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT nimajo podatkov, da bi prišlo do napadov na domače ustanove. Do zapiranja spletnih strani je prišlo po odkritih ranljivostih v programskem jeziku PHP, na katerem temelji velik del interneta. Programerji PHP so v sredo izdali popravek, oblasti po vsem svetu pa so zavezancem naročile, naj nemudoma popravijo svoja spletna mesta ali pa ranljive sisteme umaknejo iz omrežja. Kot visoko je ogroženost kibernetske varnosti ocenil tudi slovenski urad za informacijsko varnost. Zavezancem po zakonu o informacijski varnosti je priporočil takojšnjo namestitev ustreznih popravkov. Uporabnikom in organizacijam, pri katerih to ni mogoče, pa je svetoval, naj ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi ostali pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji. V Sloveniji za zdaj vse poteka normalno, je zatrdil vodja SI-CERT Gorazd Božič. Je pa dodal, da lahko med samo nadgradnjo pride do motenj nekaterih storitev na spletu. To je odvisno od tega, kako bodo upravljavci sistemov izvajali te nadgradnje, je pojasnil. Ranljivosti obstajajo Na programskem jeziku PHP po nekaterih ocenah temelji približno 70 odstotkov spletnih strežnikov, od spletnih trgovin in novičarskih portalov do državnih storitev. Zato je po Božičevih besedah dobro, da se zavedamo, da te ranljivosti obstajajo, in jih poskušamo čim hitreje odpraviti, da ne bi prišlo do kakšnih nepooblaščenih dostopov do infrastrukture. Odkriti ranljivosti v programskem jeziku PHP omogočata kriminalcem oddaljeno izvajanje zlonamerne kode na strežnikih. Če spletno mesto uporablja prizadeto različico PHP in ta ni bila pravočasno zaščitena, lahko napadalci prek zlonamerne kode dostopajo do osnovnih podatkovnih baz. To lahko povzroči krajo občutljivih podatkov o strankah, gesel ali kontaktnih podatkov. Zaznali milijone poskusov Danes so še vedno prizadeta številna spletna mesta po svetu, poročajo tuje tiskovne agencije. Izvršni direktor podjetja Cloudflare Matthew Prince je za britansko televizijo Sky News povedal, da so po vsem svetu zaznali "milijone" poskusov hekerjev izkoristiti to ranljivost. Za običajne uporabnike, ki brskajo po spletu na pametnih telefonih ali osebnih računalnikih, potrebe po ukrepanju ni. Ranljivosti so namreč odkrili na strežnikih v ozadju.
- language
- slv
- published at
- 2026-10-22T10:26:11
- source
- Večer
- title
- V Sloveniji zaradi ranljivosti spletni strani, ki temeljijo na jeziku PHP, za zdaj ni težav
- url
- https://vecer.com/slovenija/slovenija-php-strezniki-programski-jezik-ranljivost-si-cert-10431127
- article order
- 20
- body
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je zaradi dveh kritičnih ranljivosti v programskem jeziku PHP (CVE-2026-109618 in CVE-2026-109619) zvišal oceno ogroženosti kibernetske varnosti v Republiki Sloveniji na visoko stopnjo ogroženosti. Ocena velja za zavezance po Zakonu o informacijski varnosti (ZInfV-1), pa tudi za druge organizacije, ki uporabljajo PHP ali programsko opremo, ki na njem temelji. Odločitev temelji na nenadni spremembi varnostnih razmer zaradi odkritja ranljivosti, ki omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije. Takšne ranljivosti lahko napadalcem omogočijo prevzem nadzora nad ranljivimi spletnimi sistemi in povzročijo resne posledice za delovanje organizacij ter varnost podatkov. PHP sodi med najbolj razširjene strežniške programske jezike za razvoj spletnih aplikacij in poganja številne spletne portale, sisteme za upravljanje vsebin ter druge informacijske rešitve v javnem in zasebnem sektorju. Zaradi njegove široke uporabe lahko ranljivosti pomembno vplivajo tudi na delovanje informacijskih sistemov državne uprave in drugih ključnih organizacij. Razvijalci PHP so 21. oktobra 2026 izdali varnostne popravke za podprte različice programske opreme. URSIV vsem organizacijam priporoča, da popravke namestijo takoj, ko je to mogoče. Namestitev popravkov je trenutno edini ukrep, ki ranljivosti v celoti odpravi. Zavezanci po ZInfV-1 morajo v skladu z zakonom nemudoma začeti izvajati dodatne varnostne ukrepe in jih izvajati do preklica. URSIV bo za zmanjšanje tveganj izdal tudi pisno odredbo z nujnimi ukrepi in nadalje spremljal razvoj dogodkov doma ter v tujini. Organizacijam, ki uporabljajo PHP ali programsko opremo z vgrajenim PHP, URSIV priporoča, da preverijo izpostavljenost svojih sistemov, nemudoma namestijo razpoložljive popravke oziroma od proizvajalcev programske opreme zahtevajo informacije o razpoložljivosti posodobitev in do takrat uvedejo začasne zaščitne ukrepe.
- language
- slv
- published at
- 2026-10-22T08:49:25
- source
- Tednik Demokracija
- title
- Slovenija tudi uradno kibernetsko ogrožena država
- url
- https://demokracija.si/slovenija/slovenija-tudi-uradno-kibernetsko-ogrozena-drzava/
- source scope
- analyzed source count
- 10
- omitted articles
- article order
- 20
- body
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je izdal odredbo o izvedbi nujnih ukrepov, povezano s kritičnima ranljivostma CVE-2026-109618 in CVE-2026-109619 v programskem jeziku PHP. Zaradi visoke stopnje ogroženosti morajo zavezanci po Zakonu o informacijski varnosti (ZInfV-1) in varnostno-operativni centri organov državne uprave izvesti nujne ukrepe za zmanjšanje tveganj in preprečevanje morebitnih kibernetskih incidentov. Nujni ukrepi so naslednji: Identifikacija Naslovniki identificirajo vse aplikacije ter omrežne in informacijske sisteme, ki temeljijo na PHP. Prednostno identificirajo aplikacije in sisteme, dostopne prek interneta. Preverijo tudi aplikacije in rešitve, ki uporabljajo vgrajeno različico PHP oziroma so odvisne od PHP, ki ga vzdržuje proizvajalec druge programske opreme. Rok za izvedbo: 24 ur od seznanitve s to odredbo. Namestitev popravkov Naslovniki namestijo PHP v različici 8.2.35, 8.3.36, 8.4.27, 8.5.12 ali novejši oziroma posodobljene pakete svojega distributerja ali proizvajalca, ki odpravljajo obe ranljivosti. Pri aplikacijah, ki uporabljajo vgrajeno različico PHP ali različico, ki jo vzdržuje drug proizvajalec, se naslovniki pripravijo na namestitev posodobitve tega proizvajalca in od njega zahtevajo rok za njeno izdajo. Posodobitev namestijo takoj, ko je na voljo. Po namestitvi naslovniki ponovno zaženejo vse delovne procese PHP in preverijo uspešnost namestitve. Rok za izvedbo: 48 ur od seznanitve s to odredbo za aplikacije in sisteme, dostopne prek interneta, in 7 dni od seznanitve za druge aplikacije in sisteme. Za posodobitve drugih proizvajalcev rok začne teči z dnem, ko je posodobitev na voljo. Ukrepi, kadar takojšnja namestitev popravkov ni mogoča Kadar takojšnja namestitev popravkov ni mogoča, naslovniki nemudoma ocenijo tveganje in uvedejo ustrezne zaščitne ukrepe, ki tveganje zmanjšajo. Pri tem upoštevajo navodila varnostne skupine PHP: * memory_limit nastavijo na -1, in sicer tako, da ga aplikacija ne more prepisati (na primer php_admin_value v konfiguraciji sklada FPM ali strežnika Apache). Preverijo, da nobena nastavitev sklada, imenika ali aplikacije ne vzpostavi ponovno končne omejitve. Zaradi ohranitve razpoložljivosti uvedejo omejitev pomnilnika na ravni vsebnika ali cgroup, po možnosti tako, da se ob prekoračitvi prekine le prizadeti delovni proces, pri čemer ta omejitev ne prepreči nujno neuspele dodelitve pomnilnika. Omejitev RLIMIT_AS in RLIMIT_DATA ne uporabljajo. * Post_max_size nastavijo na nizko vrednost: 8M, če aplikacija ne potrebuje nalaganja datotek, oziroma 32M, če ga potrebuje. Vrednost upload_max_filesize mora biti nižja od vrednosti post_max_size. Na spletnem strežniku ali posredniku omejijo velikost dekodirane zahteve, število vhodnih polj, število delov multipart, število glav na posamezen del, število nalaganj in globino gnezdenja (max_input_nesting_level). * Če aplikacija zahtev multipart ne uporablja, jih na spletnem strežniku ali posredniku zavrnejo. * Session.upload_progress.enabled nastavijo na 0 v php.ini, v konfiguraciji sklada FPM ali v konfiguraciji strežnika, ki se uveljavi pred razčlenjevanjem zahteve. Nastavitev s funkcijo ini_set() ali v datoteki .user.ini ne zadošča. * Pri PHP 8.5 nastavijo fatal_error_backtraces na 0. * Odstranijo neveljavne ali zastarele nastavitve, ki se uveljavljajo za posamezno zahtevo in sprožajo diagnostična sporočila pred inicializacijo. Prikrivanje diagnostike z error_reporting, display_errors ali @ ne zadošča. * Odpravijo zlonamernemu akterju dosegljive usodne napake in prekoračitve časa izvajanja, ker prav te sprožijo CVE-2026-109619. * Pri skladih FPM, kadar zmogljivost to dopušča, nastavijo pm.max_requests na 1. * Po spremembah nastavitev ponovno zaženejo vse delovne procese PHP. Če ukrepov iz te točke ni mogoče izvesti ali ne zadoščajo, naslovniki do namestitve popravkov začasno omejijo dostop do izpostavljenih aplikacij oziroma jih izolirajo od javnih omrežij. Ukrepi iz te točke ne nadomeščajo namestitve popravkov. Različice brez podpore Za sisteme s PHP 8.1 ali starejšim naslovniki namestijo popravke, ki jih zagotavlja distributer ali ponudnik podaljšane podpore, oziroma minimalne popravke izvorne kode, ki jih je za različice 7.4, 8.0 in 8.1 objavila varnostna skupina PHP. Sicer sisteme nadgradijo na podprto različico. Do izvedbe ukrepa sisteme izolirajo od javnih omrežij. Rok za izvedbo: 48 ur od seznanitve s to odredbo za aplikacije in sisteme, dostopne prek interneta, in 7 dni od seznanitve za druge aplikacije in sisteme. Za posodobitve drugih proizvajalcev rok začne teči z dnem, ko je posodobitev na voljo. Spremljanje in preverjanje znakov izkoriščanja Naslovniki spremljajo uradna varnostna obvestila projekta PHP, proizvajalcev programske opreme in pristojne skupine CSIRT. Pri sistemih, ki ob objavi popravkov niso bili posodobljeni, preverijo morebitne znake poskusov izkoriščanja ali kompromitacije, zlasti: * usodne napake zaradi prekoračitve pomnilnika (dnevniški zapis "Fatal error"), posebej pri zahtevah multipart, * sesutja in nepričakovane izhode delovnih procesov PHP-FPM ali spletnega strežnika, * nepričakovane procese ali datoteke pod uporabniškim računom spletnega strežnika in * prisotnost spletnih lupin ali drugih zadnjih vrat. Ob tem zagotovijo ohranitev dnevniških zapisov in jih zavarujejo pred prepisom. Priglasitev incidentov Zaznane pomembne incidente naslovniki priglasijo pristojni skupini CSIRT v skladu s 30. členom ZInfV-1. Zavezanci, ki niso bistveni ali pomembni subjekti, lahko zaznavo sporočijo s prostovoljno priglasitvijo po 35. členu ZInfV-1. Poročanje O izvedbi ukrepov identifikacije, namestitve popravkov, ukrepov, kadar takojšnja namestitev popravkov ni mogoča, ukrepov za različice brez podpore ter spremljanja in preverjanja znakov izkoriščanja naslovniki poročajo pristojni skupini CSIRT na način, ki ga določi njeno varnostno navodilo. Če varnostno navodilo ni izdano, naslovniki poročajo na naslov in v obliki, kot ju določa ta odredba. Rok za izvedbo: 72 ur od seznanitve s to odredbo, nato ob vsaki spremembi stanja do izvedbe vseh ukrepov. Razlog za izdajo odredbe URSIV je zaradi nenadne spremembe varnostnih razmer, povezane s kritičnima ranljivostma v programskem jeziku PHP (CVE-2026-109618 in CVE-2026-109619), z dokumentom št. 386-62/2026-1544-1 z dne 21. oktobra 2026 posodobil oceno ogroženosti kibernetske varnosti v Republiki Sloveniji in ogroženost varnosti omrežij in informacijskih sistemov zavezancev po ZInfV-1 ovrednotil kot visoko. Navedeni ranljivosti je varnostna skupina PHP ocenila kot kritični, z oceno CVSS v4.0 9,2 od 10, saj lahko omogočita oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, in sicer s pravicami procesa spletnega strežnika. V oceni je navedeno, da se visoka ogroženost nanaša tudi na druge organe in organizacije, ki uporabljajo programski jezik PHP ali programsko opremo, ki PHP vsebuje oziroma je od njega odvisna. Tehnična zahtevnost možnih zlonamernih aktivnosti in potrebni pogoji sta v oceni CVSS (vektor CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) ovrednotena kot zahtevnejša, zato nujnost ukrepov ne izhaja le iz ocene CVSS. Izhaja predvsem iz potrjene izvedljivosti izkoriščanja ranljivosti. Varnostna skupina PHP navaja, da je bilo popolno oddaljeno izvajanje kode prek protokola HTTP potrjeno pri izvedbi Apache mod_php s privzetimi omejitvami vhoda in pomnilnika, pri čemer se napad sproži še pred izvedbo aplikacijske kode. Pri ranljivosti CVE-2026-109619 je bilo izvajanje kode potrjeno tudi pri PHP-FPM, prek funkcije spremljanja napredka nalaganja sej, ki je privzeto omogočena. Varnostna skupina PHP je izdajo popravkov napovedala 20. oktobra 2026 in si pridržala pravico do zgodnejše izdaje, če bi podrobnosti ranljivosti postale javne ali če bi se pokazalo izkoriščanje. Po navedbah posameznih varnostnih ponudnikov so podrobnosti pred načrtovanim usklajenim razkritjem odtekle v javnost, česar varnostna skupina PHP v svojih objavah ne navaja. Popravke je izdala 21. oktobra 2026 v različicah 8.2.35, 8.3.36, 8.4.27 in 8.5.12. Po njenih navedbah so ranljive vse različice pred navedenimi, vključno s tistimi, ki jim je podpora potekla; za PHP 7.4, 8.0 in 8.1 je zaradi resnosti objavila minimalne popravke izvorne kode, rednih izdaj za te različice pa ni. Ogrožene so vse namestitve PHP, ki strežejo spletne zahteve, največje tveganje pa je pri izvedbi Apache mod_php. Namestitev popravkov je po njenih navedbah edini popoln ukrep, začasni ukrepi pa zmanjšajo izpostavljenost le posameznim načinom napada. Ob izdaji popravkov so posamezni varnostni ponudniki poročali o prvih poskusih izkoriščanja, drugi jih niso zaznali, varnostna skupina PHP pa izkoriščanja ni potrdila. Ker so bile po navedbah varnostnih ponudnikov podrobnosti ranljivosti javno dostopne že pred izdajo popravkov, URSIV ocenjuje, da je izkoriščanje nepopravljenih sistemov verjetno, ne glede na to, ali je bilo potrjeno.
- language
- slv
- published at
- 2026-10-21T20:26:24
- source
- Portal GOV.SI
- title
- URSIV izdal odredbo o izvedbi nujnih ukrepov zaradi kritičnih ranljivosti v PHP
- url
- https://www.gov.si/novice/2026-10-21-ursiv-izdal-odredbo-o-izvedbi-nujnih-ukrepov-zaradi-kriticnih-ranljivosti-v-php/
- article order
- 34
- body
- Po odkritju dveh kritičnih varnostnih lukenj v programskem jeziku PHP, na katerem temelji velik del svetovnega spleta, je po Evropi zavladal preplah. Ker luknji napadalcem omogočata popoln prevzem nadzora nad strežniki, so številne države preventivno že ugasnile del svojih spletnih storitev, slovenske oblasti pa so izdale odredbo z roki za posodobitev. Programski jezik PHP je neviden motor neštetih spletnih strani, javnih portalov in digitalnih storitev po vsem svetu. Ko se v njem pojavi napaka, se zatrese celotna spletna infrastruktura. Prav to se dogaja v zadnjih urah, potem ko so varnostni strokovnjaki s pomočjo umetne inteligence odkrili dve izjemno resni varnostni luknji, poimenovani "PHPshell". Ker napadalci za vdor ne potrebujejo nobenih gesel ali predhodne prijave, je ocena resnosti tveganja dosegla skoraj najvišjo možno raven (9,2 od 10). Težave in preventivna zapiranja po celotni Evropi Posledice so že vidne v številnih evropskih državah, kjer so se odločili za hitro izključevanje sistemov iz omrežja, dokler ti ne prejmejo varnostnih popravkov: * Na Nizozemskem so morali začasno omejiti ali onemogočiti storitve digitalne identitete DigiD, spletne strani parlamenta, bolnišnic, pristanišča Rotterdam ter celo nogometne zveze. * V Franciji in Nemčiji so preventivno ugasnili spletna mesta nekaterih prefektur in zvezne uprave. * V Belgiji in na Finskem so se motnje pojavile na spletnih straneh zunanjega ministrstva, šolskih platformah in bolnišnicah. * V Latviji so za zaščito pred napadi s tujega začasno blokirali dostop do nekaterih državnih storitev iz tujine, s težavami pa se je spopadal tudi Evropski patentni urad. Nedostopen je tudi spletni portal promet.si, na katerem Prometno-informacijski center objavlja podatke o zastojih, nesrečah, zaporah in drugih prometnih posebnostih. Podjetja in javni sektor v Sloveniji pod strogimi roki Zaradi neposredne nevarnosti za centralni državni informacijski sistem ter ključna podjetja je Urad Vlade RS za informacijsko varnost (URSIV) izdal odredbo o nujnih ukrepih. Ta velja za vse državne organe in sisteme ter za podjetja, ki so po zakonu opredeljena kot kritična ali pomembna za delovanje države. Odredba od sistemskih skrbnikov zahteva izjemno hitro ukrepanje, saj morajo organi in podjetja v enem dnevu popisati vse svoje spletne aplikacije in opremo, ki za delovanje potrebujejo PHP ali vsebujejo njegove vgrajene različice. Za vse sisteme, ki so neposredno dostopni prek interneta, velja 48-urni rok za namestitev najnovejših različic (PHP 8.2.35, 8.3.36, 8.4.27 ali najnovejše 8.5.12). Za ostale zaprte sisteme imajo na voljo 7 dni. Vsi zavezanci morajo podrobno pregledati dnevnike delovanja in iskati morebitne znake, da so napadalci luknjo že poskušali izrabiti (na primer nepričakovana sesutja spletnih strežnikov ali pojav neznanih datotek). Preveriti je treba tudi usmerjevalnike in mrežno opremo Strokovnjaki opozarjajo, da PHP ni le na klasičnih spletnih straneh, temveč teče tudi v ozadju številnih mrežnih naprav. Skrbniki in uporabniki morajo zato preveriti tudi posodobitve za mrežne pomnilnike (NAS), usmerjevalnike in varnostne naprave proizvajalcev, kot so Synology, QNAP, TP-Link, D-Link, Netgear, ZyXEL in drugi. Edina popolna zaščita je takojšnja namestitev uradnih varnostnih popravkov. Če ti še niso na voljo, strokovnjaki priporočajo, da se ranljivi sistemi do nadaljnjega preprosto odklopijo s spleta. Za komentar smo se obrnili tudi na nacionalni center SI-CERT. Odgovore še čakamo.
- language
- slv
- published at
- 2026-10-22T09:23:36
- source
- Slovenske Novice
- title
- Kaos na evropskem spletu! Ogrožen tudi slovenski centralni informacijski sistem
- url
- https://slovenskenovice.delo.si/novice/slovenija/kaos-na-evropskem-spletu-bodo-morali-ugasniti-tudi-slovenske-storitve
- article order
- 2
- body
- Vladne agencije in podjetja po vsem svetu so začasno zaprla svoje spletne strani, potem ko sta bili razkriti dve kritični ranljivosti v programskem jeziku PHP, na katerem temelji velik del interneta, poroča francoska tiskovna agencija AFP. Slovenski urad za informacijsko varnost priporoča čimprejšnjo posodobitev vseh prizadetih sistemov. Kot so v sporočilu za javnost opozorili v uradu vlade za informacijsko varnost, sta obe kritični ranljivosti ocenjeni z oceno CVSS 9,2 od 10 in bi lahko omogočili oddaljeno izvajanje poljubne kode brez predhodne avtentikacije. Fundacija PHP (PHP Hypertext Preprocessor) je v torek že napovedala izdajo varnostnih popravkov. Urad zato uporabnikom in organizacijam priporoča, da čim prej identificirajo vse aplikacije, ki temeljijo na PHP, vključno z aplikacijami, ki so dostopne prek interneta. Prav tako naj se pripravijo na namestitev varnostnih popravkov takoj, ko bodo na voljo. Priporočena čimprejšnja posodobitev Če takojšnja namestitev popravkov ni mogoča, naj uporabniki in organizacije ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. "Po objavi popravkov priporočamo čimprejšnjo posodobitev vseh prizadetih sistemov, preverjanje uspešnosti namestitve ter spremljanje uradnih varnostnih obvestil in morebitnih znakov poskusov izkoriščanja ranljivosti," so zapisali. Z odkritimi ranljivostmi so bili med drugim seznanjeni tudi v Akademski in raziskovalni mreži Slovenije (Arnes). Posledično obstaja možnost, da bodo nekatere storitve Arnesa začasno nedosegljive, je ta javni zavod obvestil prek svoje spletne strani. Na odkriti ranljivosti je danes opozorila tudi ameriška Agencija za nacionalno varnost (NSA) in prav tako organizacije pozvala, naj nemudoma namestijo popravke ali pa ranljive sisteme izklopijo iz omrežja. PHP je osnova priljubljenih platform za oblikovanje spletnih strani, zato te ranljivosti lahko vplivajo na širok spekter spletnih strani, od spletnih trgovin in novičarskih spletnih strani do vladnih storitev, poroča AFP. Povezave z umetno inteligenco Odkritje ranljivosti je prišlo v času, ko se zaradi vse močnejših modelov umetne inteligence povečuje število razkritij varnostnih ranljivosti v programski opremi. O odkritih ranljivostih sta avgusta poročala varnostno podjetje Calif in razvijalec klepetalnega robota ChatGPT, OpenAI, ki sta ju neodvisno odkrila istega dne. Podjetje Wiz, ki se ukvarja z varnostjo v oblaku in je v lasti Googla, je kasneje poročalo o dodatnih načinih izkoriščanja teh ranljivosti. O ranljivostih so takrat zasebno obvestili razvijalce PHP, informacije pa so ostale zaupne, dokler ni bil pripravljen popravek. V torek, dan pred načrtovano objavo popravka, so podrobnosti o ranljivostih ušle na splet, kar je povzročilo hiter umik nekaterih spletnih strani iz omrežja. V Franciji so tako spletne strani lokalnih oblasti, vključno s spletno stranjo pariške policijske prefekture, od današnjega popoldneva nedostopne na zahtevo francoske nacionalne agencije za kibernetsko varnost, poroča AFP. Na Nizozemskem so bile nacionalna storitev za digitalno identiteto DigiD, spletna stran predstavniškega doma in spletna stran nacionalnega centra za kibernetsko varnost preventivno umaknjena iz omrežja, poroča nizozemska javna radiotelevizija NOS. Belgijsko zunanje ministrstvo je svoje spletne strani preventivno začasno umaknilo iz omrežja, je sporočilo prek omrežja X. Belgijski center za kibernetsko varnost sicer ni zabeležil nobenih napadov na belgijske spletne strani, še navaja AFP.
- language
- slv
- published at
- 2026-10-21T17:54:00
- source
- SiOL
- title
- Alarm po vsem svetu: ugasnile številne spletne strani
- url
- https://siol.net/novice/slovenija/alarm-po-vsem-svetu-ugasnile-stevilne-spletne-strani-704520
- article order
- 14
- body
- Urad za informacijsko varnost je po odkritih ranljivostih programskem jeziku PHP ogroženost kibernetske varnosti v Sloveniji ter ogroženost varnosti omrežij in informacijskih sistemov zavezancev po zakonu o informacijski varnosti ocenil kot visoko. Odkriti ranljivosti lahko napadalcem omogočita prevzem nadzora nad spletnimi sistemi, opozarjajo. Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi ostali pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji. Visoka ogroženost se nanaša tudi na druge organe in organizacije, ki uporabljajo programski jezik PHP ali programsko opremo, ki PHP vsebuje oziroma je od njega odvisna. Ocena velja do preklica, so v sporočilu za javnost navedli v uradu vlade za informacijsko varnost. Resni vplivi na varnosti informacijskih sistemov Odkriti ranljivosti omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, s pravicami procesa spletnega strežnika. Na podlagi objavljenih analiz in pridobljenih informacij ter v sodelovanju z drugimi pristojnimi organi in organizacijami so na uradu ugotovil, da bi ranljivosti lahko resno vplivali na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij. Kot so pojasnili, programski jezik PHP sodi med najbolj razširjene strežniške skriptne jezike za razvoj spletnih aplikacij in je podlaga številnim sistemom za upravljanje vsebin, spletnim portalom ter drugim rešitvam v javnem in zasebnem sektorju. Zato opozarjajo, da bi zaradi njegove široke uporabe odkriti ranljivosti lahko pomembno vplivali tudi na centralni državni informacijsko-komunikacijski sistem, organizacije javnega sektorja in širše. V uradu organizacijam priporočajo takojšnjo namestitev ustreznih popravkov. Te so razvijalci jezika PHP danes že izdali. "Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo," poudarja urad.
- language
- slv
- published at
- 2026-10-21T18:29:09
- source
- Žurnal24
- title
- Pozor, zasvetili alarmi, oceno ogroženosti v Sloveniji so zvišali
- url
- https://www.zurnal24.si/slovenija/pozor-zasvetili-alarmi-oceno-ogrozenosti-v-sloveniji-so-zvisali-467098
- article order
- 23
- body
- Milijoni spletnih strani po svetu temeljijo na tehnologiji, za katero večina spletnih uporabnikov verjetno še nikoli ni slišala. Gre za programski jezik PHP, ki ima pomembno vlogo pri delovanju spletnih trgovin, novičarskih portalov in številnih državnih spletnih storitev. Prav zato je odkritje dveh kritičnih varnostnih ranljivosti v PHP v zadnjih dneh povzročilo precejšen preplah. Zaradi nevarnosti, da bi napadalci ranljivosti izkoristili za vdor v informacijske sisteme, so številne organizacije po svetu svoje spletne strani preventivno začasno izključile. Težave so se pojavile tudi v Evropi, na morebitno nedostopnost nekaterih storitev pa so opozorili tudi pri slovenskem Arnesu. Dogajanje je znova pokazalo, kako močno je delovanje sodobnega interneta odvisno od tehnologij, ki ostajajo običajnim uporabnikom skrite. Toda kaj PHP sploh je, zakaj ga uporablja toliko spletnih strani in kako lahko varnostna luknja v enem programskem jeziku povzroči težave po vsem svetu? Dve resni varnostni ranljivosti v programskem jeziku PHP, na katerem temelji velik del svetovnega spleta, sta sprožili obsežen varnostni alarm. Zaradi nujnih varnostnih posodobitev so bile v zadnjih dneh številne spletne strani začasno nedostopne, strokovnjaki pa opozarjajo, da napadalci odkrite pomanjkljivosti že izkoriščajo. Ranljivosti bi lahko prizadeli milijone spletnih strani po vsem svetu, poroča britanski Guardian. Kaj je PHP in zakaj je tako pomemben? PHP je odprtokodni programski jezik, star več kot 30 let, ki se uporablja za delovanje spletnih strani in aplikacij. Na njem temeljijo številni sistemi za upravljanje spletnih vsebin, med drugim izjemno razširjeni WordPress. Po ocenah PHP uporablja približno 70 odstotkov vseh spletnih strani. Med najbolj znanimi spletnimi platformami, ki uporabljajo ta jezik, sta tudi Wikipedia in Facebook. Med sistemi, na katere vplivata odkriti ranljivosti, je tudi Drupal, ki ga za delovanje svojih spletnih mest uporabljajo številne vlade po svetu. Slovenska uporablja Silverstripe, ki prav tako temelji na PHP-ju. Kaj so odkrili strokovnjaki? Po pojasnilih neprofitne organizacije PHP Foundation, ki skrbi za vzdrževanje programskega jezika, sta ranljivosti povezani z dvema ključnima področjema njegovega delovanja, upravljanjem pomnilnika in obravnavanjem napak. Gre za dela programske kode, s katerima se sreča skoraj vsaka zahteva, ki jo spletna stran obdela. Prav zaradi tega sta odkriti pomanjkljivosti še posebej nevarni. Varnostno podjetje Hadrian je ranljivosti poimenovalo PHP2Shell. Napadalcem omogočata, da s posebej oblikovano zahtevo povzročijo nepravilnosti v pomnilniku spletnega strežnika, kar lahko nato izkoristijo za nadaljnji napad. Po navedbah ameriške Agencije za nacionalno varnost (NSA) lahko takšne ranljivosti napadalcem omogočijo neposreden dostop do datotečnega sistema strežnika ali podatkovne zbirke. Pri odkritju je pomagala umetna inteligenca V preteklosti so varnostne ranljivosti večinoma odkrivali raziskovalci in strokovnjaki za kibernetsko varnost, ki so programske sisteme ročno preizkušali in iskali morebitne pomanjkljivosti. Nekatere napake so bile odkrite šele po uspešnem hekerskem napadu. Razvoj umetne inteligence je ta postopek močno pospešil. Sistemi umetne inteligence lahko danes v bistveno krajšem času pregledajo velike količine programske kode in odkrijejo pomanjkljivosti, ki bi jih človeški raziskovalci lahko spregledali. Razsežnosti težave so po ocenah strokovnjakov izjemno velike. Ranljivosti namreč zadevata osrednja dela programskega jezika, od katerih je odvisno delovanje številnih spletnih strani. Zdaj ko so podrobnosti ranljivosti javno znane, je nevarnost še večja. Varnostno podjetje Hadrian namreč že zaznava njihovo množično izkoriščanje. Zakaj so številne spletne strani bile nedostopne? Varnostni popravki za obe ranljivosti so že na voljo. Prav njihovo nameščanje je razlog, da so bile številne spletne strani v zadnjem dnevu začasno nedostopne. Veliko jih je po opravljenih posodobitvah hitro znova začelo delovati. Varnostna podjetja upravljavcem spletnih strani priporočajo, naj popravke namestijo nemudoma. Kadar to ni mogoče, svetujejo začasen izklop sistemov. "Zaustavitev storitve za nekaj ur stane bistveno manj kot vdor v strežnik," opozarjajo v podjetju Hadrian. Profesor informacijskih sistemov na Avstralski nacionalni univerzi Sigi Goode medtem meni, da začasno nedostopne spletne strani niso največja težava. Precej bolj ga skrbijo tiste, ki so kljub varnostnemu opozorilu še naprej nemoteno delovale. Po njegovih besedah bi morali biti uporabniki pri njihovem obiskovanju previdni, saj predstavljajo očitne tarče za napadalce.
- language
- slv
- published at
- 2026-10-22T06:51:06
- source
- Svet24
- title
- Kaj je PHP in zakaj nekatere spletne strani niso delovale?
- url
- https://svet24.si/novice/gospodarstvo/tehnologija/kaj-je-php-ne-dela-internet-1935240
- article order
- 31
- body
- Ko odprem spletno trgovino, preverim stanje naročila ali se prijavim v uporabniški račun, običajno ne razmišljam o tem, kaj se dogaja v ozadju. Zanima me samo, da spletna stran deluje. Toda za velikim delom svetovnega spleta stoji programski jezik, ki je star že več kot tri desetletja. To je PHP. Pred kratkim smo vsi spoznali, kaj se zgodi, če so v PHP-ju zaznane ranljivosti. Cel svet začne noreti in povsem upravičeno, kajti dve kritični ranljivosti v PHP-ju bi lahko napadalcem omogočili izvajanje zlonamerne kode na oddaljenih strežnikih brez predhodne prijave. Razvijalci so sicer takoj ukrepali, ampak mogoče je zdaj pravi čas za pogovor, kaj sploh je PHP, zakaj je tako stara tehnologija še vedno tako prevladujoča in kako je mogoče, da lahko napaka v enem programskem jeziku ogrozi svetovni splet. Kaj je PHP in kaj pomeni njegovo ime? PHP je programski jezik, namenjen predvsem izdelavi spletnih strani in spletnih aplikacij. Ime je kratica za PHP Hypertext Preprocessor, prvotno pa je pomenila Personal Home Page, torej osebna domača stran. Že iz tega se vidi, da je jezik zrasel iz povsem praktične potrebe po tem, da bi bile spletne strani bolj žive kot navaden statičen zapis. Začetki jezika segajo v leto 1994, ko je dansko-kanadski programer Rasmus Lerdorf razvijal preprosta orodja za spremljanje obiskov svoje osebne spletne strani. Iz teh orodij je postopoma nastal programski jezik, ki je postal eden ključnih gradnikov svetovnega spleta. PHP spada med skriptne jezike. To pomeni, da kode ne prevedemo vnaprej v samostojen program, temveč jo ob vsaki zahtevi prebere in izvede posebna storitev, ki ji pravimo tolmač. Programerju je tako prihranjeno marsikaj, kar morajo početi uporabniki strožjih jezikov, zato je PHP zelo prijazen do začetnikov. Je tudi odprtokoden, kar pomeni, da je njegova izvorna koda javno dostopna, jezik pa lahko brezplačno uporablja in izboljšuje vsak. Po podatkih raziskovalne družbe W3Techs je bil PHP 21. oktobra 2026 prisoten na približno 69,3 % spletnih mest, pri katerih je bilo mogoče prepoznati uporabljeni strežniški programski jezik. To ne pomeni 69,3 % celotnega interneta, vendar dovolj nazorno kaže njegovo razširjenost. Kako PHP deluje? Ključna beseda je strežniška plat. Ko v brskalniku odprem spletno stran, brskalnik pošlje zahtevo strežniku, torej računalniku, ki stran hrani in jo postreže obiskovalcu. Če je stran napisana v PHP-ju, strežnik kodo najprej preda tolmaču. Ta jo izvede, po potrebi prebere podatke iz podatkovne zbirke, sestavi končno stran v jeziku HTML in jo pošlje nazaj brskalniku. HTML je jezik, v katerem so zapisane vse spletne strani, brskalnik pa ga zna prikazati kot besedilo, slike in gumbe. CSS je tisti, ki določa njen videz, JavaScript pa omogoča interaktivnost, kot so odzivanje na klike, odpiranje menijev in posodabljanje vsebine. Obiskovalec zato nikoli ne vidi same PHP kode, ampak samo rezultat. To je pomembno tudi z vidika varnosti, saj so v kodi pogosto zapisani podatki za dostop do podatkovne zbirke. Če napadalec pride do kode, pride tudi do teh podatkov. PHP kodo v navadno spletno stran vstavimo med oznaki <?php in ?>. Vse, kar je znotraj njiju, izvede tolmač, vse ostalo pa ostane nespremenjeno. Prav ta preprostost je bila v devetdesetih letih eden glavnih razlogov za hitro širitev jezika. Pogosto slišimo tudi kratico LAMP. Označuje klasično kombinacijo operacijskega sistema Linux, spletnega strežnika Apache, podatkovne zbirke MySQL in jezika PHP. Gre za sklop brezplačnih orodij, ki je desetletja poganjal ogromen del spleta in ga marsikje poganja še danes. PHP ni samo jezik za preproste spletne strani Čeprav PHP izvira iz obdobja precej preprostejšega spleta, njegove današnje zmogljivosti močno presegajo začetni namen. Z njim je mogoče razvijati spletne trgovine, poslovne aplikacije, uporabniške portale, rezervacijske sisteme in programske vmesnike za izmenjavo podatkov med različnimi storitvami. Sodobni PHP podpira objektno usmerjeno programiranje. Programer lahko programsko logiko razdeli na razrede in objekte, ki predstavljajo posamezne sestavne dele aplikacije. Podpira tudi določanje podatkovnih tipov, izjeme za obravnavanje napak in številne druge mehanizme, ki omogočajo bolj urejeno in predvidljivo programsko kodo. Programerju ni treba vseh funkcij razvijati od začetka. Na voljo so programska ogrodja, kot sta Laravel in Symfony, ki poenostavljata razvoj zahtevnejših aplikacij. Pomembno vlogo ima tudi Composer, upravljalnik programskih odvisnosti. Z njim lahko razvijalci vključujejo že pripravljene knjižnice in nadzorujejo njihove različice. Brez podatkovnih zbirk bi bila njegova uporabnost precej manjša Ena ključnih nalog PHP-ja je povezovanje spletnih aplikacij s podatkovnimi zbirkami. Ko se prijavim v spletno trgovino, mora sistem preveriti moj uporabniški račun. Ko oddam naročilo, mora shraniti izbrane izdelke, naslov za dostavo in podatke o naročilu.PHP lahko pri tem sodeluje s sistemi, kot so MySQL, MariaDB, PostgreSQL in SQLite. Za dostop do podatkovnih zbirk je med drugim na voljo PDO oziroma PHP Data Objects. Gre za programski vmesnik, ki omogoča delo z različnimi podatkovnimi sistemi. Pri tem mora razvijalec posebej paziti na varnost. Če aplikacija uporabniški vnos nepremišljeno vstavi v ukaz za podatkovno zbirko, lahko nastane ranljivost, imenovana vrivanje ukazov SQL. SQL je standardiziran jezik za delo z relacijskimi podatkovnimi zbirkami. Napadalec lahko takšno napako izkoristi za nepooblaščeno branje ali spreminjanje podatkov. Priporočena zaščita je uporaba pripravljenih poizvedb, pri katerih se podatki uporabnika obravnavajo ločeno od samega ukaza. Zakaj je PHP tako tesno povezan z WordPressom? Najboljši primer njegove razširjenosti je WordPress, eden najbolj uporabljanih sistemov za upravljanje spletnih vsebin. WordPress temelji na PHP-ju in podatkovni zbirki. Ko urednik objavi članek, se njegova vsebina shrani v zbirko podatkov. PHP nato skrbi za pridobivanje vsebine, preverjanje uporabniških pravic in pripravo strani, ki jo vidi obiskovalec. Podobno velja za sistema Drupal in Joomla, na PHP-ju pa stoji tudi spletna trgovina WooCommerce ter programska oprema MediaWiki, ki poganja Wikipedijo. PHP omogoča tudi delovanje razširitev, uporabniških računov, obrazcev, spletnih trgovin in številnih uredniških funkcij. Vendar je treba razlikovati med ranljivostmi samega PHP-ja, napakami v WordPressu in težavami posameznih vtičnikov. Posodobitev WordPressa še ne pomeni, da je posodobljen tudi PHP na strežniku. Gre za različni programski plasti, ki zahtevata ločeno vzdrževanje. To razliko pogosto spregledajo predvsem manj zahtevni uporabniki, ki upravljanje strežnika prepuščajo ponudniku gostovanja. Kaj sta razkrili zadnji kritični ranljivosti? Varnostni opozorili z oznakama CVE-2026-109618 in CVE-2026-109619 sta posebej resni, ker se nanašata na notranje delovanje PHP-ja. CVE je standardizirana mednarodna oznaka za javno znano varnostno ranljivost. Obe napaki sta prejeli oceno 9,2 po sistemu CVSS, ki ocenjuje resnost varnostnih pomanjkljivosti na lestvici do 10. Prva ranljivost je povezana z nepravilnim ravnanjem s pomnilnikom, kadar med obdelavo zahteve zmanjka razpoložljivega pomnilnika. Druga nastane zaradi uporabe notranjih podatkov, povezanih s prejšnjo zahtevo, potem ko je bil njihov pomnilnik že sproščen. V določenih okoliščinah lahko napadalec takšno napako izkoristi za oddaljeno izvajanje programske kode brez prijave v aplikacijo. Pri PHP-ju posebej opozarjajo na uporabo mod_php, kjer je bil prikazan napad, ki se lahko sproži še pred izvajanjem programske kode spletne aplikacije. To pomeni, da tudi pravilno napisana spletna stran ni nujno zaščitena, če uporablja ranljivo različico samega PHP-ja. Bo PHP zaradi ranljivosti izgubil svoj dominanten položaj? PHP ni niti čudežno orodje niti zaničevanja vredna relikvija. Je zrel, hiter in zelo razširjen jezik, ki je zaradi svoje preprostosti odprl vrata spletnemu programiranju nepreštetim ljudem. Prav ta razširjenost pa je njegova ahilova peta, saj se vsaka resna napaka takoj pozna na veliki površini spleta. Za bralce, ki upravljajo lastno spletno stran ali trgovino, je zato najpomembnejše sporočilo preprosto. Posodabljajte redno in ne čakajte na prvi napad.
- language
- slv
- published at
- 2026-10-22T06:46:25
- source
- Računalniške novice
- title
- Kaj je PHP in zakaj poganja velik del spleta
- url
- https://racunalniske-novice.com/kaj-je-php-in-zakaj-poganja-velik-del-spleta/
- article order
- 8
- body
- Odkriti ranljivosti lahko napadalcem omogočita prevzem nadzora nad spletnimi sistemi, opozarjajo. Ranljivosti omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, s pravicami procesa spletnega strežnika. Na podlagi objavljenih analiz in pridobljenih informacij ter v sodelovanju z drugimi pristojnimi organi in organizacijami so na uradu ugotovil, da bi lahko resno vplivali na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij. Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi ostali pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji. Visoka ogroženost se nanaša tudi na druge organe in organizacije, ki uporabljajo programski jezik PHP ali programsko opremo, ki PHP vsebuje oziroma je od njega odvisna. Ocena velja do preklica, so v sporočilu za javnost navedli v uradu vlade za informacijsko varnost. Kot so še pojasnili, sodi programski jezik PHP med najbolj razširjene strežniške skriptne jezike za razvoj spletnih aplikacij in je podlaga številnim sistemom za upravljanje vsebin, spletnim portalom ter drugim rešitvam v javnem in zasebnem sektorju. Zato opozarjajo, da bi zaradi njegove široke uporabe odkriti ranljivosti lahko pomembno vplivali tudi na centralni državni informacijsko-komunikacijski sistem, organizacije javnega sektorja in širše. V uradu organizacijam priporočajo takojšnjo namestitev ustreznih popravkov. Te so razvijalci jezika PHP včeraj že izdali. "Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo," poudarja urad. Posamezni varnostni ponudniki so včeraj poročali o prvih poskusih izkoriščanja, drugi tega pri svojih strankah niso zaznali, navajajo v uradu. Projekt PHP izkoriščanja ni potrdil, ranljivosti pa ob pripravi ocene še nista bili uvrščeni na seznam aktivno izkoriščanih ranljivosti ameriške zvezne agencije za kibernetsko varnost in varnost infrastrukture (CISA). "Navedbe o odtekli kodi za izkoriščanje niso neodvisno potrjene," so zapisali v uradu. Zavezanci po zakonu o informacijski varnosti morajo nemudoma začeti izvajati predpisane dodatne varnostne ukrepe in jih izvajati do preklica. Urad bo na podlagi tega zakona za zmanjšanje visoke ogroženosti ter preprečitev nastanka krize oziroma njeno obvladovanje izdal pisno odredbo z nujnimi ukrepi in z njo seznanil zavezance. Nadaljnje dogajanje bodo v uradu pozorno spremljali ter po potrebi sprejeli dodatne sorazmerne ukrepe in o njih po potrebi obvestil širšo javnost. Organizacijam, ki uporabljajo PHP ali programsko opremo z vgrajenim PHP, urad priporoča, da preverijo izpostavljenost svojih sistemov in nemudoma namestijo ustrezne popravke. Če posodobitev zagotavlja proizvajalec programske opreme, naj od njega zahtevajo rok za izdajo popravka, do takrat pa uvedejo začasne zaščitne ukrepe in omejijo izpostavljenost prizadete storitve iz interneta. Na odkriti ranljivosti so v uradu opozorili že včeraj popoldne. Uporabnikom in organizacijam, pri katerih takojšnja namestitev popravkov ni mogoča, so svetovali, naj ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. Z odkritimi ranljivostmi so bili med drugim seznanjeni tudi v Akademski in raziskovalni mreži Slovenije (Arnes). Posledično obstaja možnost, da bodo nekatere storitve Arnesa začasno nedosegljive, je ta javni zavod včeraj obvestil prek svoje spletne strani. Na odkriti ranljivosti je včeraj opozorila tudi ameriška Agencija za nacionalno varnost (NSA) in prav tako organizacije pozvala, naj nemudoma namestijo popravke ali pa ranljive sisteme izklopijo iz omrežja. Po poročanju francoske tiskoven agencije AFP je zaradi odkritih ranljivosti več vladnih agencij in organizacij v Franciji, Belgiji in na Nizozemskem začasno onemogočilo dostop do nekaterih spletnih strani.
- language
- slv
- published at
- 2026-10-22T04:06:21
- source
- Reporter
- title
- Visoka kibernetska ogroženost Slovenije
- url
- https://reporter.si/clanek/slovenija/visoka-kibernetska-ogrozenost-slovenije-1935209
- article order
- 6
- body
- Urad za informacijsko varnost je po odkritih ranljivostih v programskem jeziku PHP ogroženost kibernetske varnosti v Sloveniji ter ogroženost varnosti omrežij in informacijskih sistemov zavezancev po zakonu o informacijski varnosti ocenil kot visoko. Odkriti ranljivosti lahko napadalcem omogočita prevzem nadzora nad spletnimi sistemi, opozarjajo. LJUBLJANA > Odkriti ranljivosti omogočata oddaljeno izvajanje poljubne kode brez predhodne avtentikacije, s pravicami procesa spletnega strežnika. Na podlagi objavljenih analiz in pridobljenih informacij ter v sodelovanju z drugimi pristojnimi organi in organizacijami so na uradu ugotovil, da bi lahko resno vplivali na varnost informacijskih sistemov in omrežij zavezancev ter drugih organizacij. Po zakonu o informacijski varnosti, ki je začel veljati junija lani, krog zavezancev zajema 18 sektorjev. Poleg subjektov javnega sektorja zakon zajema tudi nekatere gospodarske subjekte, predvsem velika in srednja podjetja. Kot zavezanci pa se lahko določijo tudi ostali pomembni organi ali entitete oziroma podjetja, ki so pomembna za delovanje v Sloveniji. Visoka ogroženost se nanaša tudi na druge organe in organizacije, ki uporabljajo programski jezik PHP ali programsko opremo, ki PHP vsebuje oziroma je od njega odvisna. Ocena velja do preklica, so v sporočilu za javnost navedli v uradu vlade za informacijsko varnost. PHP med najbolj razširjenimi strežniškimi skriptnimi jeziki Kot so še pojasnili, sodi programski jezik PHP med najbolj razširjene strežniške skriptne jezike za razvoj spletnih aplikacij in je podlaga številnim sistemom za upravljanje vsebin, spletnim portalom ter drugim rešitvam v javnem in zasebnem sektorju. Zato opozarjajo, da bi zaradi njegove široke uporabe odkriti ranljivosti lahko pomembno vplivali tudi na centralni državni informacijsko-komunikacijski sistem, organizacije javnega sektorja in širše. V uradu organizacijam priporočajo takojšnjo namestitev ustreznih popravkov. Te so razvijalci jezika PHP danes že izdali. "Namestitev popravkov je edini ukrep, ki ranljivosti v celoti odpravi; začasni konfiguracijski ukrepi tveganje le zmanjšajo," poudarja urad. Posamezni varnostni ponudniki so danes poročali o prvih poskusih izkoriščanja, drugi tega pri svojih strankah niso zaznali, navajajo v uradu. Projekt PHP izkoriščanja ni potrdil, ranljivosti pa ob pripravi ocene še nista bili uvrščeni na seznam aktivno izkoriščanih ranljivosti ameriške zvezne agencije za kibernetsko varnost in varnost infrastrukture (CISA). "Navedbe o odtekli kodi za izkoriščanje niso neodvisno potrjene," so zapisali v uradu. Zavezanci po zakonu o informacijski varnosti morajo nemudoma začeti izvajati predpisane dodatne varnostne ukrepe in jih izvajati do preklica. Nemudoma namestiti ustrezne popravke Urad bo na podlagi tega zakona za zmanjšanje visoke ogroženosti ter preprečitev nastanka krize oziroma njeno obvladovanje izdal pisno odredbo z nujnimi ukrepi in z njo seznanil zavezance. Nadaljnje dogajanje bodo v uradu pozorno spremljali ter po potrebi sprejeli dodatne sorazmerne ukrepe in o njih po potrebi obvestil širšo javnost. Organizacijam, ki uporabljajo PHP ali programsko opremo z vgrajenim PHP, urad priporoča, da preverijo izpostavljenost svojih sistemov in nemudoma namestijo ustrezne popravke. Če posodobitev zagotavlja proizvajalec programske opreme, naj od njega zahtevajo rok za izdajo popravka, do takrat pa uvedejo začasne zaščitne ukrepe in omejijo izpostavljenost prizadete storitve iz interneta. Na odkriti ranljivosti so v uradu opozorili že popoldne. Uporabnikom in organizacijam, pri katerih takojšnja namestitev popravkov ni mogoča, so svetovali, naj ocenijo tveganje in po potrebi začasno omejijo dostop do izpostavljenih aplikacij oz. jih izolirajo od javnih omrežij ali uvedejo druge ustrezne zaščitne ukrepe. Motnje na Arnesovi mreži Z odkritimi ranljivostmi so bili med drugim seznanjeni tudi v Akademski in raziskovalni mreži Slovenije (Arnes). Posledično obstaja možnost, da bodo nekatere storitve Arnesa začasno nedosegljive, je ta javni zavod danes obvestil prek svoje spletne strani. Na odkriti ranljivosti je danes opozorila tudi ameriška Agencija za nacionalno varnost (NSA) in prav tako organizacije pozvala, naj nemudoma namestijo popravke ali pa ranljive sisteme izklopijo iz omrežja. Po poročanju francoske tiskovne agencije AFP je zaradi odkritih ranljivosti več vladnih agencij in organizacij v Franciji, Belgiji in na Nizozemskem začasno onemogočilo dostop do nekaterih spletnih strani.
- language
- slv
- published at
- 2026-10-21T20:18:19
- source
- primorske.si
- title
- Po odkritih ranljivostih visoka ogroženost kibernetske varnosti v Sloveniji
- url
- https://primorske.si/slovenija/po-odkritih-ranljivostih-visoka-ogrozenost-kibernetske-varnosti-v-sloveniji/
- omitted source count
- 8
- total source count
- 18