SI-CERT opozarja na WhatsApp prevaro z lažnim glasovanjem 26.10.2026
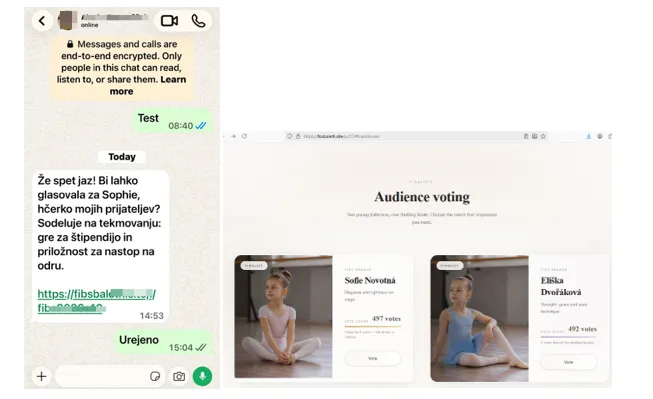
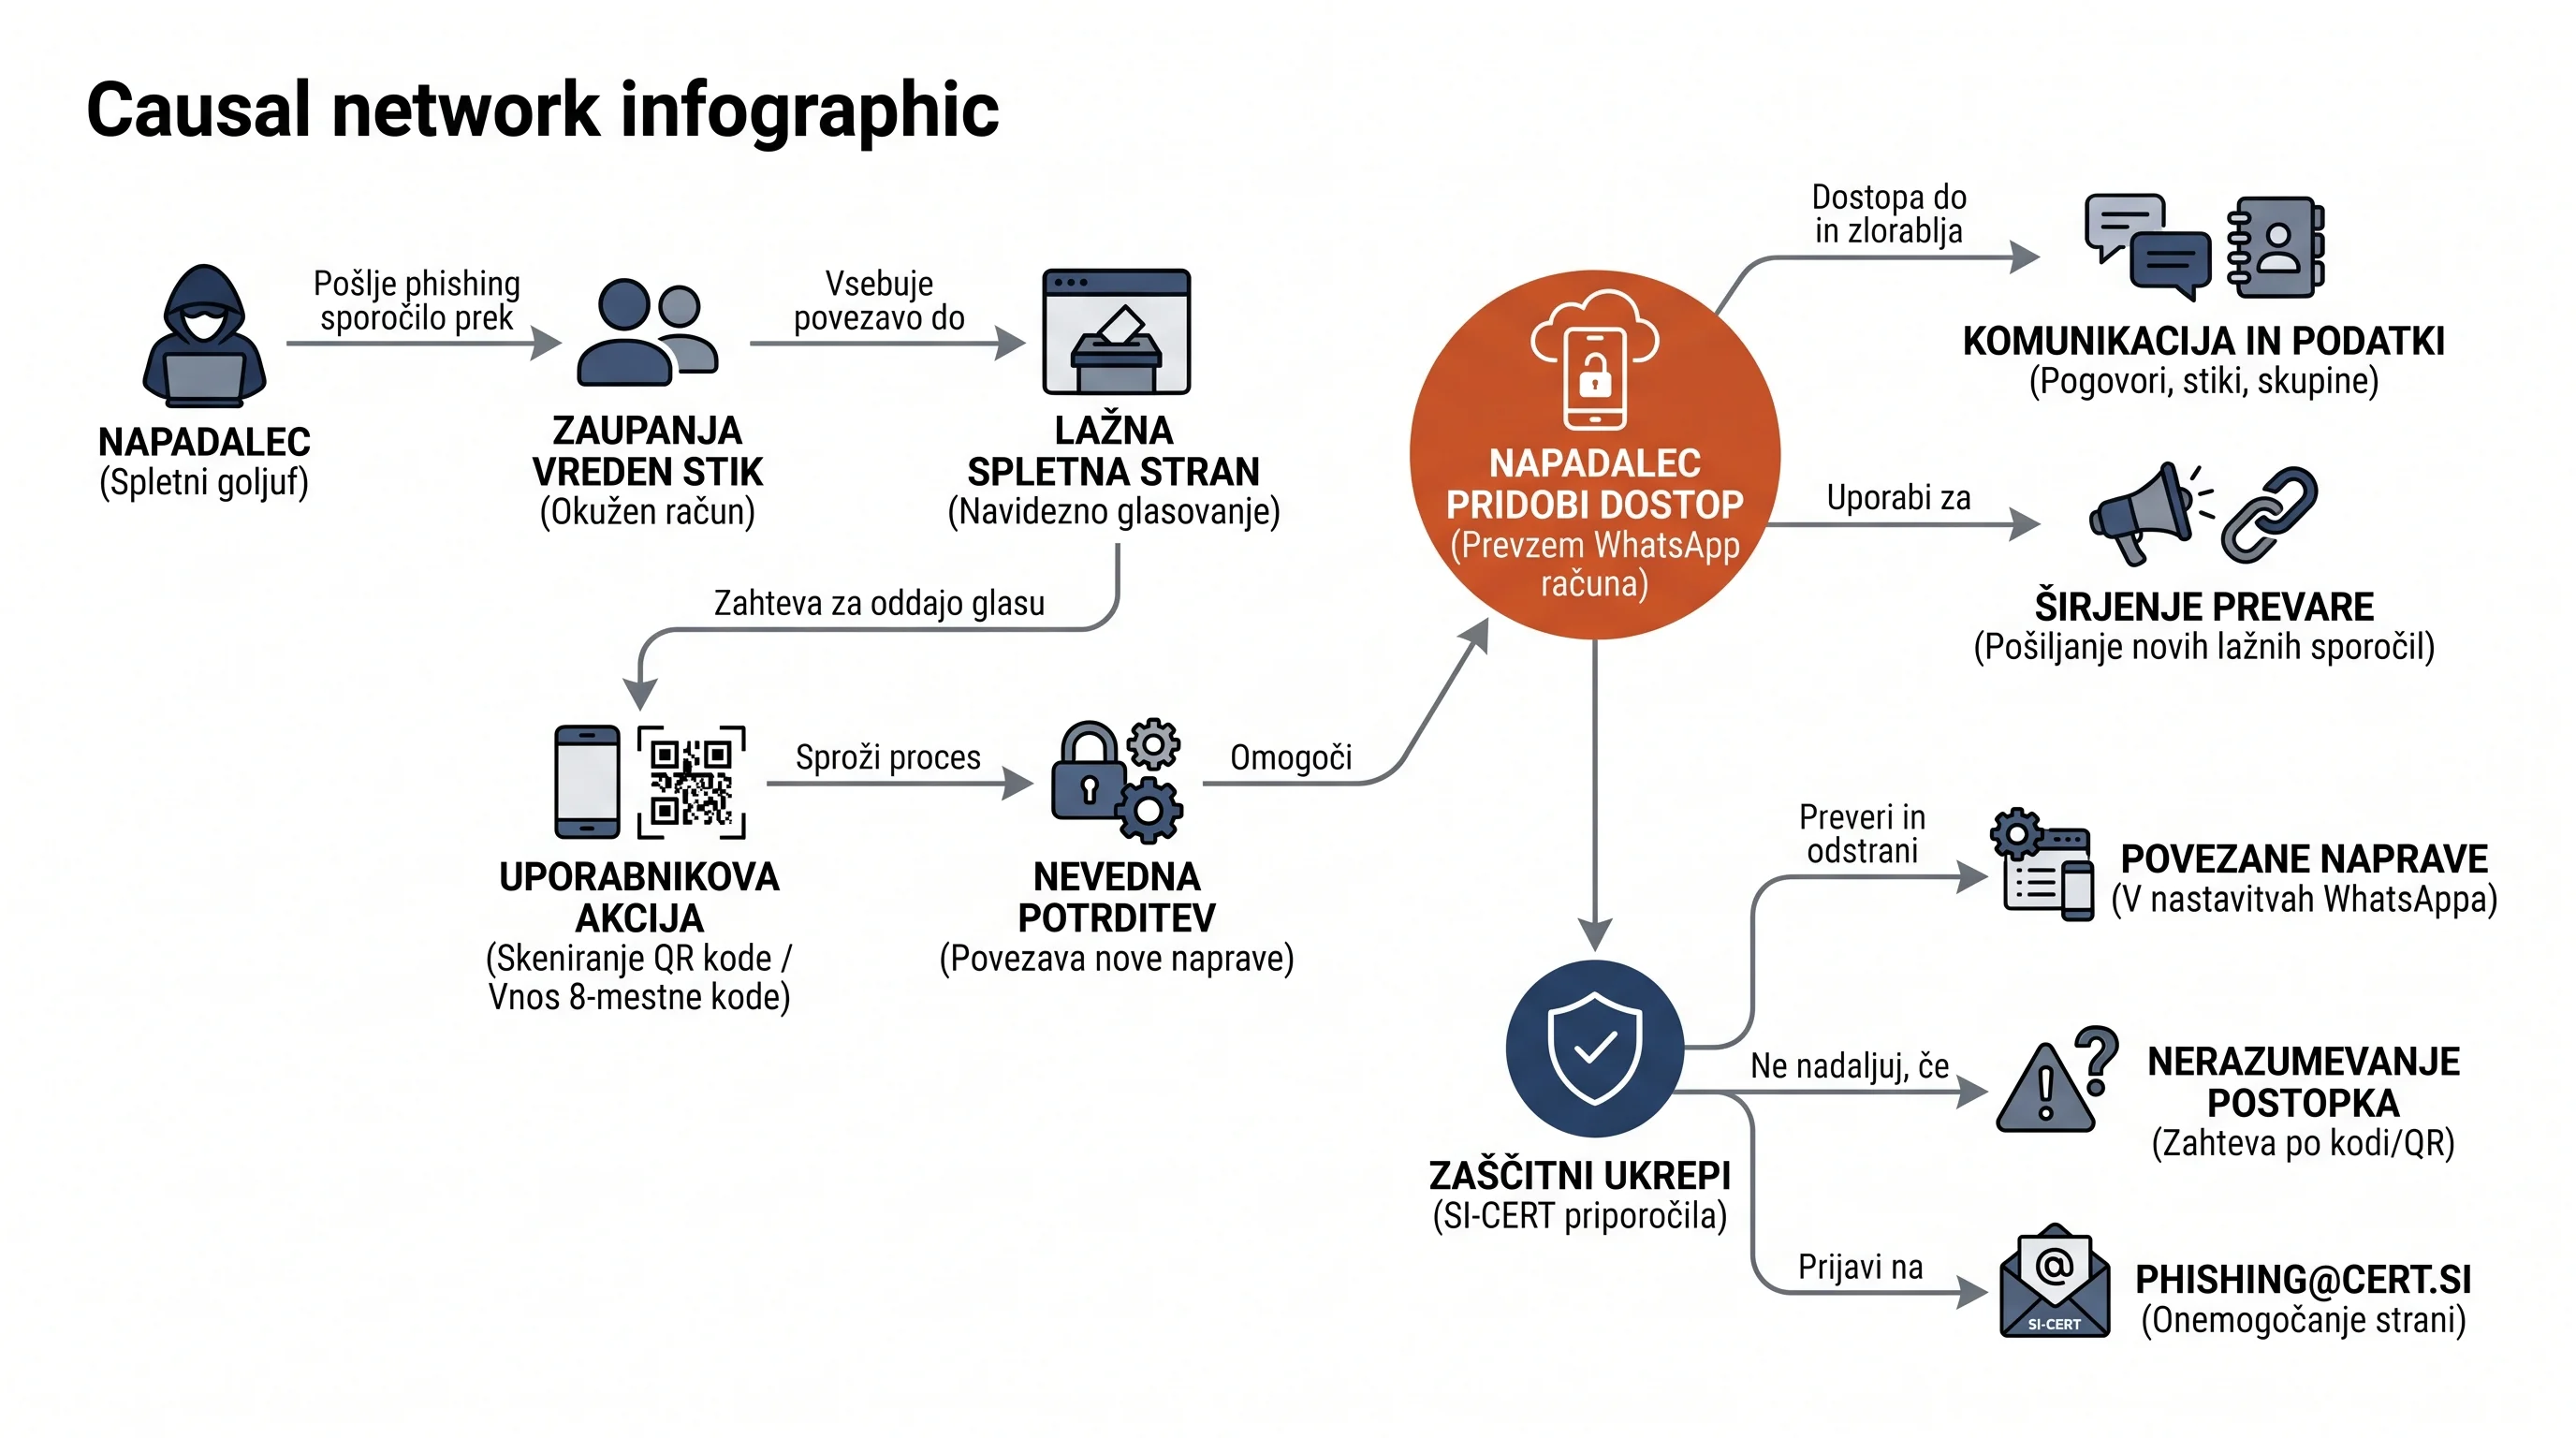
Nacionalni odzivni center za kibernetsko varnost SI-CERT svari pred novo spletno prevaro, ki cilja na uporabnike aplikacije WhatsApp. Napadalci zlorabljajo zaupanje uporabnikov tako, da jim pošljejo povezavo do lažnega spletnega glasovanja, ki jo navidezno posreduje znanec. Žrtve so zavedene, da za oddajo glasu skenirajo QR-kodo ali vnesejo kodo v aplikaciji, s čimer dejansko povežejo napravo napadalcev s svojim računom. Ko napadalci pridobijo dostop do računa, lahko prebirajo pogovore, dostopajo do stikov in v imenu žrtve širijo prevaro naprej. SI-CERT uporabnike poziva k previdnosti pri neznanih povezavah, rednem preverjanju povezanih naprav v nastavitvah aplikacije ter prijavi sumljivih sporočil na phishing@cert.si.
Infografika
Analiza trditev
| Trditev | Ključne razlike | STA | RTV Slovenija | 24ur | Delo | Mladina | N1 | Dnevnik | Večer | SiOL | Žurnal24 |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja. | Nekateri viri trditev jasno podpirajo, drugi le delno ali je ne omenjajo. | Ni omenjeno | Delno: Članek omenja zlorabo postopkov za povezovanje naprav v WhatsAppu. | Da: Članek navaja, da goljufi izkoriščajo legitimne postopke storitev. | Delno: Članek opisuje zlorabo legitimnega postopka povezovanja naprav. | Delno: Članek omenja, da naj uporabniki ne nadaljujejo, če ne razumejo postopka. | Da: Članek navaja zlorabo legitimnega postopka povezovanja naprav. | Da: Članek potrjuje izkoriščanje legitimnih postopkov storitev. | Da: Članek izrecno navaja izkoriščanje legitimnih postopkov storitev. | Delno: Članek omenja, da naj uporabniki ne nadaljujejo, če ne razumejo. | Da: Članek potrjuje izkoriščanje legitimnih postopkov in nerazumevanje. |
| Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika. | Le STA delno potrjuje; drugi viri jasno podpirajo trditev. | Delno: Članek omenja povezavo od znanca, a podrobnosti o glasovanju manjkajo. | Da: Članek potrjuje, da prevara poteka prek povezave od znanca. | Da: Članek navaja, da prevara vključuje povezavo do lažnega glasovanja. | Da: Članek potrjuje, da se prevara začne s povezavo od znanca. | Da: Članek potrjuje prevaro prek povezave od znanca za lažno glasovanje. | Da: Članek potrjuje povezavo do glasovanja od znanca. | Da: Članek navaja, da uporabnik prejme povezavo od znanca. | Da: Članek potrjuje, da se prevara začne s povezavo od znanca. | Da: Članek potrjuje, da se prevara začne s povezavo od znanca. | Da: Članek navaja, da uporabnik prejme povezavo od znanca. |
| Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah. | Večina virov trditev podpira; STA jo izpušča, Žurnal24 le delno. | Ni omenjeno | Da: Napadalec lahko pregleduje pretekle pogovore in kontaktira prijatelje. | Da: Članek potrjuje dostop do pogovorov, stikov in skupin. | Da: Članek navaja dostop do komunikacije, stikov in skupin. | Da: Napadalci dostopajo do pogovorov, stikov in skupin. | Da: Članek navaja dostop do klepetov, stikov in skupin. | Da: Članek potrjuje dostop do pogovorov, stikov in skupin. | Da: Članek navaja dostop do komunikacije, stikov in skupin. | Da: Napadalci dostopajo do pogovorov, stikov in skupin. | Delno: Članek omenja dostop do dela komunikacije, ne izpostavi stikov/skupin. |
| Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike. | Večina virov podpira; STA ne omenja, Dnevnik le delno (SI-CERT). | Ni omenjeno | Da: Članek izrecno svetuje prijavo na ta naslov in obvestitev stikov. | Da: Članek svetuje prijavo na phishing@cert.si in obveščanje stikov. | Da: Članek navaja prijavo na phishing@cert.si in obveščanje stikov. | Da: Članek svetuje prijavo na phishing@cert.si in obvestilo stikom. | Da: Članek svetuje prijavo na naslov in obveščanje stikov. | Delno: Članek svetuje prijavo na naslov SI-CERT in obvestitev stikov. | Da: Članek svetuje prijavo na phishing@cert.si in obvestitev stikov. | Da: Članek svetuje prijavo na phishing@cert.si in obvestilo stikov. | Da: Članek svetuje prijavo na phishing@cert.si in obvestilo stikom. |
| Za napad ni nujno razkriti gesla ali običajne prijavne kode. | Večina virov trditev podpira, trije pa je ne omenjajo. | Ni omenjeno | Delno: Članek opisuje vnos 8-mestne kode ali QR, ne klasičnega gesla. | Da: Članek izrecno navaja, da geslo ali prijavna koda nista potrebna. | Da: Članek izrecno navaja, da geslo ali prijavna koda nista potrebna. | Ni omenjeno | Da: Članek izrecno navaja, da ne gre za krajo gesla. | Da: Članek izrecno navaja, da ni nujno posredovati gesla ali kode. | Da: Članek potrjuje, da geslo ali prijavna koda nista nujna. | Ni omenjeno | Da: Članek izrecno navaja, da geslo ali prijavna koda nista potrebna. |
| SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa. | Vsi podpirajo; razlikujejo se le v poudarku (izrecno vs potrditveno). | Da: SI-CERT svari pred novo prevaro prek aplikacije Whatsapp. | Da: SI-CERT opozarja na novo obliko prevare prek WhatsAppa. | Da: Članek potrjuje opozorilo SI-CERT o novi prevari na WhatsAppu. | Da: SI-CERT v članku opozarja na novo prevaro prek WhatsAppa. | Da: SI-CERT opozarja na novo prevaro, ki poteka prek WhatsAppa. | Da: SI-CERT izrecno opozarja na to prevaro na WhatsAppu. | Da: Članek potrjuje opozorilo SI-CERT o novi prevari na WhatsAppu. | Da: Članek navaja opozorilo SI-CERT o prevari prek WhatsAppa. | Da: SI-CERT opozarja na novo prevaro prek aplikacije Whatsapp. | Da: Članek potrjuje opozorilo SI-CERT o novi prevari na WhatsAppu. |
| Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu. | Devetero virov potrjuje, STA pa edini ne omenja. | Ni omenjeno | Da: Članek navaja oba postopka za navidezno glasovanje. | Da: Članek natančno opisuje postopek s QR-kodo ali vnosom kode. | Da: Članek natančno opisuje postopek skeniranja ali vnosa kode. | Da: Članek navaja skeniranje QR-kode ali vnos telefonske in 8-mestne kode. | Da: Članek opisuje vnos kode ali skeniranje QR-kode. | Da: Članek natančno opisuje postopek s QR kodo ali vnosom kode. | Da: Članek opisuje postopek s QR kodo ali telefonsko in 8-mestno kodo. | Da: Članek navaja skeniranje QR kode ali vnos telefonske in 8-mestne kode. | Da: Članek dobesedno navaja ta postopek za oddajo glasu. |
| Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom. | Le STA molči, drugi podpirajo; razlika le v poudarku. | Ni omenjeno | Da: Uporabnik ne glasuje, temveč omogoči dostop do svojega računa. | Da: Članek pojasnjuje, da gre za povezavo naprave, ne za glasovanje. | Da: Članek pojasnjuje, da uporabnik dejansko poveže napadalčevo napravo. | Da: Uporabnik ne glasuje, temveč napadalcu omogoči dostop do računa. | Da: Članek pojasnjuje, da gre za povezovanje nove naprave. | Da: Članek pojasnjuje, da uporabnik s tem v račun spusti napadalca. | Da: Članek pojasnjuje, da gre za povezavo naprave, ne za glasovanje. | Da: Uporabnik ne glasuje, temveč napadalcu omogoči dostop do računa. | Da: Članek pojasnjuje, da gre za povezavo naprave, ne za glasovanje. |
| Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej. | Le STA ne omenja; vsi drugi podpirajo, a z različno podrobnostjo. | Ni omenjeno | Da: Napadalec v imenu žrtve kontaktira prijatelje in širi prevaro. | Da: Članek navaja, da napadalci pošiljajo sporočila in širijo prevaro. | Da: Članek potrjuje pošiljanje sporočil in širjenje prevare. | Da: Napadalci pošiljajo sporočila in širijo prevaro v imenu žrtve. | Da: Članek potrjuje pošiljanje sporočil v imenu žrtve. | Da: Članek navaja, da napadalci pošiljajo sporočila in širijo prevaro. | Da: Članek potrjuje pošiljanje sporočil in širjenje prevare. | Da: Napadalci pošiljajo sporočila in širijo prevaro naprej. | Da: Članek navaja, da lahko račun uporabljajo za nadaljnje prevare. |
| Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane. | Le STA ne omenja; N1 le preverjanje, drugi tudi odstranitev. | Ni omenjeno | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. | Da: Članek svetuje preverjanje in odstranitev v razdelku Povezane naprave. | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. | Da: Članek svetuje preverjanje razdelka Povezane naprave. | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. | Da: Članek svetuje preverjanje in odstranitev neznanih naprav. |
| WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur. | Le N1 potrjuje trditev; devet virov je ne omenja. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek potrjuje blokado in 24-urno trajanje. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
claims
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
key differences
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Le STA ne omenja; vsi drugi podpirajo, a z različno podrobnostjo.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Večina virov trditev podpira; STA jo izpušča, Žurnal24 le delno.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Le STA delno potrjuje; drugi viri jasno podpirajo trditev.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Vsi podpirajo; razlikujejo se le v poudarku (izrecno vs potrditveno).
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Nekateri viri trditev jasno podpirajo, drugi le delno ali je ne omenjajo.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Večina virov podpira; STA ne omenja, Dnevnik le delno (SI-CERT).
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Le STA molči, drugi podpirajo; razlika le v poudarku.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Le STA ne omenja; N1 le preverjanje, drugi tudi odstranitev.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Le N1 potrjuje trditev; devet virov je ne omenja.
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Večina virov trditev podpira, trije pa je ne omenjajo.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Devetero virov potrjuje, STA pa edini ne omenja.
source analyses
- 24ur
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Članek navaja, da napadalci pošiljajo sporočila in širijo prevaro.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Članek potrjuje dostop do pogovorov, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek navaja, da prevara vključuje povezavo do lažnega glasovanja.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: Članek potrjuje opozorilo SI-CERT o novi prevari na WhatsAppu.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Da: Članek navaja, da goljufi izkoriščajo legitimne postopke storitev.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek svetuje prijavo na phishing@cert.si in obveščanje stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Članek pojasnjuje, da gre za povezavo naprave, ne za glasovanje.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev v razdelku Povezane naprave.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Da: Članek izrecno navaja, da geslo ali prijavna koda nista potrebna.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek natančno opisuje postopek s QR-kodo ali vnosom kode.
- Delo
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Članek potrjuje pošiljanje sporočil in širjenje prevare.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Članek navaja dostop do komunikacije, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek potrjuje, da se prevara začne s povezavo od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: SI-CERT v članku opozarja na novo prevaro prek WhatsAppa.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Delno: Članek opisuje zlorabo legitimnega postopka povezovanja naprav.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek navaja prijavo na phishing@cert.si in obveščanje stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Članek pojasnjuje, da uporabnik dejansko poveže napadalčevo napravo.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Da: Članek izrecno navaja, da geslo ali prijavna koda nista potrebna.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek natančno opisuje postopek skeniranja ali vnosa kode.
- Dnevnik
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Članek navaja, da napadalci pošiljajo sporočila in širijo prevaro.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Članek potrjuje dostop do pogovorov, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek navaja, da uporabnik prejme povezavo od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: Članek potrjuje opozorilo SI-CERT o novi prevari na WhatsAppu.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Da: Članek potrjuje izkoriščanje legitimnih postopkov storitev.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Delno: Članek svetuje prijavo na naslov SI-CERT in obvestitev stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Članek pojasnjuje, da uporabnik s tem v račun spusti napadalca.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Da: Članek izrecno navaja, da ni nujno posredovati gesla ali kode.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek natančno opisuje postopek s QR kodo ali vnosom kode.
- Mladina
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Napadalci pošiljajo sporočila in širijo prevaro v imenu žrtve.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Napadalci dostopajo do pogovorov, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek potrjuje prevaro prek povezave od znanca za lažno glasovanje.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: SI-CERT opozarja na novo prevaro, ki poteka prek WhatsAppa.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Delno: Članek omenja, da naj uporabniki ne nadaljujejo, če ne razumejo postopka.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek svetuje prijavo na phishing@cert.si in obvestilo stikom.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Uporabnik ne glasuje, temveč napadalcu omogoči dostop do računa.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Ni omenjeno
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek navaja skeniranje QR-kode ali vnos telefonske in 8-mestne kode.
- N1
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Članek potrjuje pošiljanje sporočil v imenu žrtve.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Članek navaja dostop do klepetov, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek potrjuje povezavo do glasovanja od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: SI-CERT izrecno opozarja na to prevaro na WhatsAppu.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Da: Članek navaja zlorabo legitimnega postopka povezovanja naprav.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek svetuje prijavo na naslov in obveščanje stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Članek pojasnjuje, da gre za povezovanje nove naprave.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje razdelka Povezane naprave.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Da: Članek potrjuje blokado in 24-urno trajanje.
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Da: Članek izrecno navaja, da ne gre za krajo gesla.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek opisuje vnos kode ali skeniranje QR-kode.
- RTV Slovenija
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Napadalec v imenu žrtve kontaktira prijatelje in širi prevaro.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Napadalec lahko pregleduje pretekle pogovore in kontaktira prijatelje.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek potrjuje, da prevara poteka prek povezave od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: SI-CERT opozarja na novo obliko prevare prek WhatsAppa.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Delno: Članek omenja zlorabo postopkov za povezovanje naprav v WhatsAppu.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek izrecno svetuje prijavo na ta naslov in obvestitev stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Uporabnik ne glasuje, temveč omogoči dostop do svojega računa.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Delno: Članek opisuje vnos 8-mestne kode ali QR, ne klasičnega gesla.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek navaja oba postopka za navidezno glasovanje.
- STA
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Ni omenjeno
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Ni omenjeno
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Delno: Članek omenja povezavo od znanca, a podrobnosti o glasovanju manjkajo.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: SI-CERT svari pred novo prevaro prek aplikacije Whatsapp.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Ni omenjeno
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Ni omenjeno
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Ni omenjeno
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Ni omenjeno
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Ni omenjeno
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Ni omenjeno
- SiOL
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Napadalci pošiljajo sporočila in širijo prevaro naprej.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Napadalci dostopajo do pogovorov, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek potrjuje, da se prevara začne s povezavo od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: SI-CERT opozarja na novo prevaro prek aplikacije Whatsapp.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Delno: Članek omenja, da naj uporabniki ne nadaljujejo, če ne razumejo.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek svetuje prijavo na phishing@cert.si in obvestilo stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Uporabnik ne glasuje, temveč napadalcu omogoči dostop do računa.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Ni omenjeno
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek navaja skeniranje QR kode ali vnos telefonske in 8-mestne kode.
- Večer
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Članek potrjuje pošiljanje sporočil in širjenje prevare.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Da: Članek navaja dostop do komunikacije, stikov in skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek potrjuje, da se prevara začne s povezavo od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: Članek navaja opozorilo SI-CERT o prevari prek WhatsAppa.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Da: Članek izrecno navaja izkoriščanje legitimnih postopkov storitev.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek svetuje prijavo na phishing@cert.si in obvestitev stikov.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Članek pojasnjuje, da gre za povezavo naprave, ne za glasovanje.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Da: Članek potrjuje, da geslo ali prijavna koda nista nujna.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek opisuje postopek s QR kodo ali telefonsko in 8-mestno kodo.
- Žurnal24
- Napadalci lahko v imenu žrtve pošiljajo sporočila in povezave do prevare širijo naprej.
- Da: Članek navaja, da lahko račun uporabljajo za nadaljnje prevare.
- Napadalci tako pridobijo dostop do dela pogovorov ter informacij o stikih in skupinah.
- Delno: Članek omenja dostop do dela komunikacije, ne izpostavi stikov/skupin.
- Prevara se začne s povezavo do lažnega spletnega glasovanja, pogosto poslano od znanca ali zaupanja vrednega stika.
- Da: Članek navaja, da uporabnik prejme povezavo od znanca.
- SI-CERT opozarja na novo prevaro, ki se širi prek WhatsAppa.
- Da: Članek potrjuje opozorilo SI-CERT o novi prevari na WhatsAppu.
- Spletni goljufi izkoriščajo legitimne postopke storitev in nerazumevanje njihovega delovanja.
- Da: Članek potrjuje izkoriščanje legitimnih postopkov in nerazumevanje.
- Sum zlorabe naj uporabniki prijavijo na phishing@cert.si ter o njej obvestijo svoje stike.
- Da: Članek svetuje prijavo na phishing@cert.si in obvestilo stikom.
- Uporabnik s tem ne odda glasu, temveč lahko potrdi povezavo napadalčeve naprave s svojim računom.
- Da: Članek pojasnjuje, da gre za povezavo naprave, ne za glasovanje.
- Uporabniki naj v razdelku Povezane naprave preverijo seznam naprav in odstranijo vse neznane.
- Da: Članek svetuje preverjanje in odstranitev neznanih naprav.
- WhatsApp lahko zaradi množičnega pošiljanja prevar račun začasno blokira, običajno za približno 24 ur.
- Ni omenjeno
- Za napad ni nujno razkriti gesla ali običajne prijavne kode.
- Da: Članek izrecno navaja, da geslo ali prijavna koda nista potrebna.
- Za navidezno oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko in osemmestno kodo v WhatsAppu.
- Da: Članek dobesedno navaja ta postopek za oddajo glasu.
Analiza sentimenta
| Entiteta | Ključne razlike | STA | RTV Slovenija | 24ur | Delo | Mladina | N1 | Dnevnik | Večer | SiOL | Žurnal24 |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Nacionalni odzivni center za kibernetsko varnost | Nekateri viri dodajajo pozitiven poudarek zaščitnih nasvetov, drugi le nevtralno poročajo. | Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja | Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja | Nevtralno: omenjen kot ustanova, ki opozarja, brez vrednotenja. | Pozitivno: predstavljen kot vir opozoril in zaščitnih nasvetov za uporabnike. | Pozitivno: omenjen kot vir opozoril in nasvetov za zaščito uporabnikov. | Pozitivno: predstavljen kot vir opozoril in zaščitnih nasvetov. | Nevtralno: informativno omenjen kot ustanova, ki svetuje previdnost | Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja | Pozitivno: omenjen kot vir opozoril in zaščitnih nasvetov za uporabnike. | Nevtralno: omenjen kot institucija, ki pojasnjuje prevaro, brez vrednotenja. |
| SI-CERT | Nekateri viri le nevtralno citirajo, drugi poudarjajo zaščitniško vlogo. | Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja | Nevtralno: citiran kot vir opozoril in nasvetov, brez vrednotenja | Pozitivno: avtor navaja, da opozarja in pomaga pri zaščiti uporabnikov. | Pozitivno: avtor navaja njegova opozorila in nasvete kot koristne za zaščito uporabnikov. | Pozitivno: avtor navaja njihova opozorila in poziva k prijavi, kar jih prikaže kot zaščitniške. | Pozitivno: avtor navaja njihova opozorila in nasvete kot verodostojne. | Nevtralno: citiran s strokovnimi nasveti, brez meta-vrednotenja | Nevtralno: citiran kot opozarjalec, brez eksplicitne pohvale ali kritike | Pozitivno: avtor navaja njihova opozorila in pozive k previdnosti kot koristne. | Pozitivno: avtor predstavi SI-CERT kot vir opozoril in zaščite uporabnikov. |
| Le N1 izpostavi hitro zaznavo in blokiranje zlorab; drugi le nevtralno. | Nevtralno: omenjen kot kanal prenosa povezave, brez vrednotenja | Nevtralno: omenjen kot kanal prevare in aplikacija, brez vrednotenja | Nevtralno: opisan kot aplikacija, katere ranljivost se izkorišča, brez vrednotenja. | Nevtralno: omenjen kot aplikacija, prek katere poteka prevara, brez vrednotenja. | Nevtralno: omenjen kot aplikacija, prek katere poteka prevara, brez vrednotenja. | Nevtralno: opisan kot platforma, ki omogoča zlorabo, a tudi hitro zazna in blokira. | Nevtralno: omenjen kot aplikacija, ki jo goljufi zlorabljajo | Nevtralno: opisan kot platforma, na kateri poteka prevara, brez vrednotenja | Nevtralno: omenjen kot aplikacija, prek katere se širi prevara, brez vrednotenja. | Nevtralno: omenjen kot storitev, katere ranljivost se izkorišča, brez vrednotenja. | |
| spletni goljufi | Ni razlik: vsi viri enotno negativno, le poudarki se razlikujejo. | Negativno: avtor jih implicitno označi kot storilce nove oblike prevare | Negativno: avtor jih opisuje kot napadalce, ki izvajajo prevaro | Negativno: avtor jih opisuje kot tiste, ki izkoriščajo legitimne postopke. | Negativno: opisani kot tisti, ki zavedejo uporabnike in širijo prevare. | Negativno: opisani kot napadalci, ki izvajajo prevaro in zlorabljajo zaupanje. | Negativno: izkoriščajo prevaro in zlorabljajo zaupanje za dostop do računov. | Negativno: avtor jih opisuje kot tiste, ki poskušajo prevarati uporabnike | Negativno: avtor jih opisuje kot tiste, ki izkoriščajo legitimne postopke | Negativno: opisani kot napadalci, ki pod pretvezo glasovanja kradejo dostop. | Negativno: avtor jih opisuje kot tiste, ki izkoriščajo legitimne postopke za prevare. |
| uporabniki WhatsAppa | Ni bistvenih razlik; vsi poročajo nevtralno, le poudarki se razlikujejo. | Nevtralno: omenjeni kot prejemniki povezav, brez vrednotenja | Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja | Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja. | Nevtralno: omenjeni kot potencialne tarče prevar, brez vrednotenja. | Nevtralno: naslovljeni s pozivom k previdnosti, brez vrednotenja njih samih. | Nevtralno: omenjeni kot tarče prevare brez vrednotenja. | Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja | Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja | Nevtralno: omenjeni kot potencialne žrtve, ki jih pozivajo k previdnosti. | Nevtralno: omenjeni kot tarče prevare in prejemniki nasvetov, brez vrednotenja. |
| znanci in drugi zaupanja vredni stiki | N1 edini omenja lažna sporočila; SiOL poudari zaupanje uporabnikov. | Nevtralno: omenjeni kot vir povezav, brez vrednotenja | Nevtralno: omenjeni kot vir povezav, brez vrednotenja | Nevtralno: omenjeni kot vir povezav, brez vrednotenja. | Nevtralno: omenjeni kot vir sporočil, brez vrednotenja. | Nevtralno: omenjeni kot vir povezav, brez vrednotenja. | Nevtralno: omenjeni kot vir lažnih sporočil zaradi vdora. | Nevtralno: omenjeni kot vir povezav, brez vrednotenja | Nevtralno: omenjeni kot vir povezav, brez vrednotenja | Nevtralno: omenjeni kot vir povezav, ki jim uporabniki zaupajo. | Nevtralno: omenjeni kot vir povezav, brez vrednotenja. |
| kibernetski napadalci | Večinoma negativno; STA jih ne omenja, drugi poudarjajo krajo dostopa. | Ni omenjeno | Negativno: avtor jih opisuje kot tiste, ki širijo prevaro in zlorabljajo račune | Negativno: avtor jih prikazuje kot tiste, ki zlorabljajo zaupanje in kradejo dostop. | Negativno: opisani kot tisti, ki nadzorujejo naprave in zlorabljajo račune. | Negativno: omenjeni kot tisti, ki pod pretvezo glasovanja pridobijo dostop do računov. | Negativno: vdrejo v račune in upravljajo z žrtvinim računom. | Negativno: opisani kot tisti, ki pridobijo dostop in širijo prevare | Negativno: avtor jih opisuje kot tiste, ki zlorabljajo zaupanje in kradejo dostop | Negativno: prikazani kot tisti, ki nadzorujejo naprave in zlorabljajo račune. | Negativno: opisani kot tisti, ki zvabijo uporabnike in pridobijo dostop do računov. |
| žrtve prevar | Večinoma nevtralno; dva vira jih sploh ne omenita. | Ni omenjeno | Nevtralno: omenjene kot tisti, ki so pripravljeni do dejanj, brez vrednotenja | Nevtralno: omenjene kot tiste, katerih račun je zlorabljen, brez vrednotenja. | Nevtralno: omenjene v kontekstu, da jim ni treba razkriti gesla, brez vrednotenja. | Nevtralno: omenjene kot tisti, katerih račun je lahko zlorabljen, brez vrednotenja. | Nevtralno: omenjene kot tisti, ki izgubijo dostop do računa. | Nevtralno: omenjene v opisu posledic, brez meta-vrednotenja | Nevtralno: omenjene kot tiste, katerih račun je zlorabljen, brez vrednotenja | Nevtralno: omenjene v kontekstu zlorabe računa in nadaljnjega širjenja. | Ni omenjeno |
| Varni na internetu | Le Delo jo omenja, in sicer nevtralno kot vir dodatnih informacij. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjena kot spletna stran z dodatnimi informacijami. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
entities
- Nacionalni odzivni center za kibernetsko varnost
- SI-CERT
- spletni goljufi
- uporabniki WhatsAppa
- znanci in drugi zaupanja vredni stiki
- kibernetski napadalci
- žrtve prevar
- Varni na internetu
key differences
- Nacionalni odzivni center za kibernetsko varnost
- Nekateri viri dodajajo pozitiven poudarek zaščitnih nasvetov, drugi le nevtralno poročajo.
- SI-CERT
- Nekateri viri le nevtralno citirajo, drugi poudarjajo zaščitniško vlogo.
- Varni na internetu
- Le Delo jo omenja, in sicer nevtralno kot vir dodatnih informacij.
- Le N1 izpostavi hitro zaznavo in blokiranje zlorab; drugi le nevtralno.
- kibernetski napadalci
- Večinoma negativno; STA jih ne omenja, drugi poudarjajo krajo dostopa.
- spletni goljufi
- Ni razlik: vsi viri enotno negativno, le poudarki se razlikujejo.
- uporabniki WhatsAppa
- Ni bistvenih razlik; vsi poročajo nevtralno, le poudarki se razlikujejo.
- znanci in drugi zaupanja vredni stiki
- N1 edini omenja lažna sporočila; SiOL poudari zaupanje uporabnikov.
- žrtve prevar
- Večinoma nevtralno; dva vira jih sploh ne omenita.
source analyses
- 24ur
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: omenjen kot ustanova, ki opozarja, brez vrednotenja.
- SI-CERT
- Pozitivno: avtor navaja, da opozarja in pomaga pri zaščiti uporabnikov.
- Varni na internetu
- Ni omenjeno
- Nevtralno: opisan kot aplikacija, katere ranljivost se izkorišča, brez vrednotenja.
- kibernetski napadalci
- Negativno: avtor jih prikazuje kot tiste, ki zlorabljajo zaupanje in kradejo dostop.
- spletni goljufi
- Negativno: avtor jih opisuje kot tiste, ki izkoriščajo legitimne postopke.
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja.
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja.
- žrtve prevar
- Nevtralno: omenjene kot tiste, katerih račun je zlorabljen, brez vrednotenja.
- Delo
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: predstavljen kot vir opozoril in zaščitnih nasvetov za uporabnike.
- SI-CERT
- Pozitivno: avtor navaja njegova opozorila in nasvete kot koristne za zaščito uporabnikov.
- Varni na internetu
- Nevtralno: omenjena kot spletna stran z dodatnimi informacijami.
- Nevtralno: omenjen kot aplikacija, prek katere poteka prevara, brez vrednotenja.
- kibernetski napadalci
- Negativno: opisani kot tisti, ki nadzorujejo naprave in zlorabljajo račune.
- spletni goljufi
- Negativno: opisani kot tisti, ki zavedejo uporabnike in širijo prevare.
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot potencialne tarče prevar, brez vrednotenja.
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir sporočil, brez vrednotenja.
- žrtve prevar
- Nevtralno: omenjene v kontekstu, da jim ni treba razkriti gesla, brez vrednotenja.
- Dnevnik
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: informativno omenjen kot ustanova, ki svetuje previdnost
- SI-CERT
- Nevtralno: citiran s strokovnimi nasveti, brez meta-vrednotenja
- Varni na internetu
- Ni omenjeno
- Nevtralno: omenjen kot aplikacija, ki jo goljufi zlorabljajo
- kibernetski napadalci
- Negativno: opisani kot tisti, ki pridobijo dostop in širijo prevare
- spletni goljufi
- Negativno: avtor jih opisuje kot tiste, ki poskušajo prevarati uporabnike
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja
- žrtve prevar
- Nevtralno: omenjene v opisu posledic, brez meta-vrednotenja
- Mladina
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: omenjen kot vir opozoril in nasvetov za zaščito uporabnikov.
- SI-CERT
- Pozitivno: avtor navaja njihova opozorila in poziva k prijavi, kar jih prikaže kot zaščitniške.
- Varni na internetu
- Ni omenjeno
- Nevtralno: omenjen kot aplikacija, prek katere poteka prevara, brez vrednotenja.
- kibernetski napadalci
- Negativno: omenjeni kot tisti, ki pod pretvezo glasovanja pridobijo dostop do računov.
- spletni goljufi
- Negativno: opisani kot napadalci, ki izvajajo prevaro in zlorabljajo zaupanje.
- uporabniki WhatsAppa
- Nevtralno: naslovljeni s pozivom k previdnosti, brez vrednotenja njih samih.
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja.
- žrtve prevar
- Nevtralno: omenjene kot tisti, katerih račun je lahko zlorabljen, brez vrednotenja.
- N1
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: predstavljen kot vir opozoril in zaščitnih nasvetov.
- SI-CERT
- Pozitivno: avtor navaja njihova opozorila in nasvete kot verodostojne.
- Varni na internetu
- Ni omenjeno
- Nevtralno: opisan kot platforma, ki omogoča zlorabo, a tudi hitro zazna in blokira.
- kibernetski napadalci
- Negativno: vdrejo v račune in upravljajo z žrtvinim računom.
- spletni goljufi
- Negativno: izkoriščajo prevaro in zlorabljajo zaupanje za dostop do računov.
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot tarče prevare brez vrednotenja.
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir lažnih sporočil zaradi vdora.
- žrtve prevar
- Nevtralno: omenjene kot tisti, ki izgubijo dostop do računa.
- RTV Slovenija
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja
- SI-CERT
- Nevtralno: citiran kot vir opozoril in nasvetov, brez vrednotenja
- Varni na internetu
- Ni omenjeno
- Nevtralno: omenjen kot kanal prevare in aplikacija, brez vrednotenja
- kibernetski napadalci
- Negativno: avtor jih opisuje kot tiste, ki širijo prevaro in zlorabljajo račune
- spletni goljufi
- Negativno: avtor jih opisuje kot napadalce, ki izvajajo prevaro
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja
- žrtve prevar
- Nevtralno: omenjene kot tisti, ki so pripravljeni do dejanj, brez vrednotenja
- STA
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja
- SI-CERT
- Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja
- Varni na internetu
- Ni omenjeno
- Nevtralno: omenjen kot kanal prenosa povezave, brez vrednotenja
- kibernetski napadalci
- Ni omenjeno
- spletni goljufi
- Negativno: avtor jih implicitno označi kot storilce nove oblike prevare
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot prejemniki povezav, brez vrednotenja
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja
- žrtve prevar
- Ni omenjeno
- SiOL
- Nacionalni odzivni center za kibernetsko varnost
- Pozitivno: omenjen kot vir opozoril in zaščitnih nasvetov za uporabnike.
- SI-CERT
- Pozitivno: avtor navaja njihova opozorila in pozive k previdnosti kot koristne.
- Varni na internetu
- Ni omenjeno
- Nevtralno: omenjen kot aplikacija, prek katere se širi prevara, brez vrednotenja.
- kibernetski napadalci
- Negativno: prikazani kot tisti, ki nadzorujejo naprave in zlorabljajo račune.
- spletni goljufi
- Negativno: opisani kot napadalci, ki pod pretvezo glasovanja kradejo dostop.
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot potencialne žrtve, ki jih pozivajo k previdnosti.
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, ki jim uporabniki zaupajo.
- žrtve prevar
- Nevtralno: omenjene v kontekstu zlorabe računa in nadaljnjega širjenja.
- Večer
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: omenjen kot vir opozorila, brez meta-vrednotenja
- SI-CERT
- Nevtralno: citiran kot opozarjalec, brez eksplicitne pohvale ali kritike
- Varni na internetu
- Ni omenjeno
- Nevtralno: opisan kot platforma, na kateri poteka prevara, brez vrednotenja
- kibernetski napadalci
- Negativno: avtor jih opisuje kot tiste, ki zlorabljajo zaupanje in kradejo dostop
- spletni goljufi
- Negativno: avtor jih opisuje kot tiste, ki izkoriščajo legitimne postopke
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot potencialne žrtve, brez vrednotenja
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja
- žrtve prevar
- Nevtralno: omenjene kot tiste, katerih račun je zlorabljen, brez vrednotenja
- Žurnal24
- Nacionalni odzivni center za kibernetsko varnost
- Nevtralno: omenjen kot institucija, ki pojasnjuje prevaro, brez vrednotenja.
- SI-CERT
- Pozitivno: avtor predstavi SI-CERT kot vir opozoril in zaščite uporabnikov.
- Varni na internetu
- Ni omenjeno
- Nevtralno: omenjen kot storitev, katere ranljivost se izkorišča, brez vrednotenja.
- kibernetski napadalci
- Negativno: opisani kot tisti, ki zvabijo uporabnike in pridobijo dostop do računov.
- spletni goljufi
- Negativno: avtor jih opisuje kot tiste, ki izkoriščajo legitimne postopke za prevare.
- uporabniki WhatsAppa
- Nevtralno: omenjeni kot tarče prevare in prejemniki nasvetov, brez vrednotenja.
- znanci in drugi zaupanja vredni stiki
- Nevtralno: omenjeni kot vir povezav, brez vrednotenja.
- žrtve prevar
- Ni omenjeno
Scenariji
- scenarios
- description
- Podjetje Meta po pritiskih varnostnih organov, kot je SI-CERT, v aplikacijo WhatsApp vgradi dodatno opozorilno okno, ki uporabnika izrecno opozori, da s potrditvijo povezuje napravo tretje osebe. To znatno zmanjša uspešnost tovrstnih ribiških napadov.
- plausibility
- realistic
- time horizon
- mid
- title
- Meta uvede varnostno opozorilo pri povezovanju naprav
- valence
- positive
- description
- Zaradi intenzivnega osveščanja javnosti s strani SI-CERT in medijev se število uspešnih vdorov v račune WhatsApp v Sloveniji zmanjša, saj uporabniki postanejo bolj nezaupljivi do spletnih glasovanj.
- plausibility
- realistic
- time horizon
- short
- title
- Val tovrstnih prevar se po enem mesecu umiri
- valence
- neutral
- description
- Napadalci s pomočjo avtomatiziranih orodij razširijo obseg prevar, kar vodi do množičnih blokad računov WhatsApp s strani sistema, s čimer nastane znatna motnja v komunikaciji med slovenskimi uporabniki.
- plausibility
- realistic
- time horizon
- short
- title
- Povečanje števila zlorab zaradi avtomatizacije napadov
- valence
- negative
- description
- Slovenski razvijalci v sodelovanju s SI-CERT razvijejo aplikacijo ali vtičnik, ki uporabnikom omogoča hitro preverjanje sumljivih povezav in avtomatično zaznavanje nepooblaščenih povezanih naprav v WhatsAppu.
- plausibility
- plausible
- time horizon
- mid
- title
- Razvoj specializiranega orodja za preverjanje varnosti računov
- valence
- positive
- description
- Zaradi povečane varnostne ozaveščenosti uporabnikov WhatsAppa se kriminalne skupine preusmerijo na podobne prevare na platformah, kot sta Viber ali Telegram, kar ohranja raven kibernetske grožnje v Sloveniji nespremenjeno.
- plausibility
- plausible
- time horizon
- long
- title
- Preusmeritev goljufov na druge platforme za sporočanje
- valence
- neutral
- description
- Po pridobitvi dostopa do računov napadalci namesto zgolj širjenja prevare začnejo pošiljati lažne prošnje za denarno pomoč stikom žrtev, kar povzroči neposredno finančno škodo slovenskim uporabnikom.
- plausibility
- plausible
- time horizon
- mid
- title
- Napadalci zlorabijo ukradene račune za finančne goljufije
- valence
- negative
- description
- Interpol in Europol na podlagi podatkov, ki jih zbere SI-CERT, uspešno identificirata in onemogočita mednarodno kriminalno mrežo, ki stoji za temi kampanjami, kar dolgoročno zmanjša število tovrstnih napadov.
- plausibility
- speculative
- time horizon
- long
- title
- Mednarodna preiskava privede do aretacije mreže goljufov
- valence
- positive
- description
- Meta se zaradi globalnega porasta tovrstnih zlorab odloči, da bo dvostopenjsko preverjanje (2FA) postalo obvezno za vse uporabnike WhatsAppa, kar spremeni način uporabe aplikacije za vse slovenske uporabnike.
- plausibility
- speculative
- time horizon
- long
- title
- WhatsApp uvede obvezno dvostopenjsko preverjanje za vse uporabnike
- valence
- neutral
- description
- Kriminalne združbe razvijejo naprednejšo tehniko, ki jim omogoča ne le povezavo naprave, temveč tudi krajo varnostnih kod, kar povzroči popolno izgubo nadzora nad računi tudi pri uporabnikih z vklopljenim 2FA.
- plausibility
- speculative
- time horizon
- long
- title
- Napadalci razvijejo metodo za obvod 2FA preko WhatsAppa
- valence
- negative
Viri
- articles
- article order
- 9
- body
- Ljubljana, 26. oktobra (STA) V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT opozarjajo na novo obliko spletne prevare. Ta se začne s povezavo, ki jo uporabnik prejme preko aplikacije Whatsapp, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, ki ...
- language
- slv
- published at
- 2026-10-26T08:48:08
- source
- STA
- title
- Opozorila pred novo obliko goljufije z glasovanjem prek Whatsappa
- url
- https://www.sta.si/3614966/
- article order
- 8
- body
- Pri SI-CERT zato uporabnike pozivajo k previdnosti pri povezavah do spletnih glasovanj V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT opozarjajo na novo obliko spletne prevare, pri kateri napadalci pod pretvezo spletnega glasovanja žrtve pripravijo do tega, da jim nevede omogočijo dostop do svojega računa Whatsapp. Prevara se začne s povezavo, ki jo uporabnik prejme preko aplikacije Whatsapp, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. "Zadeva se začne s precej prijaznim pozivom vašega prijatelja, da sodelujte pri nekem glasovanju, da podprete njegovega otroka v nekem tekmovanju, vse kar morate storiti pa je, da skenirate QR kodo ali vnesete osem mestno številko v vaš Whatsapp račun," je za Radio Slovenija pojasnila Jasmina Mešič iz CI-CERT-a. Za oddajo glasu mora uporabnik skenirati kodo QR, ali pa vpisati svojo telefonsko številko in v Whatsappu vnesti prikazano 8-mestno kodo. Kot poudarjajo v SI-CERT, uporabnik s tem v resnici ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa Whatsapp. "To pomeni, da neznanec s svojo napravo, ko je enkrat dodan v vaš Whatsapp račun, lahko pregleduje vse vaše pretekle pogovore in tudi v vašem imenu kontaktira vaše prijatelje, in na takšen način naprej širi to prevaro," je še dejala Mešič, ki svetuje, da je treba takoj preveriti, katere naprave so povezane z vašim računom. Nemudoma je treba odstraniti vse, ki jih ne poznate, svetuje. Tako se po navedbah SI-CERT-a prevara uspešno širi naprej, saj povezave do lažnega glasovanja prejmejo vedno novi uporabniki, ki žrtvi zaupajo, saj jo poznajo. "Uporabniki naj bodo previdni pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje," so zapisali. Ne skenirajte QR kod, preverite povezane naprave Če spletna stran zahteva vnos kode ali skeniranje kode QR v Whatsappu, naj postopka ne nadaljujejo, če ne razumejo, kaj potrjujejo. V nastavitvah aplikacije Whatsapp se lahko v razdelku Povezane naprave obenem preveri, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo, pozivajo. Uporabniki, ki sumijo, da je njihov račun že zlorabljen, naj preverijo povezane naprave, odstranijo vse neznane naprave in opozorijo svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa. Če uporabniki prejmejo takšno sporočilo, naj se ne odzivajo na povezavo in naj sporočilo posredujejo na phishing@cert.si. S prijavo pomagajo centru SI-CERT pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega so prejeli lažno sporočilo, pa naj obvestijo o zlorabi računa Whatsapp.
- language
- slv
- published at
- 2026-10-26T15:41:39
- source
- RTV Slovenija
- title
- Po omrežju Whatsapp se širi nova prevara z glasovanjem za otroke znancev
- url
- https://www.rtvslo.si/znanost-in-tehnologija/po-omrezju-whatsapp-se-siri-nova-prevara-z-glasovanjem-za-otroke-znancev/798150
- article order
- 0
- body
- Nacionalni odzivni center za kibernetsko varnost SI-CERT opozarja na novo obliko prevare, pri kateri napadalci uporabnike zvabijo na lažno spletno stran pod pretvezo spletnega glasovanja, nato pa jih z navodili za potrditev glasovanja pripravijo do tega, da v svoj račun WhatsApp povežejo napravo napadalcev. Ti tako pridobijo dostop do dela komunikacije in lahko račun uporabljajo za nadaljnje prevare. SI-CERT opozarja na prevaro, pri kateri uporabniki napadalcem nevede omogočijo dostop do svojega računa WhatsApp. Prevara se začne s povezavo, ki jo uporabnik prejme prek WhatsAppa, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati QR-kodo ali pa vpisati svojo telefonsko številko in v aplikaciji WhatsApp vnesti prikazano 8-mestno kodo. Uporabnik s tem ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa WhatsApp. Z vnosom kode in potrditvijo povezave namreč v svoj račun doda napravo, ki jo nadzorujejo napadalci. Ti lahko nato prek povezane naprave dostopajo do pogovorov, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako lahko prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki žrtvi zaupajo. Pri tem je pomembno, da uporabnik napadalcem ni nujno posredoval svojega gesla ali običajne kode za prijavo. Napadalci ga z navodili na lažni spletni strani pripravijo do tega, da potrdi povezavo nove naprave s svojim računom. Kako se zaščititi? Uporabniki naj bodo previdni pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje. Če spletna stran zahteva vnos kode ali skeniranje QR-kode v WhatsAppu, naj postopka ne nadaljujejo, če ne razumejo, kaj potrjujejo. V nastavitvah WhatsAppa lahko v razdelku Povezane naprave preverijo, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo. Če sumijo, da je njihov račun že zlorabljen, naj preverijo povezane naprave, odstranijo vse neznane naprave in opozorijo svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa. Če uporabniki prejmejo takšno sporočilo, naj se ne odzivajo na povezavo in naj sporočilo posredujejo na phishing@cert.si. S prijavo pomagajo SI-CERT-u pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega so prejeli lažno sporočilo, pa naj obvestijo o zlorabi računa WhatsApp. Spletni goljufi v napadih pogosto izkoriščajo tudi povsem legitimne postopke neke storitve, pri čemer izkoriščajo dejstvo, da uporabniki ne razumejo delovanja teh postopkov. Pri tovrstnih prevarah je ključno, da uporabniki ne sledijo navodilom na neznanih spletnih straneh, ne da bi razumeli njihov namen. Tudi na videz nedolžno glasovanje lahko napadalci izkoristijo za pridobitev dostopa do računa in nadaljnje širjenje prevare.
- language
- slv
- published at
- 2026-10-26T07:19:28
- source
- 24ur
- title
- Nova prevara: Glasovanje prek WhatsAppa kot vaba za prevzem računa
- url
- https://www.24ur.com/novice/znanost-in-tehnologija/nova-prevara-glasovanje-prek-whatsappa-kot-vaba-za-prevzem-racuna.html
- article order
- 7
- body
- Prevara se začne s povezavo do lažnega spletnega glasovanja, konča pa se lahko z izgubo nadzora nad računom. Nacionalni odzivni center za kibernetsko varnost SI-CERT opozarja na novo obliko spletne prevare, pri kateri napadalci uporabnike z lažnim spletnim glasovanjem prepričajo, da v svoj račun WhatsApp povežejo napravo, ki jo nadzorujejo sami. Tako lahko dostopajo do dela komunikacije in račun uporabijo za širjenje novih prevar. Prevara se začne s sporočilom, ki ga uporabnik prejme prek WhatsAppa, pogosto od znanca ali drugega zaupanja vrednega stika. Sporočilo vsebuje povezavo do spletne strani, ki uporabnika vabi h glasovanju za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati QR-kodo ali vnesti telefonsko številko, nato pa v aplikaciji WhatsApp vpisati prikazano osemmestno kodo. Uporabnik s tem ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa. Z vnosom kode in potrditvijo postopka namreč v svoj račun poveže novo napravo, ki jo nadzorujejo napadalci. Ti lahko nato prek nje dostopajo do pogovorov, pridobivajo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako prevaro širijo naprej, saj povezave do lažnega glasovanja pošiljajo tudi drugim uporabnikom, ki zaupajo osebi, s katerega računa prejmejo sporočilo. Pri tem žrtvi ni treba razkriti gesla ali običajne kode za prijavo. Napadalci jo z navodili na lažni spletni strani zavedejo, da sama potrdi povezavo nove naprave s svojim računom. Kako preveriti, ali je račun varen? SI-CERT uporabnikom svetuje previdnost pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in opraviti dodatne korake v aplikaciji za sporočanje. Če spletna stran zahteva vnos kode ali skeniranje QR-kode v WhatsAppu, naj postopka ne nadaljujejo, dokler ne razumejo njegovega namena. Uporabniki lahko v nastavitvah WhatsAppa v razdelku Povezane naprave preverijo, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo. Če sumijo, da so napadalci že prevzeli njihov račun, naj preverijo seznam povezanih naprav, odstranijo vse neznane naprave in svoje stike opozorijo na morebitna sumljiva sporočila, poslana z njihovega računa. Uporabniki, ki prejmejo takšno sporočilo, naj ne odpirajo povezave, temveč ga posredujejo na elektronski naslov phishing@cert.si. S prijavo SI-CERT-u pomagajo pri onemogočanju spletnih strani, namenjenih kraji podatkov, in zaščiti drugih uporabnikov. O morebitni zlorabi računa naj obvestijo tudi stik, s katerega so prejeli sporočilo. Več informacij o prijavi lažnih spletnih strani je na voljo na spletni strani Varni na internetu.
- language
- slv
- published at
- 2026-10-26T08:37:11
- source
- Delo
- title
- Nova oblika spletne prevare: preverite svoj WhatsApp račun
- url
- https://www.delo.si/novice/slovenija/nova-oblika-spletne-prevare-preverite-svoj-whatsapp-racun
- article order
- 2
- body
- V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT opozarjajo na novo obliko spletne prevare, pri kateri napadalci pod pretvezo spletnega glasovanja žrtve pripravijo do tega, da jim nevede omogočijo dostop do svojega računa WhatsApp. Pri SI-CERT zato uporabnike pozivajo k previdnosti pri povezavah do spletnih glasovanj. Prevara se začne s povezavo, ki jo uporabnik prejme preko aplikacije WhatsApp, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati kodo QR, ali pa vpisati svojo telefonsko številko in v WhatsAppu vnesti prikazano 8-mestno kodo. Kot poudarjajo v SI-CERT, uporabnik s tem ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa WhatsApp. Z vnosom kode in potrditvijo povezave uporabnik v svoj račun doda napravo, ki jo nadzorujejo napadalci. Ti lahko nato prek povezane naprave dostopajo do pogovorov, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako lahko prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki žrtvi zaupajo. "Uporabniki naj bodo previdni pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje," so zapisali. Če spletna stran zahteva vnos kode ali skeniranje kode QR v WhatsAppu, naj postopka ne nadaljujejo, če ne razumejo, kaj potrjujejo. V nastavitvah aplikacije WhatsApp se lahko v razdelku Povezane naprave obenem preveri, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo, pozivajo. Uporabniki, ki sumijo, da je njihov račun že zlorabljen, naj preverijo povezane naprave, odstranijo vse neznane naprave in opozorijo svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa. Če uporabniki prejmejo takšno sporočilo, naj se ne odzivajo na povezavo in naj sporočilo posredujejo na phishing@cert.si. S prijavo pomagajo centru SI-CERT pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega so prejeli lažno sporočilo, pa naj obvestijo o zlorabi računa WhatsApp.
- language
- slv
- published at
- 2026-10-26T10:49:58
- source
- Mladina
- title
- Previdno pri glasovanju!
- url
- https://www.mladina.si/252118/nova-goljufija-previdno-pri-glasovanju/
- article order
- 8
- body
- Med slovenskimi uporabniki aplikacije WhatsApp je zakrožila nova prevara, pri kateri spletni goljufi izkoriščajo navidezno nedolžno spletno glasovanje, da bi pridobili dostop do WhatsApp računa žrtve. Če na takšnem lažnem glasovanju oddate glas, lahko napadalci prek svoje naprave upravljajo z vašim računom. Nacionalni odzivni center za kibernetsko varnost SI-CERT opozarja na prevaro, ki kroži na aplikaciji za sporočanje WhatsApp. Če ste tarča prevare, prek aplikacije najprej prejmete sporočilo s povezavo do glasovanja, na primer za določeno osebo ali projekt. Sporočilo običajno prispe od vašega znanca, ki so mu napadalci že vdrli v račun. Prav zato je sporočilo na prvi pogled videti povsem nedolžno, poudarja SI-CERT. Ko odprete povezavo, se prikaže spletna stran, ki ponuja glasovanje. Za oddajo glasu morate slediti navodilom. Glasujete tako, da vpišete svojo telefonsko številko in nato v aplikaciji WhatsApp na telefonu vnesete prikazano osemmestno kodo ali pa tako, da s telefonom poskenirate QR-kodo. Primer prevare z lažnim glasovanjem Oglejte si galerijo Več Več Več / 3 Čeprav gre navidez za postopek, s katerim naj bi potrdili svoj glas, gre v resnici za navodila za povezovanje nove naprave z vašim WhatsApp računom. Kot izpostavljajo na SI-CERT, s tem ne oddate glasu, temveč napadalcem omogočite dostop do svojega računa. Pri tem ne gre za krajo gesla ali avtentikacijske kode, ampak za potrditev povezave nove naprave. WhatsApp namreč omogoča uporabo istega računa na več napravah. Goljufi zlorabijo prav ta postopek in ko v WhatsApp aplikaciji potrdite povezavo, njihovo napravo povežete s svojim računom. Ko je naprava povezana, lahko napadalci prek nje dostopajo do zadnjih klepetov ter pridobijo informacije o vaših stikih in skupinah. V vašem imenu lahko pošiljajo sporočila in povezave do lažnega glasovanja širijo naprej. Glede na povratne informacije, ki so jih uporabniki posredovali na SI-CERT, WhatsApp običajno hitro zazna, da se z zlorabljenega računa pošilja večje število lažnih sporočil in tak račun začasno onemogoči oziroma blokira. Blokado običajno sprosti v 24 urah, v vmesnem času pa žrtev ne more dostopati do svojega računa. Kako se zaščititi in kako ukrepati? Bodite previdni pri povezavah do spletnih glasovanj, zlasti če morate za oddajo glasu izvesti dodatne korake v aplikaciji WhatsApp. Če spletna stran od vas zahteva vnos kode ali skeniranje QR-kode, se ustavite in preverite, kaj pravzaprav potrjujete, navaja SI-CERT. Če želite preveriti, ali ima do vašega računa dostop neznana naprava, v aplikaciji WhatsApp odprite razdelek Povezane naprave. Tam si lahko ogledate seznam povezanih naprav. Če opazite napravo, ki je ne prepoznate, jo odstranite. Če ste na lažni spletni strani že vnesli kodo ali potrdili povezavo naprave, čim prej preverite seznam povezanih naprav in odstranite vse, ki jih ne prepoznate. O morebitni zlorabi obvestite svoje stike, da bodo previdni pri sporočilih in povezavah, ki jih prejmejo iz vašega računa. Če ste prejeli tako lažno sporočilo, ga posredujte na [email protected]. Tako pomagate SI-CERT-u pri obravnavi prijav in onemogočanju spletnih strani, namenjenih prevaram. Če je sporočilo prišlo od znanca, ga obvestite, da je njegov račun zlorabljen.
- language
- slv
- published at
- 2026-10-26T07:27:58
- source
- N1
- title
- Če ste prek WhatsAppa dobili takšno sporočilo, bodite pazljivi
- url
- https://n1info.si/magazin/digitalno/ce-ste-prek-whatsappa-dobili-taksno-sporocilo-bodite-pazljivi/
- article order
- 3
- body
- Spletni goljufi z novo obliko prevare poskušajo prepričati uporabnike, da bi jim predali dostop do svojega whatsapp računa. Nacionalni odzivni center za kibernetsko varnost SI-CERT ob tem svetuje previdnost. Napadalci uporabnike spleta v sklopu prevare zvabijo na lažje spletne strani, kjer jim ponujajo možnost lažnega spletnega glasovanja. Z navodili za potrditev glasovanja nato spletne uporabnike pripravijo do tega, da v svoj whatsapp račun spustijo napravo napadalcev. "Ti tako pridobijo dostop do dela komunikacije in lahko račun uporabljajo za nadaljnje prevare," so pojasnili na SI CERT. Prevara se običajno začne tako, da uporabnik prek whatsappa prejme povezavo od znanca ali drugega zaupanja vrednega stika. "Povezava vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati QR kodo, ali pa vpisati svojo telefonsko številko in v whatsapp aplikaciji vnesti prikazano 8-mestno kodo," so dodali. Uporabnik pa s tem ne odda glasu, temveč napadalca spusti do svojega računa. Z vnosom kode in potrditvijo povezave namreč v svoj račun dodamo napravo, ki jo nadzorujejo napadalci. "Ti lahko nato prek povezane naprave dostopajo do pogovorov, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako lahko prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki žrtvi zaupajo," so pojasnili. Previdno pri neznanih povezavah Ob tem je pomembno, da uporabnik napadalcem ne nujno posreduje svojega gesla ali običajne kode za prijavo. Dovolj je že, da prek lažne povezave dovoli dostop nove naprave do svojega računa. "Uporabniki naj bodo previdni pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje. Če spletna stran zahteva vnos kode ali skeniranje QR-kode v whatsappu, naj postopka ne nadaljujejo, če ne razumejo, kaj potrjujejo," svetujejo na SI CERT. V nastavitvah aplikacije lahko v razdelku povezane naprave preverijo, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo. "Če sumijo, da je njihov račun že zlorabljen, naj preverijo povezane naprave, odstranijo vse neznane naprave in opozorijo svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa," so dodali. S prijavo zaščitijo druge Če uporabniki prejmejo takšno sporočilo, naj se nanj ne odzivajo. Sporočilo lahko posredujejo na njihov spletni naslov. S prijavo namreč pomagajo SI CERT pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. O zlorabi njegovega računa morajo obvestiti tudi kontakt, od katerega so prejeli lažno sporočilo. "Spletni goljufi v napadih pogosto izkoriščajo tudi povsem legitimne postopke neke storitve, pri čemer izkoriščajo dejstvo, da uporabniki ne razumejo delovanja teh postopkov. Pri tovrstnih prevarah je ključno, da uporabniki ne sledijo navodilom na neznanih spletnih straneh, ne da bi razumeli njihov namen. Tudi na videz nedolžno glasovanje lahko napadalci izkoristijo za pridobitev dostopa do računa in nadaljnje širjenje prevare," so še spomnili.
- language
- slv
- published at
- 2026-10-26T07:26:11
- source
- Dnevnik
- title
- Nova prevara na whatsappu, z lažnim glasovanjem vam lahko prevzamejo račun
- url
- https://www.dnevnik.si/novice/kronika/pozor-nova-prevara-na-whatsappu-z-laznim-glasovanjem-vam-ukradejo-dostop-do-racuna-2836310/
- article order
- 7
- body
- Spremljajte zgodbe, ki so pomembne. Izberite Večer kot svoj prednostni vir v Googlu. Nacionalni odzivni center za kibernetsko varnost SI-CERT opozarja na novo obliko prevare, pri kateri napadalci uporabnike zvabijo na lažno spletno stran pod pretvezo spletnega glasovanja, nato pa jih z navodili za potrditev glasovanja pripravijo do tega, da v svoj račun WhatsApp povežejo napravo napadalcev. Ti lahko tako pridobijo dostop do dela komunikacije in lahko račun uporabljajo za nadaljnje prevare. Kot pojasnjujejo na SI-CERTU, se začne prevara s povezavo, ki jo uporabnik prejme prek WhatsAppa, pogosto od znanca ali drugega zaupanja vrednega stika. Vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati QR kodo, ali pa vpisati svojo telefonsko številko in v WhatsApp aplikaciji vnesti prikazano 8-mestno kodo. Vendar pa s tem ne oddate glasu, temveč lahko napadalcu omogočite dostop do svojega računa WhatsApp. Z vnosom kode in potrditvijo povezave namreč v svoj račun dodate napravo, ki jo nadzorujejo napadalci. Ti lahko nato prek njihove povezane naprave dostopajo do pogovorov, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako lahko prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki žrtvi zaupajo. Pri tem je pomembno, da uporabnik napadalcem ni nujno posredoval svojega gesla ali običajne kode za prijavo. Napadalci ga z navodili na lažni spletni strani pripravijo do tega, da potrdi povezavo nove naprave s svojim računom. Previdni bodite pri povezavah do spletnih glasovanj, zlasti kadar morate za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje. Če spletna stran zahteva vnos kode ali skeniranje QR-kode v WhatsAppu, postopka ne nadaljujte. V nastavitvah WhatsAppa lahko v razdelku "povezane naprave" vsak čas preverite, katere naprave so povezane z vašim računom. Če opazite napravo, ki je ne prepoznate, jo nemudoma odstranite. Če sumite, da je vaš račun že zlorabljen, pa preverite povezane naprave, odstranite vse neznane naprave in opozorite svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z vašega računa. SI-CERT poziva, da če prejmete takšno sporočilo, se nanj ne odzivajte, temveč sporočilo posredujte na [email protected]. S prijavo pomagate pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega ste prejeli lažno sporočilo, pa obvestite o zlorabi njegovega WhatsApp računa. Spletni goljufi v napadih pogosto izkoriščajo tudi povsem legitimne postopke neke storitve, pri čemer izkoriščajo dejstvo, da uporabniki ne razumejo delovanja teh postopkov, razlagajo strokovnjaki za kibernetsko varnost. Pri tovrstnih prevarah je ključno, da uporabniki ne sledijo navodilom na neznanih spletnih straneh, ne da bi razumeli njihov namen. Tudi na videz nedolžno glasovanje lahko napadalci izkoristijo za pridobitev dostopa do računa in nadaljnje širjenje prevare.
- language
- slv
- published at
- 2026-10-27T13:01:59
- source
- Večer
- title
- Pred to novo oblika prevare svarijo na SI-CERTU. Doleti vas lahko, če uporabljate WhatsApp
- url
- https://vecer.com/slovenija/prevara-goljufija-whatsapp-varnost-10431573
- article order
- 6
- body
- V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT opozarjajo na novo obliko spletne prevare, pri kateri napadalci pod pretvezo spletnega glasovanja žrtve pripravijo do tega, da jim nevede omogočijo dostop do svojega računa Whatsapp. Pri SI-CERT zato uporabnike pozivajo k previdnosti pri povezavah do spletnih glasovanj. Prevara se začne s povezavo, ki jo uporabnik prejme preko aplikacije Whatsapp, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati kodo QR, ali pa vpisati svojo telefonsko številko in v Whatsappu vnesti prikazano 8-mestno kodo. Kot poudarjajo v SI-CERT, uporabnik s tem ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa Whatsapp. Z vnosom kode in potrditvijo povezave uporabnik v svoj račun doda napravo, ki jo nadzorujejo napadalci. Ti lahko nato prek povezane naprave dostopajo do pogovorov, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako lahko prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki žrtvi zaupajo. Kako se zaščititi pred zlorabo računa "Uporabniki naj bodo previdni pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje," so zapisali. Če spletna stran zahteva vnos kode ali skeniranje kode QR v Whatsappu, naj postopka ne nadaljujejo, če ne razumejo, kaj potrjujejo. V nastavitvah aplikacije Whatsapp se lahko v razdelku Povezane naprave obenem preveri, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo, pozivajo. Kaj storiti ob zlorabi računa Uporabniki, ki sumijo, da je njihov račun že zlorabljen, naj preverijo povezane naprave, odstranijo vse neznane naprave in opozorijo svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa. Če uporabniki prejmejo takšno sporočilo, naj se ne odzivajo na povezavo in naj sporočilo posredujejo na phishing@cert.si. S prijavo pomagajo centru SI-CERT pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega so prejeli lažno sporočilo, pa naj obvestijo o zlorabi računa Whatsapp.
- language
- slv
- published at
- 2026-10-26T08:41:38
- source
- SiOL
- title
- Previdno: nova prevara, ki se širi prek znancev
- url
- https://siol.net/novice/slovenija/opozorila-pred-novo-obliko-goljufije-z-glasovanjem-prek-whatsappa-704797
- article order
- 5
- body
- SI-CERT opozarja na novo prevaro, katere tarča so uporabniki storitve WhatsApp. Kaj morate narediti, da ne postanete njihova žrtev? Napadalci so začeli uporabljati novo obliko prevare, s katero ciljajo na imetnike računa WhatssApp. "Napadalci uporabnike zvabijo na lažno spletno stran pod pretvezo spletnega glasovanja, nato pa jih z navodili za potrditev glasovanja pripravijo do tega, da v svoj račun WhatsApp povežejo napravo napadalcev. Ti tako pridobijo dostop do dela komunikacije in lahko račun uporabljajo za nadaljnje prevare," pojasnjujejo na Nacionalnem odzivnem centru za kibernetsko varnost SI-CERT. Kako se prevara začne? Uporabnik prek WhatsAppa prejme povezavo, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, kjer uporabnik lahko glasuje za določeno osebo ali projekt. "Za oddajo glasu mora uporabnik skenirati QR kodo, ali pa vpisati svojo telefonsko številko in v WhatsApp aplikaciji vnesti prikazano 8-mestno kodo," navidezno glasovanje opišejo na SI-CERT. Uporabnika napadalcem ni nujno posredoval svojega gesla ali običajne kode za prijavo. Napadalci so ga namreč z navodili na lažni spletni strani pripravili do tega, da je potrdil povezavo nove naprave s svojim računom. Kako se zaščititi? Pri povezavah do spletnih glasovanj je potrebna previdnost. To velja še posebej, kadar je za oddajo glasu treba vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje. SI-CERT svetuje, da v primeru, ko spletne stran zahteva vnos kode ali skeniranje QR-kode v WhatsAppu, uporabniki s postopkom ne nadaljujejo, če ne razumejo, kaj potrjujejo. Katere naprave so povezane z računom, lahko uporabniki preverijo v nastavitvah WhatsAppa v razdelku Povezane naprave. Če je na seznamu naprava, ki je uporabnik ne prepozna, naj jo takoj odstrani. Kaj storiti ob sumu zlorabe računa? Uporabniki, ki sumijo, da je njihov račun zlorabljen, naj preverijo povezane naprave. Vse neznane naprave naj odstranijo. Pomembno je, da svoje stike opozorijo, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa. Kaj storiti, če prejmete sumljivo sporočilo? "Če uporabniki prejmejo takšno sporočilo, naj se ne odzivajo na povezavo in naj sporočilo posredujejo na phishing@cert.si. S prijavo pomagajo SI-CERT-u pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega so prejeli lažno sporočilo, pa naj obvestijo o zlorabi WhatsApp računa," svetujejo na SI-CERT. SI-CERT opozarja, da spletni goljufi v napadih pogosto izkoriščajo povsem legitimne postopke neke storitve. Izkoristijo dejstvo, da uporabniki ne razumejo delovanja teh postopkov. "Pri tovrstnih prevarah je ključno, da uporabniki ne sledijo navodilom na neznanih spletnih straneh, ne da bi razumeli njihov namen. Tudi na videz nedolžno glasovanje lahko napadalci izkoristijo za pridobitev dostopa do računa in nadaljnje širjenje prevare."
- language
- slv
- published at
- 2026-10-26T07:28:34
- source
- Žurnal24
- title
- Pozor, nova prevara, s katero izgubite nadzor nad računom
- url
- https://www.zurnal24.si/slovenija/pozor-nova-prevara-s-katero-izgubite-nadzor-nad-racunom-467278
- source scope
- analyzed source count
- 10
- omitted articles
- article order
- 4
- body
- V nacionalnem odzivnem centru za kibernetsko varnost SI-CERT opozarjajo na novo obliko spletne prevare, pri kateri napadalci pod pretvezo spletnega glasovanja žrtve pripravijo do tega, da jim nevede omogočijo dostop do svojega računa Whatsapp. Pri SI-CERT zato uporabnike pozivajo k previdnosti pri povezavah do spletnih glasovanj. LJUBLJANA > Prevara se začne s povezavo, ki jo uporabnik prejme preko aplikacije Whatsapp, pogosto od znanca ali drugega zaupanja vrednega stika. Povezava vodi na spletno stran, ki na videz ponuja glasovanje za določeno osebo ali projekt. Za oddajo glasu mora uporabnik skenirati kodo QR, ali pa vpisati svojo telefonsko številko in v Whatsappu vnesti prikazano 8-mestno kodo. Previdnost pri povezavah do spletnih glasovanj Kot poudarjajo v SI-CERT, uporabnik s tem ne odda glasu, temveč lahko napadalcu omogoči dostop do svojega računa Whatsapp. Z vnosom kode in potrditvijo povezave uporabnik v svoj račun doda napravo, ki jo nadzorujejo napadalci. Ti lahko nato prek povezane naprave dostopajo do pogovorov, pridobijo informacije o stikih in skupinah ter v imenu žrtve pošiljajo sporočila. Tako lahko prevaro širijo naprej, saj povezave do lažnega glasovanja prejmejo tudi drugi uporabniki, ki žrtvi zaupajo. "Uporabniki naj bodo previdni pri povezavah do spletnih glasovanj, zlasti kadar morajo za oddajo glasu vnesti telefonsko številko in nato izvesti dodatne korake v aplikaciji za sporočanje," so zapisali. Če spletna stran zahteva vnos kode ali skeniranje kode QR v Whatsappu, naj postopka ne nadaljujejo, če ne razumejo, kaj potrjujejo. V nastavitvah aplikacije Whatsapp se lahko v razdelku Povezane naprave obenem preveri, katere naprave so povezane z njihovim računom. Če opazijo napravo, ki je ne prepoznajo, naj jo nemudoma odstranijo, pozivajo. Uporabniki, ki sumijo, da je njihov račun že zlorabljen, naj preverijo povezane naprave, odstranijo vse neznane naprave in opozorijo svoje stike, naj bodo previdni pri sporočilih in povezavah, ki prihajajo z njihovega računa. Če uporabniki prejmejo takšno sporočilo, naj se ne odzivajo na povezavo in naj sporočilo posredujejo na [email protected]. S prijavo pomagajo centru SI-CERT pri onemogočanju spletnih strani za krajo podatkov in zaščiti drugih uporabnikov. Kontakt, iz katerega so prejeli lažno sporočilo, pa naj obvestijo o zlorabi računa Whatsapp.
- language
- slv
- published at
- 2026-10-26T09:03:44
- source
- primorske.si
- title
- Opozorila pred novo obliko goljufije z glasovanjem prek Whatsappa
- url
- https://primorske.si/kronika/opozorila-pred-novo-obliko-goljufije-z-glasovanjem-prek-whatsappa/
- omitted source count
- 1
- total source count
- 11