URSIV potrdil vdor v Domino, državne uslužbence pozval k menjavi gesel 1.11.2026
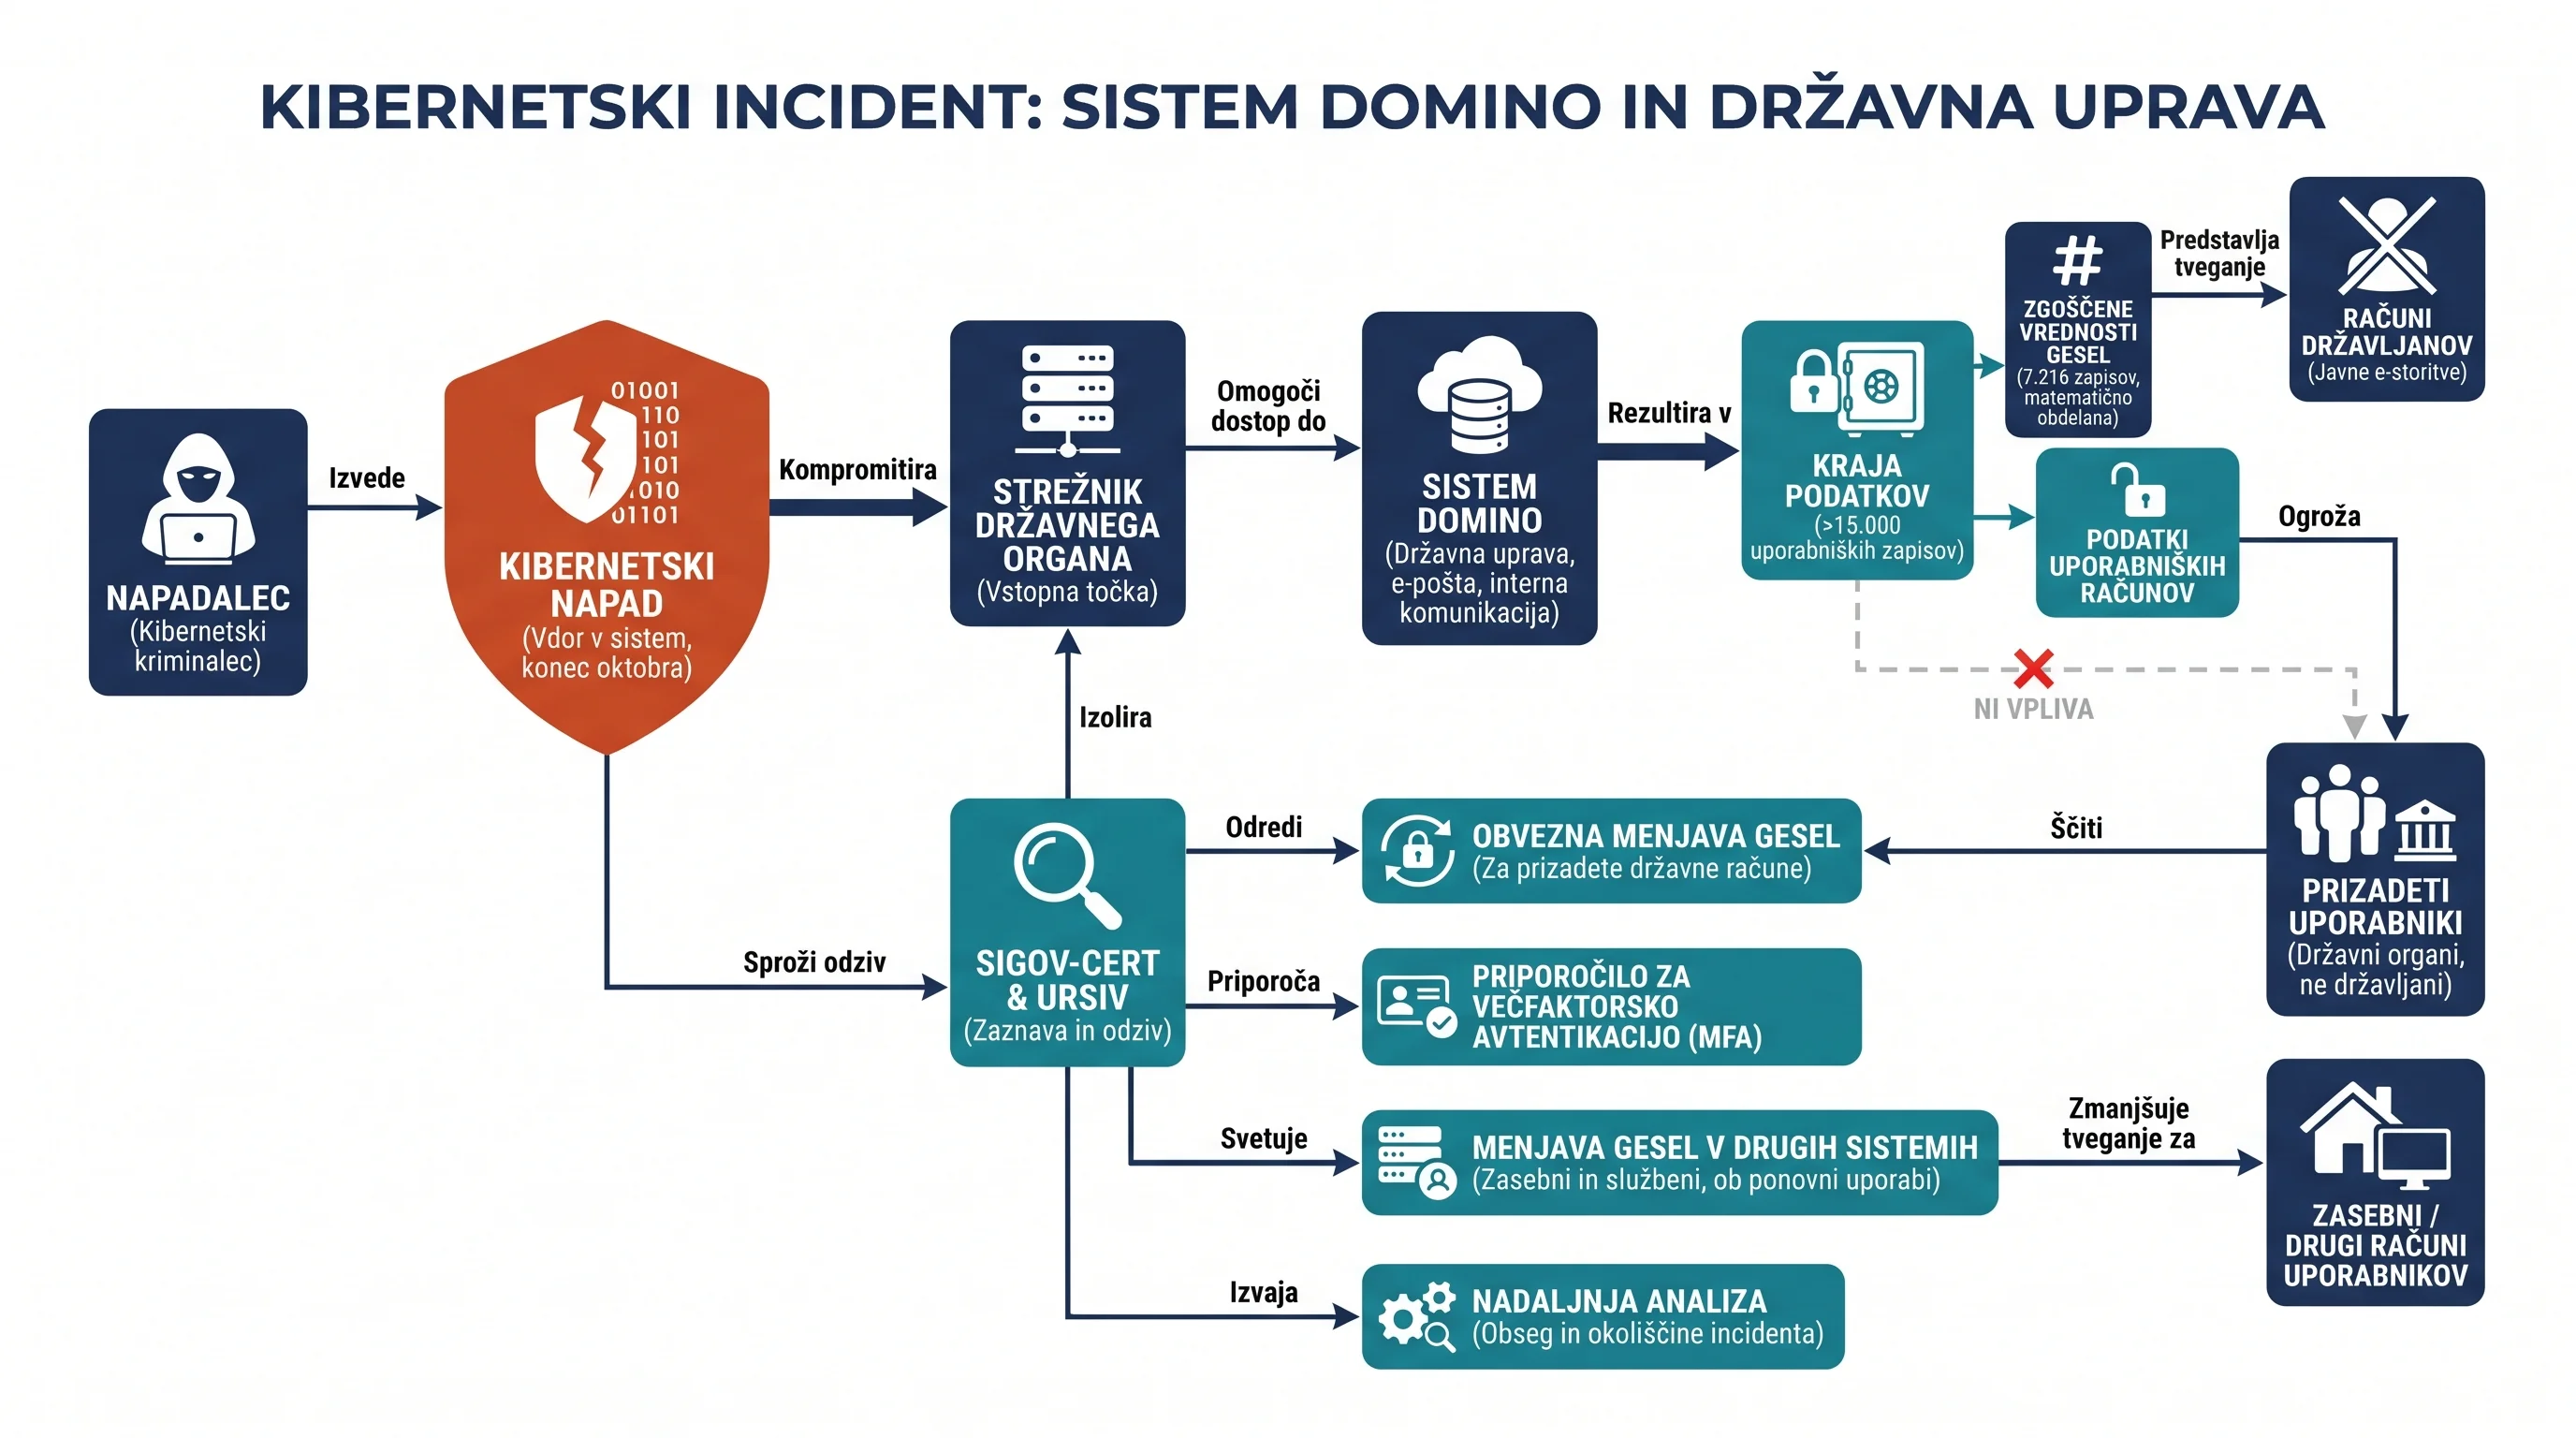
Konec oktobra je prišlo do kibernetskega vdora v informacijski sistem državne uprave, natančneje v sistem Domino, ki se uporablja za interno komunikacijo in dokumentacijo. Napadalec je preko kompromitiranega spletnega strežnika enega od državnih organov pridobil več kot 15.000 uporabniških zapisov, med katerimi je bilo 7.216 zgoščenih vrednosti gesel. Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je potrdil, da incident ne zadeva računov državljanov za dostop do javnih elektronskih storitev. Pristojne službe, vključno z odzivnim centrom SIGOV-CERT, so prizadeti strežnik izolirale iz omrežja in izvajajo podrobno analizo incidenta. Vsem prizadetim uporabnikom je bila naložena takojšnja ponastavitev gesel, hkrati pa jim je bilo svetovano, naj gesla zamenjajo tudi v drugih sistemih, če so uporabljali enaka gesla, ter po možnosti uvedejo večfaktorsko avtentikacijo.
Infografika
Analiza trditev
| Trditev | Ključne razlike | STA | RTV Slovenija | 24ur | Delo | Nova24TV | N1 | Dnevnik | Večer | Domovina | SiOL |
|---|---|---|---|---|---|---|---|---|---|---|---|
| Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov. | Večina potrjuje vdor konec oktobra; štirje viri datuma ne navajajo, STA molči. | Ni omenjeno | Da: Članek potrjuje vdor konec oktobra v sistem državnega organa. | Da: Članek potrjuje nepooblaščen dostop konec oktobra. | Delno: Članek potrjuje vdor, a ne navaja točnega datuma. | Delno: Članek potrjuje vdor, a ne navaja točnega datuma. | Da: Članek potrjuje nepooblaščen dostop konec oktobra. | Da: Članek potrjuje nepooblaščen dostop konec oktobra. | Delno: Članek potrjuje vdor, a ne navaja točnega datuma. | Delno: Članek navaja vdor, a ne potrdi natančnega datuma vdora. | Da: Članek potrjuje nepooblaščen dostop konec oktobra. |
| Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni. | RTV in Domovina potrjujeta, drugi viri le delno ali nič. | Ni omenjeno | Da: Članek potrjuje, da ti podatki še niso znani. | Delno: Članek ne imenuje organa, o zlorabi podatkov pa ne poroča. | Delno: Članek ne imenuje organa in navaja, da obseg zlorab ni razviden. | Delno: Članek ne imenuje organa, o zlorabah pa ne poroča. | Delno: Članek ne imenuje organa, o zlorabi podatkov pa ne poroča. | Delno: Ni znano, kateri sistem je bil tarča, zloraba ni omenjena. | Delno: Članek ne imenuje organa, o zlorabah ne poroča. | Da: Članek potrjuje, da organ ni razkrit in zloraba ni pojasnjena. | Delno: Članek ne imenuje organa, o zlorabi podatkov pa ne poroča. |
| Napadalec ni pridobil gesel v neposredno berljivi obliki. | Nekateri viri trditev podpirajo, drugi je ne omenjajo. | Ni omenjeno | Da: Članek navaja, da so bile pridobljene zgoščene vrednosti gesel. | Da: Članek navaja, da gesla niso bila v berljivi obliki. | Ni omenjeno | Delno: Članek navaja zgoščene vrednosti, ne omenja neposrednih gesel. | Da: URSIV poudarja, da gesla niso bila v berljivi obliki. | Da: Članek izrecno navaja, da gesla niso bila v berljivi obliki. | Delno: Članek navaja zgoščene vrednosti, ne omenja neposrednih gesel. | Da: Članek navaja, da zgoščena vrednost ni geslo v berljivi obliki. | Da: Članek navaja, da gesla v berljivi obliki niso bila pridobljena. |
| SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta. | Dnevnik edini zanika vlogo SIGOV-CERT; drugi jo podpirajo. | Da: Članek navaja, da SIGOV-CERT nadaljuje z delom. | Da: Članek navaja, da SIGOV-CERT nadaljuje tehnično analizo. | Da: Članek navaja, da SIGOV-CERT nadaljuje z analizo. | Da: SIGOV-CERT v sodelovanju s službami nadaljuje analizo incidenta. | Da: Članek navaja, da SIGOV-CERT nadaljuje analizo incidenta. | Da: Članek potrjuje, da se analiza SIGOV-CERT nadaljuje. | Delno: Analizo izvaja URSIV, ne SIGOV-CERT. | Da: Članek navaja, da SIGOV-CERT nadaljuje analizo. | Da: Članek navaja, da SIGOV-CERT nadaljuje analizo incidenta. | Da: Članek potrjuje nadaljevanje analize s strani SIGOV-CERT. |
| Incident je povezan s sistemom Domino, ki se uporablja v državni upravi. | Vsi viri potrjujejo povezavo; razlikujejo se le v podrobnostih navedbe. | Da: Članek potrjuje incident, povezan s sistemom Domino. | Da: Članek izrecno navaja povezavo s sistemom Domino. | Da: Članek izrecno navaja povezavo s sistemom Domino. | Da: Članek navaja, da je bilo 15.000 zapisov pridobljenih iz sistema Domino. | Da: Članek navaja pridobitev zapisov iz sistema Domino. | Da: URSIV navaja povezavo s sistemom Domino. | Da: URSIV je potrdil povezavo s sistemom Domino. | Da: Članek navaja pridobitev zapisov iz sistema Domino. | Da: Članek navaja, da je napadalec pridobil podatke iz sistema Domino. | Da: Članek izrecno navaja povezavo s sistemom Domino. |
| Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov. | Le STA ne omenja; drugi navajajo poziv URSIV k takojšnji ponastavitvi. | Ni omenjeno | Da: Članek navaja poziv k takojšnji ponastavitvi gesel. | Da: Upravljavci so bili pozvani k takojšnji ponastavitvi. | Da: URSIV poziva upravljavce k nemudoma zagotovljeni ponastavitvi gesel. | Da: Članek navaja poziv k nemudoma zagotovljeni ponastavitvi. | Da: URSIV je pozval k takojšnji ponastavitvi gesel. | Da: URSIV je izdal nujni poziv za zamenjavo gesel. | Da: URSIV poziva k nemudoma ponastavitvi gesel. | Da: URSIV zahteva takojšnjo ponastavitev gesel prizadetih računov. | Da: Članek navaja poziv upravljavcem k nemudni ponastavitvi. |
| Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah. | Le STA ne omenja; ostali podpirajo, a z različno podrobnostjo. | Ni omenjeno | Da: Članek svetuje menjavo gesel v drugih sistemih z enakimi gesli. | Da: Priporočena je menjava v drugih sistemih pri uporabi istega gesla. | Da: Članek svetuje zamenjavo gesel pri drugih službenih ali zasebnih storitvah. | Da: Članek priporoča zamenjavo gesel v drugih storitvah. | Da: Priporočena je menjava gesel v drugih sistemih pri enakih geslih. | Da: URSIV priporoča menjavo gesel v vseh drugih sistemih. | Da: Članek priporoča zamenjavo gesel v drugih storitvah. | Da: Članek svetuje menjavo gesel v drugih službenih in zasebnih storitvah. | Da: Članek navaja priporočilo za menjavo gesel v drugih storitvah. |
| Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla. | Večina virov trditev potrjuje, dva (STA, N1) pa je ne omenita. | Ni omenjeno | Da: Članek potrjuje, da je v določenih primerih mogoče ugotoviti geslo. | Da: Članek potrjuje, da je iz zgoščenih vrednosti mogoče ugotoviti geslo. | Da: Članek navaja, da je v določenih okoliščinah mogoče ugotoviti gesla. | Da: Članek izrecno navaja to možnost. | Ni omenjeno | Da: Članek potrjuje, da je v določenih primerih to mogoče. | Da: Članek navaja, da je iz vrednosti mogoče ugotoviti izvirno geslo. | Da: Članek potrjuje, da je iz zapisa mogoče ugotoviti izvirno geslo. | Da: Članek potrjuje, da je v določenih primerih to mogoče. |
| Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe. | Večina virov trditev podpira; STA in RTV je ne omenjata. | Ni omenjeno | Ni omenjeno | Da: Članek navaja, da bodo po potrebi določeni dodatni ukrepi. | Da: URSIV napoveduje obveščanje o morebitnih dodatnih ukrepih. | Da: Članek navaja obveščanje o morebitnih dodatnih ukrepih. | Da: URSIV navaja, da bodo po potrebi določeni dodatni ukrepi. | Da: URSIV bo po potrebi določil dodatne ukrepe. | Da: URSIV bo obveščal o morebitnih dodatnih ukrepih. | Da: URSIV bo objavljal morebitna dodatna navodila po analizi. | Da: Članek navaja, da bodo po potrebi določeni dodatni ukrepi. |
| Napadalec je pridobil več kot 15.000 uporabniških zapisov. | Pet virov navaja, štirje ne omenjajo; brez nasprotovanja. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek izrecno navaja pridobitev več kot 15.000 zapisov. | Da: Članek navaja več kot 15 tisoč uporabniških zapisov. | Ni omenjeno | Da: Članek navaja pridobitev več kot 15.000 zapisov. | Da: Članek izrecno navaja več kot 15.000 zapisov. | Da: Članek izrecno navaja pridobitev več kot 15.000 zapisov. | Da: Članek navaja pridobitev več kot 15.000 zapisov. |
| Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. | Sedem virov navaja točno število, pet pa ga ne omenja. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek navaja točno število 7216 zapisov z zgoščenimi vrednostmi. | Da: Članek navaja točno to število zapisov z zgoščenimi vrednostmi. | Ni omenjeno | Da: Članek navaja točno število 7.216 zapisov z zgoščenimi gesli. | Da: Članek navaja točno to število zapisov z zgoščenimi gesli. | Da: Članek navaja točno to število zapisov z zgoščenimi gesli. | Da: Članek navaja točno število 7216 zapisov z zgoščenimi gesli. |
| Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev. | Pet virov potrjuje, štirje ne omenjajo; nihče ne zanika. | Da: Članek izrecno navaja to razmejitev. | Da: Članek to izrecno potrjuje. | Da: Članek večkrat poudarja to razliko. | Ni omenjeno | Ni omenjeno | Da: Članek izrecno navaja to razmejitev. | Da: URSIV je potrdil, da so prizadeti le računi državnih organov. | Ni omenjeno | Ni omenjeno | Da: Članek to izrecno navaja. |
| Pristojne službe priporočajo uporabo večfaktorske avtentikacije. | Pet virov priporočilo navaja, pet pa ga sploh ne omenja. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Da: Članek priporoča uporabo večfaktorskega preverjanja pristnosti. | Da: Članek navaja priporočilo za uporabo večfaktorske avtentikacije. | Ni omenjeno | Ni omenjeno | Da: Članek priporoča uporabo večfaktorske avtentikacije. | Da: URSIV priporoča vključitev večfaktorskega preverjanja. | Da: Članek navaja priporočilo za uporabo večfaktorske avtentikacije. |
| Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja. | Pet virov potrjuje izolacijo strežnika, pet pa je ne omenja. | Ni omenjeno | Da: Članek navaja, da so strežnik izločili iz omrežja. | Ni omenjeno | Da: Članek potrjuje izolacijo strežnika po zaznavi napada. | Da: Članek potrjuje izolacijo strežnika po zaznavi napada. | Ni omenjeno | Ni omenjeno | Da: Članek potrjuje izolacijo strežnika po zaznavi. | Da: Članek navaja, da so strežnik po odkritju izločili iz omrežja. | Ni omenjeno |
| Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje. | Le RTV omenja porast napadov, ostali viri ne. | Ni omenjeno | Da: Članek navaja izjavo Uroša Sveteta o porastu napadov in ranljivosti. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
claims
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
key differences
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Vsi viri potrjujejo povezavo; razlikujejo se le v podrobnostih navedbe.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Pet virov potrjuje, štirje ne omenjajo; nihče ne zanika.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Večina virov trditev potrjuje, dva (STA, N1) pa je ne omenita.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Večina potrjuje vdor konec oktobra; štirje viri datuma ne navajajo, STA molči.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Sedem virov navaja točno število, pet pa ga ne omenja.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Pet virov navaja, štirje ne omenjajo; brez nasprotovanja.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Nekateri viri trditev podpirajo, drugi je ne omenjajo.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- RTV in Domovina potrjujeta, drugi viri le delno ali nič.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Večina virov trditev podpira; STA in RTV je ne omenjata.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Pet virov priporočilo navaja, pet pa ga sploh ne omenja.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Pet virov potrjuje izolacijo strežnika, pet pa je ne omenja.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Le STA ne omenja; drugi navajajo poziv URSIV k takojšnji ponastavitvi.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Dnevnik edini zanika vlogo SIGOV-CERT; drugi jo podpirajo.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Le STA ne omenja; ostali podpirajo, a z različno podrobnostjo.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Le RTV omenja porast napadov, ostali viri ne.
source analyses
- 24ur
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek izrecno navaja povezavo s sistemom Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Da: Članek večkrat poudarja to razliko.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek potrjuje, da je iz zgoščenih vrednosti mogoče ugotoviti geslo.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Da: Članek potrjuje nepooblaščen dostop konec oktobra.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Ni omenjeno
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Ni omenjeno
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Da: Članek navaja, da gesla niso bila v berljivi obliki.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Članek ne imenuje organa, o zlorabi podatkov pa ne poroča.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: Članek navaja, da bodo po potrebi določeni dodatni ukrepi.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Ni omenjeno
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Ni omenjeno
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: Upravljavci so bili pozvani k takojšnji ponastavitvi.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek navaja, da SIGOV-CERT nadaljuje z analizo.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Priporočena je menjava v drugih sistemih pri uporabi istega gesla.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- Delo
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek navaja, da je bilo 15.000 zapisov pridobljenih iz sistema Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Ni omenjeno
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek navaja, da je v določenih okoliščinah mogoče ugotoviti gesla.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Delno: Članek potrjuje vdor, a ne navaja točnega datuma.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Da: Članek navaja točno število 7216 zapisov z zgoščenimi vrednostmi.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Da: Članek izrecno navaja pridobitev več kot 15.000 zapisov.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Ni omenjeno
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Članek ne imenuje organa in navaja, da obseg zlorab ni razviden.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: URSIV napoveduje obveščanje o morebitnih dodatnih ukrepih.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Da: Članek priporoča uporabo večfaktorskega preverjanja pristnosti.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Da: Članek potrjuje izolacijo strežnika po zaznavi napada.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: URSIV poziva upravljavce k nemudoma zagotovljeni ponastavitvi gesel.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: SIGOV-CERT v sodelovanju s službami nadaljuje analizo incidenta.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Članek svetuje zamenjavo gesel pri drugih službenih ali zasebnih storitvah.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- Dnevnik
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: URSIV je potrdil povezavo s sistemom Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Da: URSIV je potrdil, da so prizadeti le računi državnih organov.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek potrjuje, da je v določenih primerih to mogoče.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Da: Članek potrjuje nepooblaščen dostop konec oktobra.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Da: Članek navaja točno število 7.216 zapisov z zgoščenimi gesli.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Da: Članek navaja pridobitev več kot 15.000 zapisov.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Da: Članek izrecno navaja, da gesla niso bila v berljivi obliki.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Ni znano, kateri sistem je bil tarča, zloraba ni omenjena.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: URSIV bo po potrebi določil dodatne ukrepe.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Ni omenjeno
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Ni omenjeno
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: URSIV je izdal nujni poziv za zamenjavo gesel.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Delno: Analizo izvaja URSIV, ne SIGOV-CERT.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: URSIV priporoča menjavo gesel v vseh drugih sistemih.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- Domovina
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek navaja, da je napadalec pridobil podatke iz sistema Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Ni omenjeno
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek potrjuje, da je iz zapisa mogoče ugotoviti izvirno geslo.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Delno: Članek navaja vdor, a ne potrdi natančnega datuma vdora.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Da: Članek navaja točno to število zapisov z zgoščenimi gesli.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Da: Članek izrecno navaja pridobitev več kot 15.000 zapisov.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Da: Članek navaja, da zgoščena vrednost ni geslo v berljivi obliki.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Da: Članek potrjuje, da organ ni razkrit in zloraba ni pojasnjena.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: URSIV bo objavljal morebitna dodatna navodila po analizi.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Da: URSIV priporoča vključitev večfaktorskega preverjanja.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Da: Članek navaja, da so strežnik po odkritju izločili iz omrežja.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: URSIV zahteva takojšnjo ponastavitev gesel prizadetih računov.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek navaja, da SIGOV-CERT nadaljuje analizo incidenta.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Članek svetuje menjavo gesel v drugih službenih in zasebnih storitvah.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- N1
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: URSIV navaja povezavo s sistemom Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Da: Članek izrecno navaja to razmejitev.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Ni omenjeno
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Da: Članek potrjuje nepooblaščen dostop konec oktobra.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Ni omenjeno
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Ni omenjeno
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Da: URSIV poudarja, da gesla niso bila v berljivi obliki.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Članek ne imenuje organa, o zlorabi podatkov pa ne poroča.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: URSIV navaja, da bodo po potrebi določeni dodatni ukrepi.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Ni omenjeno
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Ni omenjeno
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: URSIV je pozval k takojšnji ponastavitvi gesel.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek potrjuje, da se analiza SIGOV-CERT nadaljuje.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Priporočena je menjava gesel v drugih sistemih pri enakih geslih.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- Nova24TV
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek navaja pridobitev zapisov iz sistema Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Ni omenjeno
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek izrecno navaja to možnost.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Delno: Članek potrjuje vdor, a ne navaja točnega datuma.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Da: Članek navaja točno to število zapisov z zgoščenimi vrednostmi.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Da: Članek navaja več kot 15 tisoč uporabniških zapisov.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Delno: Članek navaja zgoščene vrednosti, ne omenja neposrednih gesel.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Članek ne imenuje organa, o zlorabah pa ne poroča.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: Članek navaja obveščanje o morebitnih dodatnih ukrepih.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Da: Članek navaja priporočilo za uporabo večfaktorske avtentikacije.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Da: Članek potrjuje izolacijo strežnika po zaznavi napada.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: Članek navaja poziv k nemudoma zagotovljeni ponastavitvi.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek navaja, da SIGOV-CERT nadaljuje analizo incidenta.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Članek priporoča zamenjavo gesel v drugih storitvah.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- RTV Slovenija
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek izrecno navaja povezavo s sistemom Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Da: Članek to izrecno potrjuje.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek potrjuje, da je v določenih primerih mogoče ugotoviti geslo.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Da: Članek potrjuje vdor konec oktobra v sistem državnega organa.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Ni omenjeno
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Ni omenjeno
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Da: Članek navaja, da so bile pridobljene zgoščene vrednosti gesel.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Da: Članek potrjuje, da ti podatki še niso znani.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Ni omenjeno
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Ni omenjeno
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Da: Članek navaja, da so strežnik izločili iz omrežja.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: Članek navaja poziv k takojšnji ponastavitvi gesel.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek navaja, da SIGOV-CERT nadaljuje tehnično analizo.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Članek svetuje menjavo gesel v drugih sistemih z enakimi gesli.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Da: Članek navaja izjavo Uroša Sveteta o porastu napadov in ranljivosti.
- STA
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek potrjuje incident, povezan s sistemom Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Da: Članek izrecno navaja to razmejitev.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Ni omenjeno
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Ni omenjeno
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Ni omenjeno
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Ni omenjeno
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Ni omenjeno
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Ni omenjeno
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Ni omenjeno
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Ni omenjeno
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Ni omenjeno
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Ni omenjeno
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek navaja, da SIGOV-CERT nadaljuje z delom.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Ni omenjeno
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- SiOL
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek izrecno navaja povezavo s sistemom Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Da: Članek to izrecno navaja.
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek potrjuje, da je v določenih primerih to mogoče.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Da: Članek potrjuje nepooblaščen dostop konec oktobra.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Da: Članek navaja točno število 7216 zapisov z zgoščenimi gesli.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Da: Članek navaja pridobitev več kot 15.000 zapisov.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Da: Članek navaja, da gesla v berljivi obliki niso bila pridobljena.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Članek ne imenuje organa, o zlorabi podatkov pa ne poroča.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: Članek navaja, da bodo po potrebi določeni dodatni ukrepi.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Da: Članek navaja priporočilo za uporabo večfaktorske avtentikacije.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Ni omenjeno
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: Članek navaja poziv upravljavcem k nemudni ponastavitvi.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek potrjuje nadaljevanje analize s strani SIGOV-CERT.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Članek navaja priporočilo za menjavo gesel v drugih storitvah.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
- Večer
- Incident je povezan s sistemom Domino, ki se uporablja v državni upravi.
- Da: Članek navaja pridobitev zapisov iz sistema Domino.
- Incident zadeva uporabniške račune državnih organov, ne pa računov državljanov za dostop do javnih elektronskih storitev.
- Ni omenjeno
- Iz zgoščenih vrednosti je v določenih primerih mogoče ugotoviti izvirna gesla.
- Da: Članek navaja, da je iz vrednosti mogoče ugotoviti izvirno geslo.
- Konec oktobra je prišlo do nepooblaščenega dostopa do spletnega strežnika enega od državnih organov.
- Delno: Članek potrjuje vdor, a ne navaja točnega datuma.
- Med pridobljenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel.
- Da: Članek navaja točno to število zapisov z zgoščenimi gesli.
- Napadalec je pridobil več kot 15.000 uporabniških zapisov.
- Da: Članek izrecno navaja več kot 15.000 zapisov.
- Napadalec ni pridobil gesel v neposredno berljivi obliki.
- Delno: Članek navaja zgoščene vrednosti, ne omenja neposrednih gesel.
- Ni znano, kateri državni organ je bil tarča napada ali ali so bili pridobljeni podatki že zlorabljeni.
- Delno: Članek ne imenuje organa, o zlorabah ne poroča.
- Pristojne službe lahko na podlagi nadaljnje analize določijo dodatne varnostne ukrepe.
- Da: URSIV bo obveščal o morebitnih dodatnih ukrepih.
- Pristojne službe priporočajo uporabo večfaktorske avtentikacije.
- Da: Članek priporoča uporabo večfaktorske avtentikacije.
- Prizadeti spletni strežnik so po zaznavi vdora izolirali iz omrežja.
- Da: Članek potrjuje izolacijo strežnika po zaznavi.
- Prizadeti upravljavci morajo nemudoma ponastaviti gesla uporabniških računov.
- Da: URSIV poziva k nemudoma ponastavitvi gesel.
- SIGOV-CERT nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta.
- Da: Članek navaja, da SIGOV-CERT nadaljuje analizo.
- Uporabniki morajo enaka ali podobna gesla zamenjati tudi v drugih službenih in zasebnih storitvah.
- Da: Članek priporoča zamenjavo gesel v drugih storitvah.
- Število podobnih kibernetskih napadov in kritičnih ranljivosti se po navedbah strokovnjakov povečuje.
- Ni omenjeno
Analiza sentimenta
| Entiteta | Ključne razlike | STA | RTV Slovenija | 24ur | Delo | Nova24TV | N1 | Dnevnik | Večer | Domovina | SiOL |
|---|---|---|---|---|---|---|---|---|---|---|---|
| sistem Domino | Le Dnevnik odstopa z negativno konotacijo (starost = ranljivost); drugi nevtralno. | Nevtralno: omenjen kot predmet incidenta, brez vrednotenja | Nevtralno: omenjen kot sistem, v katerega je bil vdor | Nevtralno: omenjen kot povezan z incidentom, brez vrednotenja | Nevtralno: Omenjen kot vir pridobljenih zapisov, brez vrednotenja. | Nevtralno: omenjen kot vir pridobljenih zapisov, brez vrednotenja. | Nevtralno: informativno naveden kot povezan z incidentom | Negativno: opisan kot relativno star, kar implicira ranljivost | Nevtralno: Omenjen kot vir pridobljenih uporabniških zapisov, brez vrednotenja. | Nevtralno: opisan kot vir pridobljenih zapisov, brez vrednotenja. | Nevtralno: omenjen kot sistem, povezan z incidentom |
| Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) | Ni bistvenih razlik; vsi viri poročajo nevtralno, brez vrednotenja. | Nevtralno: naveden kot vir sporočila, brez vrednotenja | Nevtralno: omenjen kot vir, ki ni pojasnil obsega in posledic vdora | Nevtralno: citiran z zagotovili, brez meta-vrednotenja | Nevtralno: URSIV je glavni vir informacij, citiran brez meta-vrednotenja. | Nevtralno: citiran kot vir informacij in priporočil, brez meta-vrednotenja. | Nevtralno: vir pojasnil, citiran brez meta-vrednotenja | Nevtralno: omenjen kot izdajatelj poziva in vir informacij, brez vrednotenja | Nevtralno: URSIV je vir obvestila in poziva, brez meta-vrednotenja. | Nevtralno: urad je vir informacij in priporočil, brez meta-vrednotenja. | Nevtralno: vir sporočil, brez meta-vrednotenja |
| državni organi Republike Slovenije | Ni bistvenih razlik; vsi viri poročajo nevtralno, brez vrednotenja. | Nevtralno: omenjeni v zvezi z uporabniškimi računi, brez vrednotenja | Nevtralno: omenjeni kot tarča vdora in lastniki prizadetih računov | Nevtralno: omenjeni kot prizadeti pri računih, brez vrednotenja | Nevtralno: Omenjeni v kontekstu kompromitiranega strežnika, brez vrednotenja. | Nevtralno: omenjeni v kontekstu kompromitiranega strežnika, brez vrednotenja. | Nevtralno: omenjeni kot prizadeti pri računih, brez vrednotenja | Nevtralno: omenjeni kot prizadeti pri zamenjavi gesel, brez vrednotenja | Nevtralno: Omenjeni kot lastnik kompromitiranega strežnika, brez vrednotenja. | Nevtralno: eden od organov je bil tarča, brez vrednotenja. | Nevtralno: omenjeni kot prizadeti pri incidentu |
| SIGOV-CERT | Ni bistvenih razlik; le Dnevnik entitete ne omenja. | Nevtralno: omenjen kot pristojni organ, brez vrednotenja | Nevtralno: omenjen kot odzivni center, ki je ugotovil vdor | Nevtralno: opisan kot tisti, ki je zaznal vdor in nadaljuje analizo | Nevtralno: Omenjen kot izvajalec analize incidenta, brez vrednotenja. | Nevtralno: omenjen kot izvajalec analize incidenta, brez vrednotenja. | Nevtralno: opisan kot izvajalec analize, brez vrednotenja | Ni omenjeno | Nevtralno: Omenjen kot izvajalec analize incidenta, brez vrednotenja. | Nevtralno: omenjen kot izvajalec analize, brez vrednotenja. | Nevtralno: opisan kot izvajalec analize, brez vrednotenja |
| državna uprava Republike Slovenije | Večinoma nevtralno; STA jo izpusti, drugi poudarjajo vlogo žrtve ali okolja. | Ni omenjeno | Nevtralno: omenjena kot uporabnik sistema Domino in okvir incidenta | Nevtralno: omenjena kot okolje, kjer se uporablja sistem Domino | Nevtralno: Omenjena kot žrtev vdora, brez eksplicitnega vrednotenja. | Nevtralno: omenjena kot žrtev vdora, brez eksplicitnega vrednotenja. | Nevtralno: omenjena kot okolje incidenta, brez vrednotenja | Nevtralno: omenjena kot okolje vdora in uporabnik sistema Domino | Nevtralno: Omenjena kot prizadeta zaradi pridobljenih podatkov o računih. | Nevtralno: omenjena kot žrtev vdora, brez eksplicitne kritike ali pohvale. | Nevtralno: omenjena kot okolje uporabe sistema Domino |
| uporabniki državnih informacijskih sistemov | Večinoma nevtralno; STA jih ne omenja, drugi le kot prizadete. | Ni omenjeno | Nevtralno: omenjeni kot prizadeti uporabniki, pozvani k menjavi gesel | Nevtralno: omenjeni v zvezi s priporočili o menjavi gesel | Nevtralno: Omenjeni kot prizadeti uporabniki, brez vrednotenja. | Nevtralno: omenjeni kot prejemniki priporočil, brez vrednotenja. | Nevtralno: omenjeni v zvezi s priporočili, brez vrednotenja | Nevtralno: omenjeni kot tisti, ki morajo zamenjati gesla | Nevtralno: Omenjeni kot prizadeti uporabniki, ki naj ponastavijo gesla. | Nevtralno: omenjeni kot prizadeti uporabniki, brez vrednotenja. | Nevtralno: omenjeni v zvezi s priporočili za menjavo gesel |
| prizadeti upravljavci informacijskih sistemov | Večina nevtralna; dva vira entitete sploh ne omenita. | Ni omenjeno | Nevtralno: omenjeni kot pozvani k ponastavitvi gesel | Nevtralno: pozvani k ponastavitvi gesel, brez vrednotenja | Nevtralno: Pozvani k ukrepanju, brez vrednotenja. | Nevtralno: pozvani k ukrepanju, brez meta-vrednotenja. | Nevtralno: pozvani k ukrepom, brez vrednotenja | Ni omenjeno | Nevtralno: Pozvani k ponastavitvi gesel, brez vrednotenja. | Nevtralno: omenjeni kot tisti, ki morajo ponastaviti gesla, brez vrednotenja. | Nevtralno: pozvani k ukrepom, brez vrednotenja |
| državljani Republike Slovenije | Večina nevtralno poudarja neprizadetost računov; štirje viri jih ne omenjajo. | Nevtralno: omenjeni v kontekstu računov za javne storitve, brez vrednotenja | Nevtralno: pojasnjeno, da njihovi računi niso prizadeti | Nevtralno: poudarjeno, da njihovi računi niso prizadeti | Ni omenjeno | Ni omenjeno | Nevtralno: poudarjeno, da njihovi računi niso prizadeti | Nevtralno: omenjeni, da njihovi računi niso bili prizadeti | Ni omenjeno | Ni omenjeno | Nevtralno: poudarjeno, da njihovi računi niso prizadeti |
| Lotus Domino | Le en vir omenja entiteto, in sicer nevtralno; ostali molčijo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: opisan kot platforma v uporabi, brez vrednotenja. | Ni omenjeno |
| državni center za kibernetsko varnost | Le Dnevnik omenja nevtralno, drugi mediji ne; ni razlik v sentimentu. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjen kot tisti, ki je zaznal aktivnosti, brez vrednotenja | Ni omenjeno | Ni omenjeno | Ni omenjeno |
| Ministrstvo za notranje zadeve in javno upravo | Le Domovina omenja entiteto, in sicer nevtralno; drugi viri je ne. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjeno kot pristojno za sektor, brez vrednotenja. | Ni omenjeno |
| Agencija za komunikacijska omrežja in storitve Republike Slovenije | Le Domovina jo omenja, in sicer nevtralno; drugi viri molčijo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: citirana glede večfaktorskega preverjanja, brez vrednotenja. | Ni omenjeno |
| SID banka | Le Dnevnik jo omenja nevtralno, drugi viri je ne omenjajo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjena kot uporabnica sistema Domino | Ni omenjeno | Ni omenjeno | Ni omenjeno |
| ministrstvo za zunanje zadeve | Le Dnevnik omenja entiteto nevtralno, ostali viri je ne omenjajo. | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Nevtralno: omenjeno kot uporabnik sistema Domino | Ni omenjeno | Ni omenjeno | Ni omenjeno |
| Uroš Svete | Le en vir ga omenja – nevtralno kot strokovnjaka; drugi molčijo. | Ni omenjeno | Nevtralno: citiran kot strokovnjak o porastu napadov, brez meta-vrednotenja | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno | Ni omenjeno |
entities
- sistem Domino
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- državni organi Republike Slovenije
- SIGOV-CERT
- državna uprava Republike Slovenije
- uporabniki državnih informacijskih sistemov
- prizadeti upravljavci informacijskih sistemov
- državljani Republike Slovenije
- Lotus Domino
- državni center za kibernetsko varnost
- Ministrstvo za notranje zadeve in javno upravo
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- SID banka
- ministrstvo za zunanje zadeve
- Uroš Svete
key differences
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Le Domovina jo omenja, in sicer nevtralno; drugi viri molčijo.
- Lotus Domino
- Le en vir omenja entiteto, in sicer nevtralno; ostali molčijo.
- Ministrstvo za notranje zadeve in javno upravo
- Le Domovina omenja entiteto, in sicer nevtralno; drugi viri je ne.
- SID banka
- Le Dnevnik jo omenja nevtralno, drugi viri je ne omenjajo.
- SIGOV-CERT
- Ni bistvenih razlik; le Dnevnik entitete ne omenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Ni bistvenih razlik; vsi viri poročajo nevtralno, brez vrednotenja.
- Uroš Svete
- Le en vir ga omenja – nevtralno kot strokovnjaka; drugi molčijo.
- državljani Republike Slovenije
- Večina nevtralno poudarja neprizadetost računov; štirje viri jih ne omenjajo.
- državna uprava Republike Slovenije
- Večinoma nevtralno; STA jo izpusti, drugi poudarjajo vlogo žrtve ali okolja.
- državni center za kibernetsko varnost
- Le Dnevnik omenja nevtralno, drugi mediji ne; ni razlik v sentimentu.
- državni organi Republike Slovenije
- Ni bistvenih razlik; vsi viri poročajo nevtralno, brez vrednotenja.
- ministrstvo za zunanje zadeve
- Le Dnevnik omenja entiteto nevtralno, ostali viri je ne omenjajo.
- prizadeti upravljavci informacijskih sistemov
- Večina nevtralna; dva vira entitete sploh ne omenita.
- sistem Domino
- Le Dnevnik odstopa z negativno konotacijo (starost = ranljivost); drugi nevtralno.
- uporabniki državnih informacijskih sistemov
- Večinoma nevtralno; STA jih ne omenja, drugi le kot prizadete.
source analyses
- 24ur
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: opisan kot tisti, ki je zaznal vdor in nadaljuje analizo
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: citiran z zagotovili, brez meta-vrednotenja
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Nevtralno: poudarjeno, da njihovi računi niso prizadeti
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot okolje, kjer se uporablja sistem Domino
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: omenjeni kot prizadeti pri računih, brez vrednotenja
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: pozvani k ponastavitvi gesel, brez vrednotenja
- sistem Domino
- Nevtralno: omenjen kot povezan z incidentom, brez vrednotenja
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni v zvezi s priporočili o menjavi gesel
- Delo
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: Omenjen kot izvajalec analize incidenta, brez vrednotenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: URSIV je glavni vir informacij, citiran brez meta-vrednotenja.
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Ni omenjeno
- državna uprava Republike Slovenije
- Nevtralno: Omenjena kot žrtev vdora, brez eksplicitnega vrednotenja.
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: Omenjeni v kontekstu kompromitiranega strežnika, brez vrednotenja.
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: Pozvani k ukrepanju, brez vrednotenja.
- sistem Domino
- Nevtralno: Omenjen kot vir pridobljenih zapisov, brez vrednotenja.
- uporabniki državnih informacijskih sistemov
- Nevtralno: Omenjeni kot prizadeti uporabniki, brez vrednotenja.
- Dnevnik
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Nevtralno: omenjena kot uporabnica sistema Domino
- SIGOV-CERT
- Ni omenjeno
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: omenjen kot izdajatelj poziva in vir informacij, brez vrednotenja
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Nevtralno: omenjeni, da njihovi računi niso bili prizadeti
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot okolje vdora in uporabnik sistema Domino
- državni center za kibernetsko varnost
- Nevtralno: omenjen kot tisti, ki je zaznal aktivnosti, brez vrednotenja
- državni organi Republike Slovenije
- Nevtralno: omenjeni kot prizadeti pri zamenjavi gesel, brez vrednotenja
- ministrstvo za zunanje zadeve
- Nevtralno: omenjeno kot uporabnik sistema Domino
- prizadeti upravljavci informacijskih sistemov
- Ni omenjeno
- sistem Domino
- Negativno: opisan kot relativno star, kar implicira ranljivost
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni kot tisti, ki morajo zamenjati gesla
- Domovina
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Nevtralno: citirana glede večfaktorskega preverjanja, brez vrednotenja.
- Lotus Domino
- Nevtralno: opisan kot platforma v uporabi, brez vrednotenja.
- Ministrstvo za notranje zadeve in javno upravo
- Nevtralno: omenjeno kot pristojno za sektor, brez vrednotenja.
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: omenjen kot izvajalec analize, brez vrednotenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: urad je vir informacij in priporočil, brez meta-vrednotenja.
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Ni omenjeno
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot žrtev vdora, brez eksplicitne kritike ali pohvale.
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: eden od organov je bil tarča, brez vrednotenja.
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: omenjeni kot tisti, ki morajo ponastaviti gesla, brez vrednotenja.
- sistem Domino
- Nevtralno: opisan kot vir pridobljenih zapisov, brez vrednotenja.
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni kot prizadeti uporabniki, brez vrednotenja.
- N1
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: opisan kot izvajalec analize, brez vrednotenja
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: vir pojasnil, citiran brez meta-vrednotenja
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Nevtralno: poudarjeno, da njihovi računi niso prizadeti
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot okolje incidenta, brez vrednotenja
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: omenjeni kot prizadeti pri računih, brez vrednotenja
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: pozvani k ukrepom, brez vrednotenja
- sistem Domino
- Nevtralno: informativno naveden kot povezan z incidentom
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni v zvezi s priporočili, brez vrednotenja
- Nova24TV
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: omenjen kot izvajalec analize incidenta, brez vrednotenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: citiran kot vir informacij in priporočil, brez meta-vrednotenja.
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Ni omenjeno
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot žrtev vdora, brez eksplicitnega vrednotenja.
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: omenjeni v kontekstu kompromitiranega strežnika, brez vrednotenja.
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: pozvani k ukrepanju, brez meta-vrednotenja.
- sistem Domino
- Nevtralno: omenjen kot vir pridobljenih zapisov, brez vrednotenja.
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni kot prejemniki priporočil, brez vrednotenja.
- RTV Slovenija
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: omenjen kot odzivni center, ki je ugotovil vdor
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: omenjen kot vir, ki ni pojasnil obsega in posledic vdora
- Uroš Svete
- Nevtralno: citiran kot strokovnjak o porastu napadov, brez meta-vrednotenja
- državljani Republike Slovenije
- Nevtralno: pojasnjeno, da njihovi računi niso prizadeti
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot uporabnik sistema Domino in okvir incidenta
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: omenjeni kot tarča vdora in lastniki prizadetih računov
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: omenjeni kot pozvani k ponastavitvi gesel
- sistem Domino
- Nevtralno: omenjen kot sistem, v katerega je bil vdor
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni kot prizadeti uporabniki, pozvani k menjavi gesel
- STA
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: omenjen kot pristojni organ, brez vrednotenja
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: naveden kot vir sporočila, brez vrednotenja
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Nevtralno: omenjeni v kontekstu računov za javne storitve, brez vrednotenja
- državna uprava Republike Slovenije
- Ni omenjeno
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: omenjeni v zvezi z uporabniškimi računi, brez vrednotenja
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Ni omenjeno
- sistem Domino
- Nevtralno: omenjen kot predmet incidenta, brez vrednotenja
- uporabniki državnih informacijskih sistemov
- Ni omenjeno
- SiOL
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: opisan kot izvajalec analize, brez vrednotenja
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: vir sporočil, brez meta-vrednotenja
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Nevtralno: poudarjeno, da njihovi računi niso prizadeti
- državna uprava Republike Slovenije
- Nevtralno: omenjena kot okolje uporabe sistema Domino
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: omenjeni kot prizadeti pri incidentu
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: pozvani k ukrepom, brez vrednotenja
- sistem Domino
- Nevtralno: omenjen kot sistem, povezan z incidentom
- uporabniki državnih informacijskih sistemov
- Nevtralno: omenjeni v zvezi s priporočili za menjavo gesel
- Večer
- Agencija za komunikacijska omrežja in storitve Republike Slovenije
- Ni omenjeno
- Lotus Domino
- Ni omenjeno
- Ministrstvo za notranje zadeve in javno upravo
- Ni omenjeno
- SID banka
- Ni omenjeno
- SIGOV-CERT
- Nevtralno: Omenjen kot izvajalec analize incidenta, brez vrednotenja.
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV)
- Nevtralno: URSIV je vir obvestila in poziva, brez meta-vrednotenja.
- Uroš Svete
- Ni omenjeno
- državljani Republike Slovenije
- Ni omenjeno
- državna uprava Republike Slovenije
- Nevtralno: Omenjena kot prizadeta zaradi pridobljenih podatkov o računih.
- državni center za kibernetsko varnost
- Ni omenjeno
- državni organi Republike Slovenije
- Nevtralno: Omenjeni kot lastnik kompromitiranega strežnika, brez vrednotenja.
- ministrstvo za zunanje zadeve
- Ni omenjeno
- prizadeti upravljavci informacijskih sistemov
- Nevtralno: Pozvani k ponastavitvi gesel, brez vrednotenja.
- sistem Domino
- Nevtralno: Omenjen kot vir pridobljenih uporabniških zapisov, brez vrednotenja.
- uporabniki državnih informacijskih sistemov
- Nevtralno: Omenjeni kot prizadeti uporabniki, ki naj ponastavijo gesla.
Scenariji
- scenarios
- description
- Upravljavci državnih informacijskih sistemov bodo na podlagi poziva URSIV in SIGOV-CERT ponastavili gesla prizadetih računov iz sistema Domino. Prizadeti uporabniki bodo prejeli navodila za menjavo ponovljenih gesel in previdnost pri sumljivih sporočilih.
- plausibility
- realistic
- time horizon
- short
- title
- Ponastavitev prizadetih državnih gesel bo zaključena
- valence
- positive
- description
- SIGOV-CERT in pristojne tehnične službe bodo po analizi dnevniških zapisov uvedli dodatne ukrepe za zaščito računov ter preverili povezane strežnike in storitve Domino. Javnost bo o ugotovitvah obveščal URSIV, vendar identiteta tarčnega organa morda še ne bo razkrita.
- plausibility
- realistic
- time horizon
- mid
- title
- SIGOV-CERT bo razširil varnostne ukrepe
- valence
- neutral
- description
- Posamezni napadalci bi lahko z zgoščenimi vrednostmi gesel in več kot 15.000 uporabniškimi zapisi izvedli lažna službena sporočila ali poskuse prijav v druge storitve. Tveganje bo večje pri zaposlenih, ki so enaka gesla uporabljali tudi zunaj državne uprave.
- plausibility
- realistic
- time horizon
- short
- title
- Napadalci bodo poskusili izrabiti ukradene podatke
- valence
- negative
- description
- URSIV, ministrstvo za notranje zadeve in javno upravo ter upravljavci sistemov Domino bi lahko po incidentu razširili uporabo večfaktorske avtentikacije. Ukrep bi zmanjšal možnost zlorabe računov tudi v primeru razkritja izvirnih gesel.
- plausibility
- plausible
- time horizon
- mid
- title
- Državna uprava bo pospešila večfaktorsko prijavo
- valence
- positive
- description
- Nadaljnja analiza SIGOV-CERT bi lahko pokazala, da je bilo poleg 7.216 zgoščenih vrednosti gesel dostopnih še več podatkov ali povezanih sistemov. URSIV bi moral nato natančneje obvestiti prizadete organe in prilagoditi obseg ponastavitev.
- plausibility
- plausible
- time horizon
- mid
- title
- Preiskava bo razkrila širši obseg incidenta
- valence
- neutral
- description
- Če so posamezni uslužbenci gesla iz državnih računov uporabljali tudi za zasebne ali druge službene storitve, bi lahko napadalci po razbitju dela zgoščenih zapisov poskusili prevzeti te račune. Posledično bi lahko prizadeti uporabniki prijavili phishing ali nepooblaščene prijave zunaj državne uprave.
- plausibility
- plausible
- time horizon
- mid
- title
- Ponovljena gesla bodo omogočila vdore drugam
- valence
- negative
- description
- Incident bi lahko spodbudil ministrstvo za notranje zadeve in javno upravo, da pospeši že omenjeno postopno opuščanje Lotus Domina. Državna uprava bi pri prenovi uvedla sodobnejše upravljanje identitet, centralizirano večfaktorsko zaščito in strožje spremljanje strežnikov.
- plausibility
- speculative
- time horizon
- long
- title
- Domino bo nadomeščen z varnejšo platformo
- valence
- positive
- description
- Forenzična analiza SIGOV-CERT bi lahko pokazala tehnične sledi, povezane z znano kibernetsko skupino ali infrastrukturo zunaj Slovenije, vendar brez dokončnega dokaza o naročniku. Slovenija bi zato okrepila izmenjavo informacij z evropskimi partnerskimi odzivnimi centri, medtem ko bi javna pripisljivost ostala negotova.
- plausibility
- speculative
- time horizon
- long
- title
- Ugotovljena bo povezava s tujo skupino
- valence
- neutral
- description
- V malo verjetnem, a možnem razvoju bi napadalci razbili del zgoščenih gesel in jih uporabili za dostop do notranje komunikacije ali poslovnih aplikacij, povezanih z Dom wino. To bi lahko povzročilo razkritje internih dokumentov, motnje pri delu organov in obsežnejšo varnostno preiskavo.
- plausibility
- speculative
- time horizon
- long
- title
- Pridobljena gesla bodo uporabljena proti državi
- valence
- negative
Viri
- articles
- article order
- 15
- body
- Ljubljana, 02. novembra (STA) - Kibernetski incident, povezan s sistemom Domino, se nanaša na uporabniške račune državnih organov, ne pa na račune državljanov za dostop do javnih elektronskih storitev, so sporočili iz vladnega urada za informacijsko varnost. Pristojni organ SIGOV-CERT medtem ...
- language
- slv
- published at
- 2026-11-02T12:19:36
- source
- STA
- title
- Urad za informacijsko varnost: Incident s sistemom Domino ne vpliva na račune državljanov za dostop do javnih storitev
- url
- https://www.sta.si/3617537/
- article order
- 24
- body
- Incident se nanaša na uporabniške račune državnih organov, ne na račune, s katerimi državljani dostopajo do javnih elektronskih storitev Znano je, da se je vdor v državni sistem Domino zgodil konec oktobra, napadalec pa je pridobil zgoščene vrednosti gesel. Obseg in posledice še niso znani, pristojni pa pozivajo k takojšnji menjavi gesel prizadetih računov državnih organov. Kot je za Televizijo Slovenija poročala Valentina Plaskan celotnega obsega in posledic vdora za zdaj na uradu za informacijsko varnost še niso pojasnili, dokončnih odgovorov tako še ni. Prav tako niso razkrili, kateri državni organ je bil tarča, kdo stoji za napadom in ali so pridobljene podatke napadlci že zlorabili. Za zdaj pa je ključen poziv k takojšnji ponastavitvi gesel vseh prizadetih računov. Potrdili pa so, da se je vdor zgodil konec oktobra. "To je odzivni center SIGOV-CERT ugotovil s pregledom dnevniških zapisov. Incident je povezan s sistemom Domino, ki ga uporablja državna uprava," je še poročala Plaskan. Pomembno je tudi pojasnilo za državljane: po do zdaj zbranih ugotovitvah se incident nanaša na uporabniške račune državnih organov, ne na račune, s katerimi državljani dostopajo do javnih elektronskih storitev. Poziv k menjavi gesel torej ne velja za vse državljane. Napadalec je namreč pridobil zgoščene vrednosti gesel. "Gre za matematično obdelane zapise, iz katerih pa je v določenih primerih mogoče ugotoviti izvirno geslo. Zato so bili upravljavci že pozvani k takojšnji ponastavitvi gesel prizadetih računov. Prizadeti uporabniki naj gesla zamenjajo tudi v drugih sistemih, če so tam uporabljali enako geslo. Posebej naj bodo previdni tudi pri sumljivih sporočilih, povezanih s tem incidentom. Strežnik, prek katerega je napadalec pridobil podatke, so po tem ko so odkrili vdor sicer izločili iz omrežja. Tehnično analizo nadaljuje odzivni center za incidente v državni upravi skupaj s pristojnimi tehničnimi službami," je še poročala Plaskan. Svete: Število podobnih napadov v zadnjem času narašča Nekdanji direktor vladnega urada za informacijsko varnost Uroš Svete je za Televizijo Slovenija povedal, da število podobnih napadov v zadnjem času narašča. "V zadnjem času se res v vseh statističnih bi rekel, bazah opaža izjemen porast števila kritičnih ranljivosti. To je pravzaprav varnostna pomanjkljivost v programski opremi lahko tudi strojni oz. v celotnem informacijskem sistemu katere izkoriščanje pravzaprav ima potem lahko resne posledice za zaupnost celovitost ali pa potem tudi lahko nenazadnje za razpoložljivost samih sistemov," je pojasnil Svete.
- language
- slv
- published at
- 2026-11-02T12:20:49
- source
- RTV Slovenija
- title
- Kdaj se je zgodil kibernetski napad na strežnik državnega organa in kdo stoji za njim?
- url
- https://www.rtvslo.si/slovenija/kdaj-se-je-zgodil-kibernetski-napad-na-streznik-drzavnega-organa-in-kdo-stoji-za-njim/798783
- article order
- 22
- body
- Pristojne službe po kibernetskem vdoru v državni informacijski sistem izvajajo analizo obsega, okoliščin in posledic varnostnega incidenta. Ob tem zagotavljajo, da so prizadeti le uporabniški računi državnih organov, ne pa tudi računi državljanov za dostop do javnih elektronskih storitev. Po prijavi dogodka je SIGOV-CERT na podlagi pregleda dnevniških zapisov zaznal zlonamerne aktivnosti in ugotovil, da je konec oktobra napadalec nepooblaščeno dostopal do podatkov na spletnem strežniku enega od državnih organov. Incident je povezan s sistemom Domino, ki se uporablja v državni upravi. Pri incidentu so bili pridobljeni podatki uporabniških računov in zgoščene vrednosti gesel, ne pa gesla v berljivi obliki. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo. Urad za informacijsko varnost ob tem poudarja, da se incident nanaša na uporabniške račune državnih organov in ne na uporabniške račune državljanov za dostop do javnih elektronskih storitev. Poziv k menjavi gesel se zato ne nanaša na vse državljane. Pristojne upravljavce informacijskih sistemov so že pozvali k takojšnji ponastavitvi gesel prizadetih računov. Tem uporabnikom so priporočili tudi menjavo gesel v drugih sistemih, če so uporabljali enako geslo. SIGOV-CERT v sodelovanju s pristojnimi strokovnimi službami nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta. Na podlagi nadaljnjih ugotovitev bodo po potrebi določeni dodatni varnostni ukrepi, o katerih bodo obveščeni pristojni upravljavci informacijskih sistemov oziroma prizadeti uporabniki.
- language
- slv
- published at
- 2026-11-02T12:11:06
- source
- 24ur
- title
- URSIV: Računi za dostop do javnih storitev niso ogroženi
- url
- https://www.24ur.com/novice/slovenija/ursiv-racuni-za-dostop-do-javnih-storitev-niso-ogrozeni.html
- article order
- 3
- body
- Po vdoru v informacijski sistem državne uprave je napadalec pridobil več kot 15.000 uporabniških zapisov. Urad vlade za informacijsko varnost (URSIV) je sporočil, da je prišlo do kibernetskega vdora v informacijski sistem državne uprave. Napadalec je prek kompromitiranega spletnega strežnika enega od državnih organov nepooblaščeno pridobil podatke o uporabniških računih. Zaradi nevarnosti njihove zlorabe je nujna takojšnja ponastavitev gesel vseh prizadetih računov. Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov iz sistema Domino. Med njimi je bilo 7216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti, ki se uporabljajo za shranjevanje in preverjanje gesel, vendar je iz njih v določenih okoliščinah mogoče ugotoviti tudi izvirna gesla. Priporočajo tudi zamenjavo gesel za druge storitve URSIV zato pristojne upravljavce informacijskih sistemov poziva, naj nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, svetujejo, naj gesla zamenjajo tudi pri teh storitvah. Kjer je to mogoče, priporočajo še uporabo večfaktorskega preverjanja pristnosti, ki poleg gesla zahteva dodatno potrditev identitete uporabnika. Prizadeti strežnik so izolirali iz omrežja Pristojne službe medtem izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab. Strežnik državnega organa, prek katerega je napadalec pridobil podatke, so po zaznavi napada izolirali iz omrežja. SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta. Obseg morebitnih nadaljnjih zlorab pridobljenih podatkov iz doslej objavljenih informacij ni razviden. URSIV napoveduje, da bo javnost o pomembnih novih ugotovitvah in morebitnih dodatnih ukrepih sproti obveščal po uradnih komunikacijskih kanalih. Prizadete uporabnike poziva, naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov.
- language
- slv
- published at
- 2026-11-01T19:29:47
- source
- Delo
- title
- Kibernetski vdor v državno upravo, nujna zamenjava gesel
- url
- https://www.delo.si/novice/slovenija/hekerski-napad-vdor-drzavna-uprava-gesla-kibernetski-napad-ursiv-sicert
- article order
- 9
- body
- Prišlo je do kibernetskega vdora v informacijski sistem državne uprave. Urad Vlade Republike Slovenije za informacijsko varnost sporoča, da je v luči napada nujna takojšnja ponastavitev gesel vseh prizadetih uporabniških računov, saj je napadalec prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Napadalec je po do sedaj znanih podatkih uspel pridobiti več kot 15 tisoč uporabniških zapisov iz sistema Domino. "Med njimi je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo," ob tem pojasnjujejo na Uradu Vlade Republike Slovenije za informacijsko varnost. V luči navedenega so bili pristojni upravljavci informacijskih sistemov pozvani, naj nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočajo, naj jih zamenjajo tudi tam. Prav tako priporočajo uporabo večfaktorske avtentikacije, kjer je to mogoče. Prizadeti strežnik so izolirali iz omrežja Pristojne službe so začele izvajati ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab. Po zaznavi napada je bil prizadeti strežnik izoliran iz omrežja. "SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta," sporočajo in po navedbah STA dodajajo, da bodo javnost o pomembnih novih ugotovitvah in morebitnih dodatnih potrebnih ukrepih sproti obveščali prek uradnih komunikacijskih kanalov. Medtem naj uporabniki, ki so bili v napadu prizadeti, upoštevajo navodila pristojnih upravljavcev informacijskih sistemov.
- language
- slv
- published at
- 2026-11-02T08:19:55
- source
- Nova24TV
- title
- Kibernetski vdor v državni informacijski sistem: prizadetih več kot 15 tisoč uporabniških računov
- url
- https://nova24tv.si/kibernetski-vdor-v-drzavni-informacijski-sistem-prizadetih-vec-kot-15-tisoc-uporabniskih-racunov/
- article order
- 19
- body
- Po obvestilu, da so konec oktobra zaznali vdor v informacijski sistem državne uprave, se je danes z dodatnimi pojasnili oglasil Urad za informacijsko varnost. Kot so izrecno poudarili, se incident nanaša na uporabniške račune državnih organov in ne na uporabniške račune državljanov za dostop do javnih elektronskih storitev. Urad za informacijsko varnost (URSIV) je danes dodatno pojasnil okoliščine vdora v informacijski sistem državne uprave. Kot so navedli, je odzivni center SIGOV-CERT po prijavi incidenta pregledal dnevniške zapise in ugotovil, da je konec oktobra prišlo do nepooblaščenega dostopa do podatkov na spletnem strežniku enega od državnih organov. Incident je po navedbah URSIV povezan s sistemom Domino, ki se uporablja v državni upravi. Pri incidentu so pridobili podatke uporabniških računov in zgoščene vrednosti gesel. Kot so poudarili, napadalci niso pridobili gesel v berljivi obliki. "Poudarjamo, da se po dosedanjih ugotovitvah incident nanaša na uporabniške račune državnih organov in ne na uporabniške račune državljanov za dostop do javnih elektronskih storitev. Poziv k menjavi gesel se zato ne nanaša na vse državljane," so podčrtali v uradu. Upravljalce informacijskih sistemov so pozvali k takojšnji ponastavitvi gesel prizadetih uporabniških računov. Prizadetim uporabnikom so ob tem priporočili tudi zamenjavo gesel v drugih sistemih, če so uporabljali enako geslo. Prav tako so jim svetovali dodatno previdnost pri morebitnih sumljivih sporočilih, povezanih z incidentom. Analiza obsega, okoliščin in morebitnih posledic incidenta, ki jo v sodelovanju s pristojnimi strokovnimi službami izvaja SIGOV-CERT, se nadaljuje. "Na podlagi ugotovitev bodo po potrebi določeni dodatni varnostni ukrepi, o katerih bodo obveščeni pristojni upravljalci informacijskih sistemov oziroma prizadeti uporabniki," so še dodali na URSIV.
- language
- slv
- published at
- 2026-11-02T12:26:19
- source
- N1
- title
- Nova pojasnila o vdoru hekerjev v sistem državne uprave
- url
- https://n1info.si/novice/slovenija/nova-pojasnila-o-vdoru-hekerjev-v-sistem-drzavne-uprave/
- article order
- 18
- body
- Po vdoru v informacijski sistem državne uprave so morali zaposleni v nekaterih državnih organih zamenjati gesla. Napadalec je pridobil več kot 15.000 uporabniških zapisov, podrobnosti napada pa niso znane. Urad vlade za informacijsko varnost (URSIV) je v nedeljo izdal nujni poziv nekaterim državnim organom za zamenjavo gesel zaradi vdora v informacijski sistem državne uprave. Državni center za kibernetsko varnost je zaznal zlonamerne aktivnosti in ugotovil, da je konec oktobra prišlo do nepooblaščenega dostopa do podatkov na spletnem strežniku enega od državnih organov. Pri incidentu so bili po navedbah URSIV pridobljeni podatki uporabniških računov in zgoščene vrednosti gesel (hash sums), ne pa gesla v berljivi obliki. Gre za kodirane zapise gesel, ki različno dolga gesla pretvorijo v standardiziran matematični zapis, iz katerega je v določenih primerih mogoče ugotoviti izvirno geslo. Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov in med njimi 7.216 zapisov z zgoščenimi vrednostmi gesel. Napaden sistem za interno komunikacijo Glede informacij o kibernetskem incidentu na URSIV ostajajo zelo redkobesedni. Kot so nam pojasnili, analiza obsega, okoliščin in morebitnih posledic napada še poteka, zato na naša vprašanja niso želeli konkretneje odgovarjati. Tako ni znano, v kateri računalniški sistem državnega organa so vdrli. URSIV je sicer pojasnil, da je incident povezan s sistemom Domino, ki se uporablja v državni upravi. Gre za relativno staro programsko platformo, ki se uporablja za e-pošto, interno komunikacijo, izmenjavo dokumentov in različne poslovne aplikacije. Iz javnih naročil za vzdrževanje te platforme je razvidno, da jo na primer uporabljata ministrstvo za zunanje zadeve in SID banka. Kot so poudarili na URSIV, je vdor prizadel le uporabniške račune državnih organov, ne pa uporabniških računov državljanov za dostop do javnih storitev. Zato se poziv k menjavi gesel nanaša le na zaposlene v določenih organih javne uprave. Njim priporočajo tudi menjavo gesel v vseh drugih sistemih, če so tam uporabljali enako geslo, ter dodatno previdnost pri morebitnih sumljivih sporočilih. Na URSIV niso želeli komentirati vprašanja, ali je bil napadeni sistem ustrezno posodobljen in vzdrževan. Kot so povedali, bodo na podlagi analize, ki trenutno poteka, po potrebi določili dodatne varnostne ukrepe.
- language
- slv
- published at
- 2026-11-02T13:48:57
- source
- Dnevnik
- title
- Varnostni incident: Hekerji vdrli v državni sistem, podrobnosti ostajajo skrivnost
- url
- https://www.dnevnik.si/novice/slovenija/varnostni-incident-hekerji-vdrli-v-drzavni-sistem-podrobnosti-ostajajo-skrivnost-2837801/
- article order
- 14
- body
- Spremljajte zgodbe, ki so pomembne. Izberite Večer kot svoj prednostni vir v Googlu. Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je v nedeljo zvečer javnost obvestil, da se je zgodil kibernetski incident, v katerem je napadalec prek kompromitiranega spletnega strežnika enega od državnih organov nepooblaščeno pridobil podatke o uporabniških računih državne uprave. "Zaradi tveganja zlorabe pridobljenih podatkov je nujna takojšnja ponastavitev gesel vseh prizadetih uporabniških računov," so opozorili. Pri tem je bilo doslej ugotovljeno, da je napadalec pridobil več kot 15 tisoč uporabniških zapisov iz sistema Domino. "Med njimi je bilo 7216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo," pojasnjujejo na URSIV. Potrebna bo ponastavitev gesel Zato so pozvali pristojne upravljavce informacijskih sistemov, da takoj zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov: "Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočamo, da jih zamenjajo tudi tam. Kjer je mogoče, priporočamo uporabo večfaktorske avtentikacije." Kot so še navedli, pristojne službe izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab: "Prizadeti strežnik državnega organa je bil po zaznavi napada izoliran iz omrežja. SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta." Zlonamerne aktivnosti zaznali pri pregledu dnevniških zapisov URSIV smo pri Večeru zaprosili za več informacij glede tega, za kateri državni organ gre in kako je napadalec tokrat izvedel vdor, zakaj torej vzpostavljeni varnostni mehanizmi niso zadostovali. Na URSIV odgovarjajo, da je analiza obsega, okoliščin in morebitnih posledic kibernetskega napada še v teku: "Zato dokončnih odgovorov na vsa zastavljena vprašanja v tej fazi še ne moremo podati. O pomembnih novih ugotovitvah bomo javnost obvestili prek uradnih komunikacijskih kanalov." Dodatno pojasnjujejo, da je po prijavi dogodka SIGOV-CERT, gre za sektor, ki je znotraj URSIV pristojen za sprejem in obravnavo kibernetskih incidentov za subjekte javne uprave, na podlagi pregleda dnevniških zapisov zaznal zlonamerne aktivnosti in ugotovil, da se je konec oktobra 2026 zgodil nepooblaščen dostop do podatkov na omenjenem spletnem strežniku. Kot rečeno, je incident povezan s sistemom Domino, pri čemer gre za platformo, ki se uporablja za elektronsko pošto in izvajanje različnih internih informacijskih aplikacij. Poziv se ne nanaša na vse državljane Pri tem vnovič izpostavljajo, da so bili pridobljeni podatki uporabniških računov in zgoščene vrednosti gesel, ne pa gesla v berljivi obliki. "Poudarjamo, da se po dosedanjih ugotovitvah incident nanaša na uporabniške račune državnih organov in ne na uporabniške račune državljanov za dostop do javnih elektronskih storitev. Poziv k menjavi gesel se zato ne nanaša na vse državljane." Pri tem dodajajo, da SIGOV-CERT v sodelovanju s pristojnimi strokovnimi službami nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta: "Na podlagi nadaljnjih ugotovitev bodo po potrebi določeni dodatni varnostni ukrepi, o katerih bodo obveščeni pristojni upravljavci informacijskih sistemov oziroma prizadeti uporabniki." URSIV od junija letos kot vršilec dolžnosti direktor vodi dr. Niko Gamulin, na tem mestu je zamenjal dr. Uroša Sveteta, ki je urad vodil od njegove ustanovitve. S pomočjo UI so se napadi intenzivirali V zadnjih tednih je bilo po svetu več odmevnih dogodkov, povezanih z vprašanjem kibernetske varnosti. "Gre za to, da so se z uporabo umetne inteligence tovrstni napadi intenzivirali, dogajajo se hitreje," pojasnjuje etični heker in strokovnjak za kibernetsko varnost Milan Gabor. Zato je, pravi, možno pričakovati, da bo tovrstnih napadov v prihodnosti vse več. Hkrati se po njegovih besedah veča tudi ranljivost napadenih sistemov, saj napadalci s pomočjo umetne inteligence lažje najdejo šibke točke. "Če ni poskrbljeno za ustrezno obrambo, ki bi z enako hitrostjo analizirala delovanja napadalne umetne inteligence, se danes več ni mogoče zaščititi." Z umetno inteligenco so se pokazale ranljivosti, ki prej niso bile vidne, še pove Gabor. Tako so bile na primer pred dvema tednoma razkrite ključne ranljivosti v programskem jeziku PHP, zaradi česar je tudi v Sloveniji URSIV izdal odredbo o izvedbi nujnih ukrepov zaradi kritičnih ranljivosti. Nenehna grožnja V kombinaciji z umetno inteligenco pa je potencialna človeška napaka še vedno pomemben dejavnik tveganja pri tovrstnih napadih, pravi Gabor. Tako je bilo tudi pri nedavnem primeru napada na kriptomenjalnico Binance, ko je bilo odtujenih za približno 6,3 milijarde dolarjev kriptovalut. Tam naj bi se vdor začel preko okuženega računalnika enega od inženirjev družbe DevOps, ki skrbi za vzdrževanje informacijske infrastrukture podjetja. Napadi so s prihodom umetne inteligence tudi bolj konstantni, kar bo po oceni Gaborja prineslo pomembne premike na področju kibernetske varnosti: "Danes agenti umetne inteligence napadajo 24 ur na dan in sedem dni v tednu, medtem ko so človeški hekerji, ali ruski ali kitajski ali indijski, morali iti vmes spat."
- language
- slv
- published at
- 2026-11-02T17:57:17
- source
- Večer
- title
- Napad na državno upravo je opozorilo: Umetna inteligenca spreminja kibernetsko vojno
- url
- https://vecer.com/slovenija/kibernetski-napad-na-drzavno-upravo-umetna-inteligenca-spreminja-kibernetsko-vojno-10432114
- article order
- 21
- body
- Po kibernetskem vdoru v državni informacijski sistem morajo upravljavci nemudoma ponastaviti gesla prizadetih računov. Napadalec je pridobil več kot 15.000 uporabniških zapisov. Posledice bi lahko segle tudi zunaj službenega okolja, če so uporabniki enaka ali podobna gesla uporabljali še drugje. Opozorilo po vdoru v informacijski sistem državne uprave zadeva tudi zasebne račune prizadetih uporabnikov. Kdor je službeno geslo uporabljal še za druge storitve, ga mora zamenjati tudi tam, priporoča Urad vlade za informacijsko varnost (URSIV). Urad je incident razkril v obvestilu, objavljenem 1. novembra. Napadalec je do podatkov prišel prek spletnega strežnika enega od državnih organov. Iz sistema Domino je pridobil več kot 15.000 uporabniških zapisov, med katerimi je bilo 7.216 takšnih z zgoščenimi vrednostmi gesel. Prizadeti strežnik so po odkritju napada izločili iz omrežja. Zakaj so ogrožena tudi matematično obdelana gesla Zgoščena vrednost ni geslo v neposredno berljivi obliki. Toda kot pojasnjuje URSIV, je iz takšnega zapisa v določenih primerih mogoče ugotoviti izvirno geslo. Zato urad od upravljavcev zahteva takojšnjo ponastavitev gesel vseh prizadetih računov. Uporabniki naj sledijo navodilom svojih pristojnih služb. Varnostna težava se lahko razširi, kadar isto geslo varuje več računov. Prav zato poziv k menjavi vključuje tudi druge službene in zasebne storitve, v katerih so prizadeti uporabljali enaka ali podobna gesla. Dodatna potrditev prijave oteži zlorabo Ob menjavi gesel URSIV priporoča še vključitev večfaktorskega preverjanja povsod, kjer jo storitve omogočajo. Gre za dodatno preverjanje identitete: uporabnik ob geslu potrebuje denimo enkratno kodo iz aplikacije ali potrditev prijave na telefonu. Urad je na pomen takšne zaščite opozarjal že 19. oktobra, v okviru meseca kibernetske varnosti. Podobno pojasnjuje Agencija za komunikacijska omrežja in storitve na svojem portalu MiPi. Geslo je le eden od dokazov, da v račun vstopa njegov upravičeni imetnik. Dodatni dejavnik, denimo telefon ali varnostni žeton, postavi napadalcu novo oviro in zmanjša možnost zlorabe pridobljenega gesla. Kateri organ je bil tarča, še ni razkrito V uradnem obvestilu ni navedeno, pri katerem državnem organu je prišlo do vdora, prav tako ni pojasnjeno, kako je napadalec prevzel nadzor nad spletnim strežnikom. Analizo nadaljuje vladni odzivni center SIGOV-CERT skupaj s pristojnimi tehničnimi službami. Te izvajajo tudi ukrepe za zaščito računov in omejevanje posledic. URSIV bo nove ugotovitve in morebitna dodatna navodila objavljal po uradnih kanalih. Platformo Lotus Domino državna uprava uporablja za različne informacijske storitve. Sektor za aplikativne in sporočilne sisteme, ki deluje v okviru ministrstva za notranje zadeve in javno upravo, na svoji spletni strani navaja 200 strežnikov Lotus Domino in 14.000 prijavnih certifikatov, za katere skrbi. Storitve Domino sicer postopoma opuščajo in jih nadomeščajo z drugimi rešitvami. Navedeno število strežnikov ne predstavlja obsega sedanjega vdora. Tudi prijavnih certifikatov ni mogoče enačiti z uporabniškimi zapisi, ki jih je pridobil napadalec. Vzrok incidenta ostaja javno nepojasnjen. Slovenija je junija 2025 uveljavila zakon o informacijski varnosti (ZInfV-1), ki določa obveznosti glede zaščite informacijskih sistemov in prijavljanja pomembnih kibernetskih incidentov. Zavezanci morajo ob izpolnjenih zakonskih pogojih pristojne obvestiti v 24 urah, podrobnejšo priglasitev pa poslati v 72 urah. Pri morebitni kršitvi varstva osebnih podatkov veljajo še pravila GDPR. Če obstaja verjetnost tveganja za pravice posameznikov, mora upravljavec kršitev praviloma najpozneje v 72 urah po seznanitvi prijaviti informacijskemu pooblaščencu. Ob velikem tveganju mora praviloma obvestiti tudi prizadete posameznike. Uradno sporočilo ne razkriva, ali je informacijski pooblaščenec prijavo že prejel. Odprto ostaja tudi, koliko časa je imel napadalec dostop do podatkov, kakšna zaščita je bila uporabljena pri prizadetih računih in ali so med uporabniki tudi osebe zunaj državne uprave. Obseg vdora bo mogoče natančneje oceniti po nadaljnji analizi incidenta.
- language
- slv
- published at
- 2026-11-02T10:03:08
- source
- Domovina
- title
- Vdor v državno upravo: ogrožena gesla lahko odprejo vrata tudi v zasebne račune
- url
- https://www.domovina.je/vdor-v-drzavno-upravo-ogrozena-gesla-lahko-odprejo-vrata-tudi-v-zasebne-racune
- article order
- 14
- body
- Kibernetski incident, povezan s sistemom Domino, se nanaša na uporabniške račune državnih organov, ne pa na račune državljanov za dostop do javnih elektronskih storitev, so sporočili iz vladnega urada za informacijsko varnost. Pristojni organ SIGOV-CERT medtem še naprej izvaja analizo obsega, okoliščin in morebitnih posledic incidenta. Kot so pojasnili v današnjem sporočilu za javnost, je odzivni center za incidente v informacijskih sistemih organov državne uprave SIGOV-CERT po prijavi dogodka na podlagi pregleda dnevniških zapisov zaznal zlonamerne aktivnosti in ugotovil, da je konec oktobra prišlo do nepooblaščenega dostopa do podatkov na spletnem strežniku enega od državnih organov. Sistem se uporablja v državni upravi Incident je povezan s sistemom Domino, ki se uporablja v državni upravi. Pri incidentu so bili pridobljeni podatki uporabniških računov in zgoščene vrednosti gesel, ne pa gesla v berljivi obliki. Kot so v nedeljo sporočili iz urada, je napadalec po dosedanjih ugotovitvah pridobil več kot 15.000 uporabniških zapisov iz omenjenega, med katerimi je bilo 7216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo. Incident se po dosedanjih ugotovitvah ne nanaša na uporabniške račune državljanov Zato so pristojne upravljavce informacijskih sistemov pozvali, da nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, hkrati priporočajo, da jih zamenjajo tudi tam. Kjer je mogoče, pa priporočajo uporabo večfaktorske avtentikacije. "Poudarjamo, da se po dosedanjih ugotovitvah incident nanaša na uporabniške račune državnih organov in ne na uporabniške račune državljanov za dostop do javnih elektronskih storitev. Poziv k menjavi gesel se zato ne nanaša na vse državljane," so danes pojasnili v uradu. Navedli so, da SIGOV-CERT v sodelovanju s pristojnimi strokovnimi službami nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta. Na podlagi nadaljnjih ugotovitev bodo po potrebi določeni dodatni varnostni ukrepi, o katerih bodo obveščeni pristojni upravljavci informacijskih sistemov oziroma prizadeti uporabniki. Urad za informacijsko varnost bo o pomembnih novih ugotovitvah in morebitnih dodatnih potrebnih ukrepih javnost sproti obveščal preko uradnih komunikacijskih kanalov, so še sporočili.
- language
- slv
- published at
- 2026-11-02T12:30:14
- source
- SiOL
- title
- Kibernetski incident: iz vladnega urada sporočili, koga napad zadeva
- url
- https://siol.net/novice/slovenija/urad-za-informacijsko-varnost-incident-s-sistemom-domino-ne-vpliva-na-racune-drzavljanov-za-dostop-do-javnih-storitev-705345
- source scope
- analyzed source count
- 10
- omitted articles
- article order
- 23
- body
- Urad Vlade RS za informacijsko varnost (URSIV) je podal dodatno pojasnilo glede kibernetskega incidenta v državni upravvi. "Po dosedanjih ugotovitvah se kibernetski incident, povezan s sistemom Domino, nanaša na uporabniške račune državnih organov, ne pa na račune državljanov za dostop do javnih elektronskih storitev. Pristojni upravljavci informacijskih sistemov so bili pozvani k takojšnji ponastavitvi gesel prizadetih računov. SIGOV-CERT nadaljuje analizo incidenta," sporoča URSIV. Na podlagi pregleda dnevniških zapisov je SIGOV-CERT ugotovili, da je konec oktobra 2026 prišlo do nepooblaščenega dostopa do podatkov na spletnem strežniku enega od državnih organov. Incident je povezan s sistemom Domino, ki se uporablja v državni upravi. Napadalci so pridobili podatke uporabniških računov in zgoščene vrednosti gesel, ne pa gesla v berljivi obliki, pravijo. "Poudarjamo, da se po dosedanjih ugotovitvah incident nanaša na uporabniške račune državnih organov in ne na uporabniške račune državljanov za dostop do javnih elektronskih storitev. Poziv k menjavi gesel se zato ne nanaša na vse državljane," so pojasnili. Priporočajo tudi menjavo gesel v drugih sistemih Pristojne upravljavce informacijskih sistemov so pozvali k takojšnji ponastavitvi gesel prizadetih uporabniških računov. Priporočali tudi zamenjavo gesel v drugih sistemih, če so uporabljali enako geslo. Dodatna previdnost je potrebna pri morebitnih sumljivih sporočilih, povezanih z incidentom. SIGOV-CERT v sodelovanju s pristojnimi strokovnimi službami nadaljuje analizo obsega, okoliščin in morebitnih posledic incidenta. Če bo potrebno bodo določili dodatne varnostne ukrepe, o katerih bodo obveščeni pristojni upravljavci informacijskih sistemov oziroma prizadeti uporabniki.
- language
- slv
- published at
- 2026-11-02T11:45:01
- source
- Žurnal24
- title
- Novo o kibernetskem vdoru v sistem državne uprave
- url
- https://www.zurnal24.si/slovenija/novo-o-kibernetskem-vdoru-v-sistem-drzavne-uprave-467625
- article order
- 20
- body
- Urad za informacijsko varnost (Ursiv) je včeraj sporočil, da je napadalec prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Profesor obramboslovja na ljubljanski fakulteti za družbene vede in nekdanji direktor Ursiva Uroš Svete meni, da bi dogodek lahko bil povezan s portalom e-Kmetija. Glede slednjega je agencija za kmetijske trge in razvoj podeželja prejšnji torek sporočila, da določene aplikacije na portalu ne delujejo, je za Svet24 spomnil Svete. Nedostopne so med drugim aplikacije za vnos poročil, zunanjo trgovino, izvajanje tržnih ukrepov in poročilni sistem. Portal e-Kmetija je po informacijah sogovornika še vedno nedostopen, Svet24 se je za uradna pojasnila že obrnil na ministrstvo za kmetijstvo. To odpira resna vprašanja o segmentaciji sistema Domino V kibernetskem napadu na slovensko državno upravo je neznani napadalec prek kompromitiranega strežnika državnega organa pridobil več kot 15.000 uporabniških zapisov iz sistema Domino. To po oceni Sveteta odpira resna vprašanja o ustreznosti segmentacije sistema Domino in njegovi varnostni odpornosti. Med odtujenimi podatki je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel, iz katerih je v določenih okoliščinah mogoče izluščiti izvirna gesla. Pristojne službe so kompromitirani strežnik nemudoma izolirale iz omrežja. Ursiv je upravljavcem naložil takojšnjo ponastavitev vseh prizadetih uporabniških računov ter uporabnike pozval k zamenjavi gesel in vklopu večfaktorske avtentikacije, medtem ko preiskavo incidenta nadaljuje nacionalni odzivni center SIGOV-CERT.
- language
- slv
- published at
- 2026-11-02T11:14:41
- source
- Svet24
- title
- So napadalci v sistem Domino prišli preko portala e-Kmetija
- url
- https://svet24.si/novice/slovenija/domino-e-kmetija-kibernetski-napad-1937678
- article order
- 0
- body
- Ob kibernetskem vdoru v spletni strežnik enega od državnih organov je napadalec nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Ljubljana - Urad Vlade RS za informacijsko varnost (URSIV) obvešča o kibernetskem incidentu, pri katerem je napadalec prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Zaradi tveganja zlorabe pridobljenih podatkov je nujna takojšnja ponastavitev gesel vseh prizadetih uporabniških računov. Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov iz sistema Domino, med katerimi je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo, opozarjajo v URSIV-u. Zato pozivajo pristojne upravljavce informacijskih sistemov, da nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. "Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočamo, da jih zamenjajo tudi tam. Kjer je mogoče, priporočamo uporabo večfaktorske avtentikacije." Kot so še dodali, pristojne službe izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab. Prizadeti strežnik državnega organa je bil po zaznavi napada izoliran iz omrežja. Odzivni center za informacijske sisteme državne uprave SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta. V URSIV-u še sporočajo, da bodo o pomembnih novih ugotovitvah in morebitnih dodatnih potrebnih ukrepih javnost sproti obveščali prek uradnih komunikacijskih kanalov. Prizadeti uporabniki naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov.
- language
- slv
- published at
- 2026-11-01T21:49:34
- source
- Gorenjski Glas
- title
- Kibernetski vdor v informacijski sistem državne uprave
- url
- https://www.gorenjskiglas.si/aktualno/kibernetski-vdor-v-informacijski-sistem-drzavne-uprave-416017/
- article order
- 0
- body
- Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) obvešča o kibernetskem incidentu, pri katerem je napadalec prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Zaradi tveganja zlorabe pridobljenih podatkov je nujna takojšnja ponastavitev gesel vseh prizadetih uporabniških računov Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov iz sistema Domino. Med njimi je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo. URSIV zato poziva pristojne upravljavce informacijskih sistemov, da nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočamo, da jih zamenjajo tudi tam. Kjer je mogoče, priporočamo uporabo večfaktorske avtentikacije. Pristojne službe izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab Prizadeti strežnik državnega organa je bil po zaznavi napada izoliran iz omrežja. SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta. URSIV bo o pomembnih novih ugotovitvah in morebitnih dodatnih potrebnih ukrepih javnost sproti obveščal prek uradnih komunikacijskih kanalov. Prizadeti uporabniki naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov.
- language
- slv
- published at
- 2026-11-02T08:37:46
- source
- Lokalec.si
- title
- Nujna ponastavitev gesel zaradi kibernetskega vdora v informacijski sistem državne uprave
- url
- https://www.lokalec.si/nujna-ponastavitev-gesel-zaradi-kibernetskega-vdora-v-informacijski-sistem-drzavne-uprave/
- article order
- 13
- body
- Napadalcu je prek enega kompromitiranega spletnega strežnika uspelo priti do več kot 15.000 uporabniških zapisov državne uprave. Med pridobljenimi podatki so tudi informacije o geslih, zato so pristojne institucije sprožile nujne varnostne ukrepe in odredile ponastavitev gesel prizadetih uporabniških računov. Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) je o incidentu javnost obvestil 1. novembra. Po dosedanjih ugotovitvah je napadalec dostopal do podatkov iz sistema Domino, pri čemer je bilo med več kot 15.000 pridobljenimi zapisi tudi 7.216 takšnih, ki so vsebovali zgoščene vrednosti gesel. To ne pomeni, da je napadalec pridobil gesla v neposredno berljivi obliki. Zgoščevanje je varnostni postopek, pri katerem se geslo z matematično funkcijo pretvori v drugačno vrednost. Vendar takšna zaščita ni nezmotljiva. Napadalci lahko z ustreznimi metodami, predvsem pri šibkih ali pogosto uporabljenih geslih, poskušajo ugotoviti njihovo izvirno vsebino. Prav zato URSIV zahteva takojšnjo ponastavitev gesel vseh prizadetih računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za druge službene ali zasebne storitve, svetuje njihovo zamenjavo tudi tam. Dodaten zaščitni ukrep je večfaktorsko preverjanje pristnosti, pri katerem samo poznavanje gesla ne zadostuje za prijavo. Prizadeti strežnik so po odkritju vdora izolirali iz omrežja. Preiskavo nadaljuje odzivni center SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami. Kdo stoji za napadom, kako dolgo je imel dostop do sistema in ali je pridobljene podatke že zlorabil, za zdaj ni znano. Incident opozarja tudi na nevarnost ponovne uporabe gesel. Vdor v en informacijski sistem lahko namreč odpre pot do drugih storitev, če uporabniki zanje uporabljajo enake prijavne podatke.
- language
- slv
- published at
- 2026-11-02T05:53:29
- source
- Računalniške novice
- title
- Hekerski vdor v državno upravo, ogroženih več kot 15.000 zapisov
- url
- https://racunalniske-novice.com/hekerski-vdor-v-drzavno-upravo-ogrozenih-vec-kot-15-000-zapisov/
- article order
- 8
- body
- Slovenija, 1. november 2026 - Urad Vlade Republike Slovenije za informacijsko varnost (URSIV) obvešča o kibernetskem incidentu, pri katerem je napadalec prek kompromitiranega spletnega strežnika enega državnega organa nepooblaščeno pridobil podatke o uporabniških računih državne uprave. Zaradi tveganja zlorabe pridobljenih podatkov je nujna takojšnja ponastavitev gesel vseh prizadetih uporabniških računov. Po dosedanjih ugotovitvah je napadalec pridobil več kot 15.000 uporabniških zapisov iz *sistema Domino. Med njimi je bilo 7.216 zapisov z zgoščenimi vrednostmi gesel. Gre za matematično obdelane vrednosti gesel, iz katerih je v določenih primerih mogoče ugotoviti izvirno geslo. URSIV zato poziva pristojne upravljavce informacijskih sistemov, da nemudoma zagotovijo ponastavitev gesel vseh prizadetih uporabniških računov. Uporabnikom, ki so enaka ali podobna gesla uporabljali tudi za dostop do drugih službenih ali zasebnih storitev, priporočamo, da jih zamenjajo tudi tam. Kjer je mogoče, priporočamo uporabo večfaktorske avtentikacije. Pristojne službe izvajajo ukrepe za omejitev posledic incidenta, zaščito uporabniških računov in preprečevanje morebitnih nadaljnjih zlorab. Prizadeti strežnik državnega organa je bil po zaznavi napada izoliran iz omrežja. SIGOV-CERT v sodelovanju s pristojnimi tehničnimi službami nadaljuje analizo incidenta. URSIV bo o pomembnih novih ugotovitvah in morebitnih dodatnih potrebnih ukrepih javnost sproti obveščal prek uradnih komunikacijskih kanalov. Prizadeti uporabniki naj upoštevajo navodila pristojnih upravljavcev informacijskih sistemov. *Uporabniški zapis (User Record oz. Person Document) v sistemu HCL Domino (včasih znanem kot Lotus Domino) je osrednji profil posameznika, ki mu omogoča dostop do omrežja, e-pošte in aplikacij znotraj tega sistema. Shranjen je v krovnem imeniku sistema (Domino Directory oz. names.nsf). V praksi ta zapis pomeni digitalno identiteto zaposlenega ali zunanjega uporabnika in vsebuje ključne tehnične in osebne podatke: Kaj vsebuje uporabniški zapis? Sistemske politike: Pravila o tem, kako pogosto mora uporabnik menjati geslo, do katerih strežnikov ima dostop ter katere varnostne politike podjetja veljajo zanj. Osebne podatke: Ime, priimek, uporabniško ime (User Name) in morebitna krajša imena (Short Name). E-poštne nastavitve: Informacije o lokaciji poštnega predala na strežniku (Mail file), uradni internetni e-naslov in pravila za šifriranje ter preusmerjanje pošte. Varnostne certifikate in gesla: Spletno geslo (Internet password) za dostop preko brskalnika ter digitalne certifikate (Notes Certificates), ki skrbijo za varen podpis in kriptiranje podatkov./LN/
- language
- slv
- published at
- 2026-11-01T19:51:22
- source
- ljnovice.si
- title
- Pomembno! Nujna ponastavitev gesel zaradi kibernetskega vdora v informacijski sistem državne uprave
- url
- https://ljnovice.si/2026/11/01/pomembno-nujna-ponastavitev-gesel-zaradi-kibernetskega-vdora-v-informacijski-sistem-drzavne-uprave/
- omitted source count
- 6
- total source count
- 16